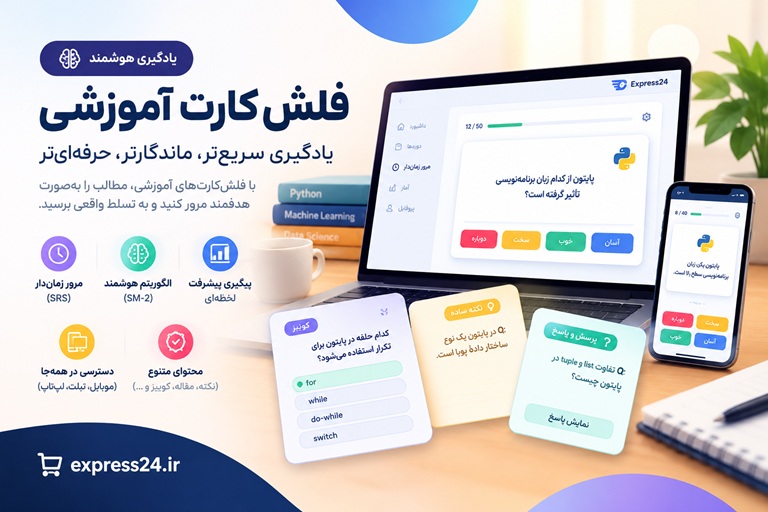
فلشکارتهای آموزشی تسلط عملی بر Seccomp: طراحی پروفایل امنیتی لینوکس و کانتینر از صفر تا Production
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره تسلط عملی بر Seccomp: طراحی پروفایل امنیتی لینوکس و کانتینر از صفر تا Production
موضوع کلی: امنیت لینوکس و کانتینر
موضوع میانی: پروفایلهای امنیتی Seccomp و سختسازی فراخوانیهای سیستمی
📋 سرفصلهای دوره
- 1. مدل تهدید و کاهش سطح حمله در سطح فراخوانی سیستمی
- 2. جایگاه Seccomp در معماری امنیتی لینوکس
- 3. مرز فضای کاربر و فضای هسته در اجرای syscall
- 4. جدول syscallها و تفاوت رفتار معماریهای CPU
- 5. اصول Allowlist و Denylist در طراحی پروفایل
- 6. ساختار پروفایل: defaultAction، architectures و قوانین syscall
- 7. اقدامات Seccomp: Allow، Errno، Trap، Log و Kill
- 8. تفاوت Kill Process و Kill Thread در سیاستهای مرگ
- 9. تبدیل پروفایل JSON به فیلتر BPF
- 10. منطق BPF و ترتیب ارزیابی قوانین
- 11. معرفی کتابخانه libseccomp و جریان ساخت پروفایل
- 12. آمادهسازی آزمایشگاه امن برای تمرینهای Seccomp
- 13. ردیابی syscallها با strace
- 14. تحلیل trace و استخراج حداقل نیاز برنامه
- 15. استفاده از scmp_sys_resolver و مستندات syscall
- 16. ساخت و اعتبارسنجی نخستین پروفایل Seccomp
- 17. اعمال مستقیم فیلتر با prctl و syscall seccomp
- 18. نقش no_new_privs در اجرای ایمن پروفایل
- 19. همگامسازی فیلتر میان نخها با TSYNC
- 20. عیبیابی پروفایلهای نامعتبر و خطاهای رایج
- 21. اعمال پروفایل در Docker با --security-opt
- 22. کالبدشکافی پروفایل پیشفرض Docker
- 23. سفارشیسازی پروفایل Docker برای یک سرویس واقعی
- 24. مدیریت حالت Unconfined و ریسکهای آن
- 25. مدل OCI و یکپارچهسازی Seccomp با runc
- 26. پیکربندی Seccomp در containerd
- 27. پیکربندی Seccomp در CRI-O
- 28. انواع seccompProfile در Kubernetes
- 29. تعریف RuntimeDefault، Localhost و Unconfined در Pod
- 30. اعمال پروفایل اختصاصی برای Container و Pod
- 31. توزیع و نگهداری پروفایلهای Localhost در خوشه
- 32. استفاده از Admission Controller برای اعمال سیاست Seccomp
- 33. محدودسازی عملیات فایل و سیستمفایل
- 34. محدودسازی سوکت، شبکه و ارتباطات فرایندی
- 35. کنترل ساخت فرایند، exec و عملیات زمانبندی
- 36. مدیریت signalها و ارتباط میان فرایندها
- 37. محدودسازی ptrace و جلوگیری از بازرسی فرایندها
- 38. کنترل mount، unmount و تغییر namespace
- 39. محدودسازی keyring و عملیات مرتبط با کلید
- 40. کنترل syscallهای مرتبط با BPF
- 41. فیلتر ioctl و مدیریت دستگاههای مجاز
- 42. فیلتر کردن syscall بر اساس مقدار آرگومانها
- 43. محدودیتهای بازرسی pointer و دادههای فضای کاربر
- 44. تزریق خطا با Errno برای شبیهسازی دسترسی ممنوع
- 45. ثبت syscallهای مسدودشده با Seccomp Log
- 46. عیبیابی تعاملی با Trap
- 47. آشنایی با Seccomp User Notification
- 48. الگوهای امن برای User Notification و محدودیتهای آن
- 49. رابطه Seccomp با Linux Capabilities
- 50. تعامل Seccomp با Namespaceها
- 51. تعامل Seccomp با SELinux و AppArmor
- 52. محدودسازی syscallها در Systemd با SystemCallFilter
- 53. ملاحظات Seccomp در کانتینرهای rootless
- 54. ملاحظات Seccomp در کانتینرهای privileged
- 55. طراحی سیاست Seccomp برای محیطهای چندمستأجری
- 56. گردش کار Allowlist برای تولید پروفایل حداقلی
- 57. شناسایی syscallهای مسیر راهاندازی برنامه
- 58. پوشش مسیرهای اجرای پویا و ویژگیهای کممصرف
- 59. تفکیک پروفایل build از runtime
- 60. پروفایلسازی برنامههای چندفرایندی و مبتنی بر worker
- 61. پروفایلسازی برنامههای دارای plugin و بارگذاری پویا
- 62. ملاحظات runtimeهای زبانی مانند Go، Java، Python و Node.js
- 63. طراحی پروفایل برای برنامههای چندمعماری
- 64. سازگاری پروفایل با نسخههای مختلف kernel
- 65. تحلیل اثر Seccomp بر کارایی برنامه
- 66. بهینهسازی اندازه پروفایل و ترتیب قوانین
- 67. خودکارسازی تولید پروفایل از خروجی trace
- 68. طراحی آزمون واحد برای قوانین Seccomp
- 69. اجرای تستهای regression در خط لوله CI/CD
- 70. طراحی تست منفی برای syscallهای ممنوع
- 71. عیبیابی برنامههای شکستهشده پس از اعمال پروفایل
- 72. تشخیص تفاوت خطاهای ENOSYS و EPERM
- 73. پایش و ثبت رویدادهای Seccomp در Production
- 74. مدیریت استثناها بدون باز کردن کل پروفایل
- 75. استقرار تدریجی، سنجش و امکان بازگشت
- 76. مستندسازی پروفایل، مالکیت و بازبینی دورهای
- 77. الگوی پروفایل امن برای سرویسهای اینترنتی
- 78. الگوی پروفایل امن برای Jobها و workloadهای کوتاهعمر
- 79. بازبینی امنیتی و تحلیل مسیرهای bypass
- 80. پروژه پایانی: ساخت پروفایل Production-ready برای یک برنامه واقعی
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
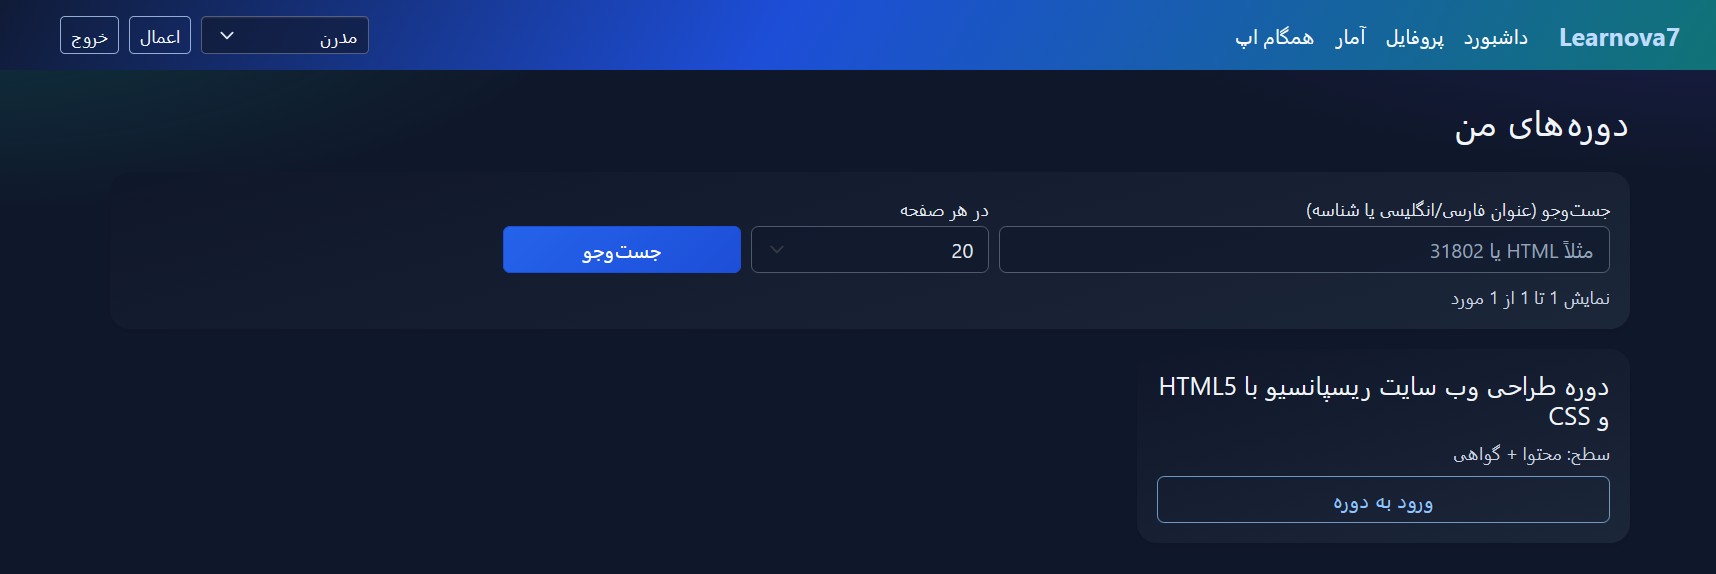
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
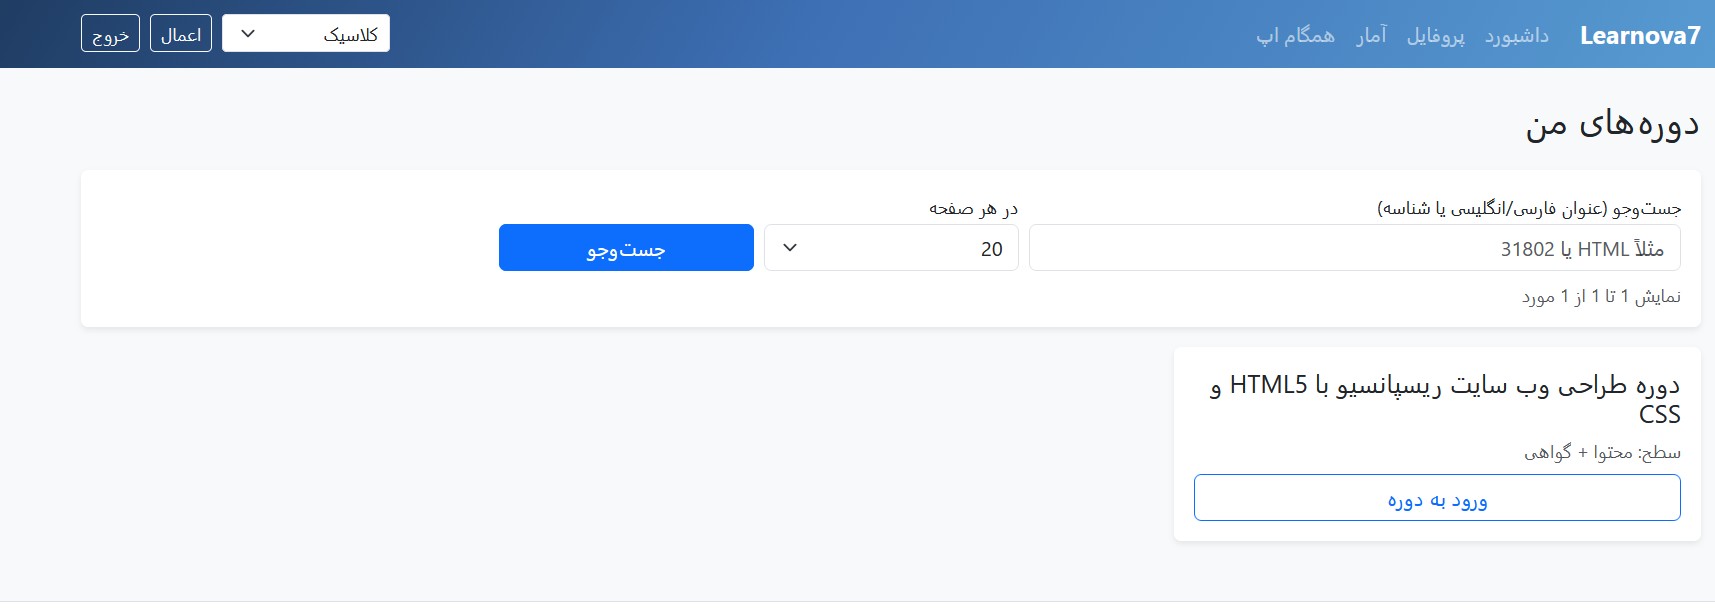
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
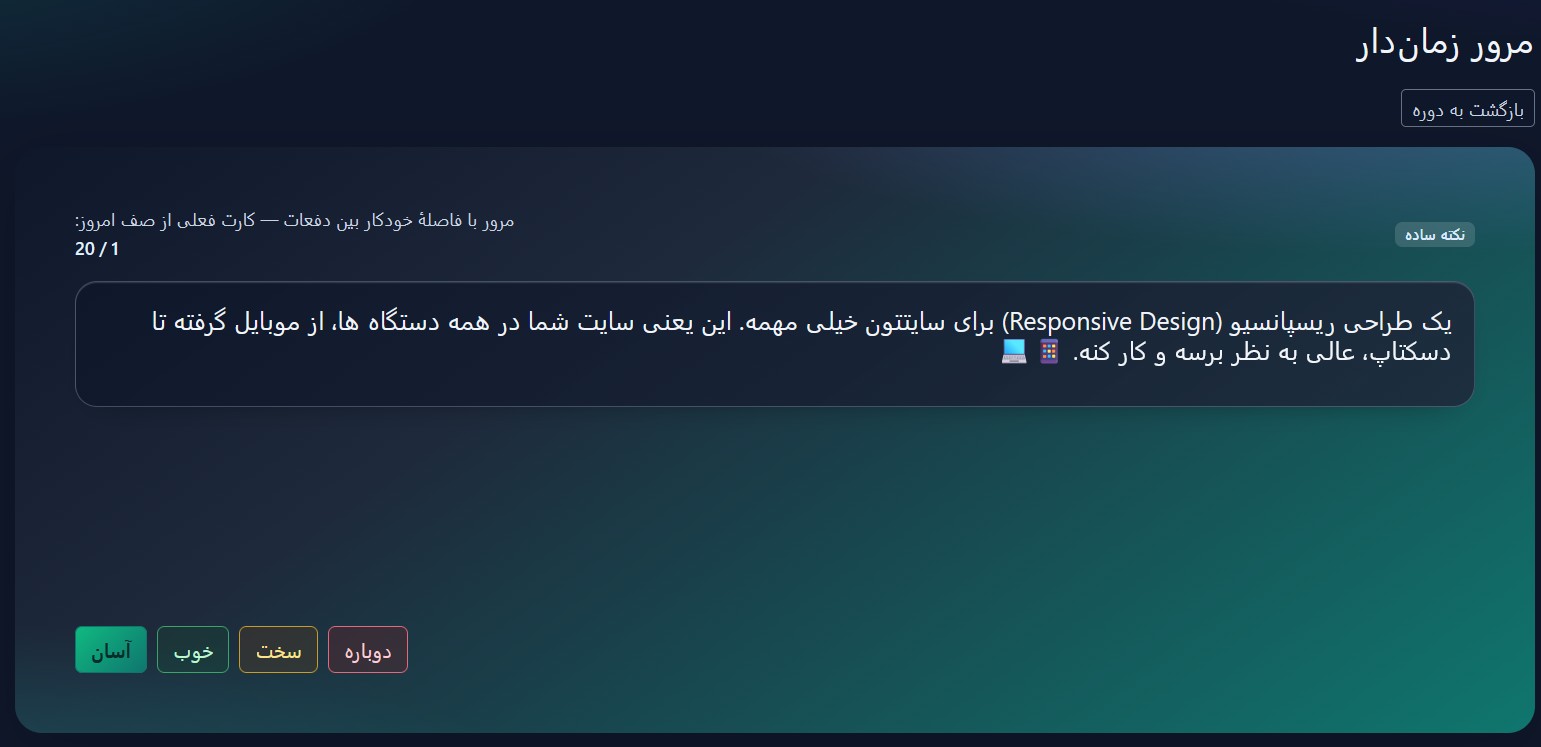
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
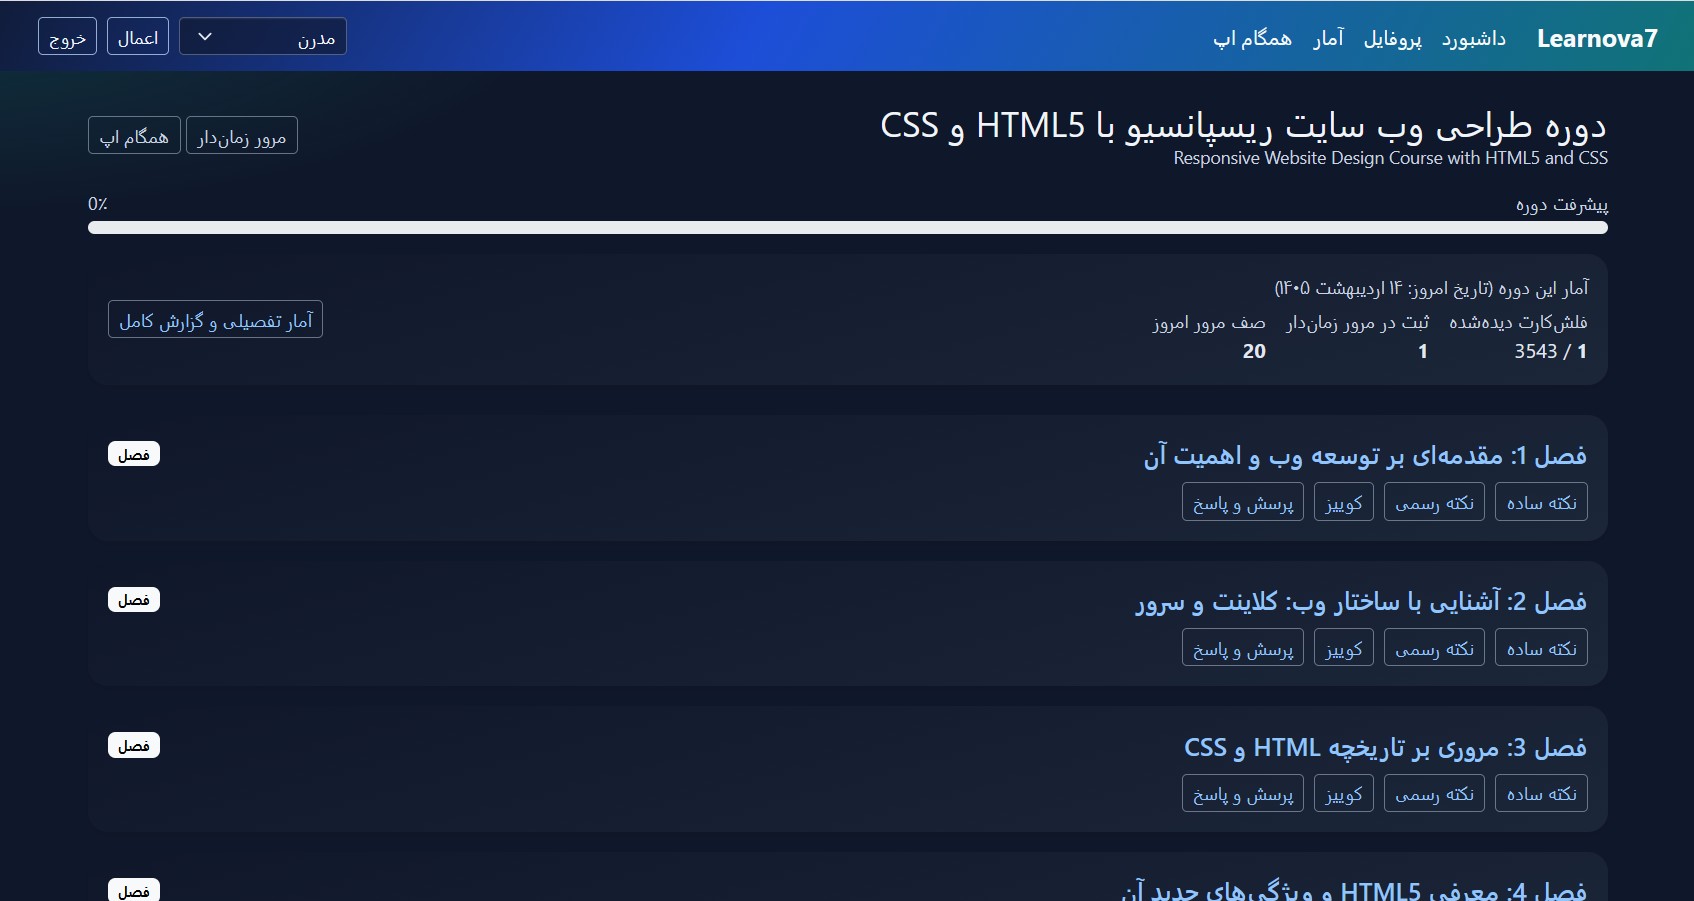
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
BPF
Container Hardening
Docker Security
Kubernetes Seccomp
libseccomp
Linux Syscalls
OCI Runtime
Seccomp
strace
امنیت کانتینر
امنیت لینوکس
امنیت هسته لینوکس
پروفایل امنیتی
سختسازی لینوکس
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.