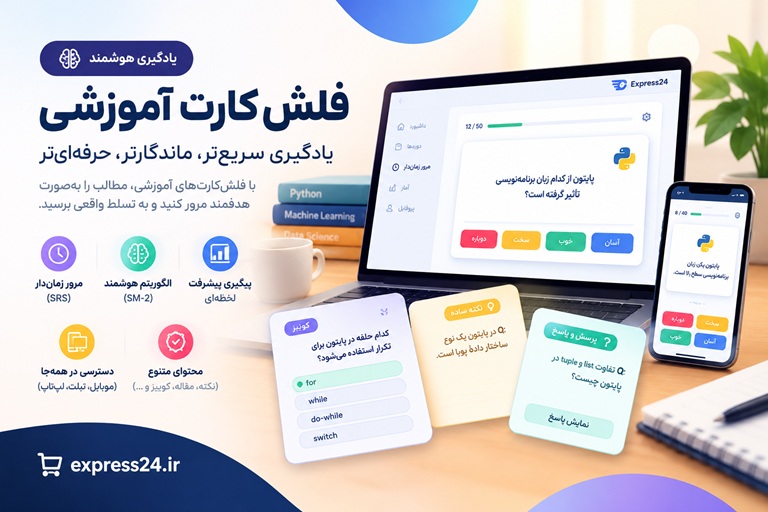
فلشکارتهای آموزشی جامع شبیهسازی حملات CTF واقعی: JWT، هک API، SSRF و تزریق SQL
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره جامع شبیهسازی حملات CTF واقعی: JWT، هک API، SSRF و تزریق SQL
موضوع کلی: امنیت سایبری و تست نفوذ
موضوع میانی: آسیبپذیریهای برنامههای تحت وب
📋 سرفصلهای دوره
- 1. مقدمهای بر شبیهسازی حملات CTF در برنامههای وب
- 2. پیکربندی محیط آزمایشگاهی برای تست نفوذ تحت وب
- 3. شناسایی و تحلیل JWT در برنامههای کاربردی
- 4. حملات مبتنی بر امضای نادرست JWT (None Algorithm)
- 5. استخراج کلیدهای مخفی JWT با حملات brute force
- 6. آسیبپذیریهای انقضای توکن و بازپخش در JWT
- 7. تزریق SQL کلاسیک: تشخیص و بهرهبرداری
- 8. تزریق SQL کور (Blind SQLi) با روشهای Boolean و Time-based
- 9. تکنیکهای پیشرفته تزریق SQL در محیطهای CTF
- 10. مبانی هک API: شناسایی نقاط ضعف احراز هویت
- 11. حملات تزریق در APIهای RESTful
- 12. آسیبپذیری تزریق دستورات (Command Injection) از طریق API
- 13. حملات جعل درخواست سمت سرور (SSRF) علیه APIها
- 14. شناسایی و بهرهبرداری از SSRF در محیطهای CTF
- 15. تکنیکهای دور زدن فیلترهای SSRF
- 16. حملات تزریق XML (XXE) در APIها
- 17. آسیبپذیریهای مسیریابی و دسترسی غیرمجاز در API
- 18. حملات جعل درخواست سمت سرور (CSRF) و روشهای مقابله
- 19. تزریق SQL در پارامترهای هدر HTTP
- 20. حملات تزریق NoSQL در پایگاههای داده غیررابطهای
- 21. آسیبپذیریهای تزریق هدر Host
- 22. حملات تزریق مسیر (Path Traversal) در برنامههای وب
- 23. تکنیکهای دور زدن احراز هویت مبتنی بر توکن
- 24. حملات تزریق کد سمت کلاینت (XSS) و بهرهبرداری از آن
- 25. XSS ذخیرهشده و بازتابی در سناریوهای CTF
- 26. حملات clickjacking و روشهای تشخیص
- 27. آسیبپذیریهای تزریق قالب (SSTI) در موتورهای قالب
- 28. حملات تزریق LDAP در برنامههای وب
- 29. بهرهبرداری از آسیبپذیریهای عدم اعتبارسنجی ورودی
- 30. حملات brute force علیه لاگین و محدودیت نرخ
- 31. تکنیکهای شناسایی و دور زدن captcha
- 32. حملات تزریق باینری و buffer overflow در وب
- 33. آسیبپذیریهای race condition در برنامههای تحت وب
- 34. حملات تزریق CRLF در هدرهای HTTP
- 35. شناسایی و بهرهبرداری از آسیبپذیریهای deserialization
- 36. حملات تزریق سمت سرور (Server-Side Includes)
- 37. آسیبپذیریهای تزریق FTP و SMTP از طریق وب
- 38. حملات تزریق XPath در پایگاههای داده XML
- 39. تکنیکهای پیشرفته جعل هویت در برنامههای کاربردی
- 40. حملات تزریق کد در زبانهای اسکریپتنویسی سمت سرور
- 41. آسیبپذیریهای تزریق الگو (Template Injection) در Flask و Django
- 42. حملات تزریق SQL با استفاده از ابزارهای خودکار (SQLMap)
- 43. پیکربندی و استفاده از Burp Suite برای تست نفوذ وب
- 44. تکنیکهای فیلتر کردن و تحلیل ترافیک HTTP
- 45. حملات تزریق دستورات SQL با تکنیکهای out-of-band
- 46. آسیبپذیریهای تزریق در وبسرویسهای SOAP
- 47. حملات تزریق JSON در APIهای GraphQL
- 48. شناسایی و بهرهبرداری از آسیبپذیریهای تزریق در WebSocket
- 49. تکنیکهای پیشرفته دور زدن WAF (Web Application Firewall)
- 50. حملات تزریق SQL با استفاده از تکنیکهای encoding
- 51. آسیبپذیریهای تزریق در پارامترهای آپلود فایل
- 52. حملات تزریق کد در قالبهای فایل (PDF، HTML)
- 53. تکنیکهای بهرهبرداری از SSRF برای دسترسی به شبکه داخلی
- 54. حملات تزریق SQL با تکنیکهای stacked queries
- 55. آسیبپذیریهای تزریق در پارامترهای کوکی
- 56. حملات تزریق دستورات سیستمی از طریق برنامههای وب
- 57. تکنیکهای شناسایی و بهرهبرداری از آسیبپذیریهای race condition
- 58. حملات تزریق SQL با استفاده از تکنیکهای time-based
- 59. آسیبپذیریهای تزریق در هدرهای سفارشی
- 60. حملات تزریق کد در زبانهای برنامهنویسی (PHP، Python، Node.js)
- 61. تکنیکهای پیشرفته ترکیب حملات (SQLi + XSS)
- 62. بهرهبرداری از آسیبپذیریهای تزریق در محیطهای Docker
- 63. حملات تزریق SQL با تکنیکهای error-based
- 64. آسیبپذیریهای تزریق در پارامترهای URL
- 65. حملات تزریق دستورات SQL با تکنیکهای union-based
- 66. تکنیکهای پیشرفته در شبیهسازی حملات CTF چندمرحلهای
- 67. جمعبندی و تحلیل یافتهها در تست نفوذ برنامههای وب
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
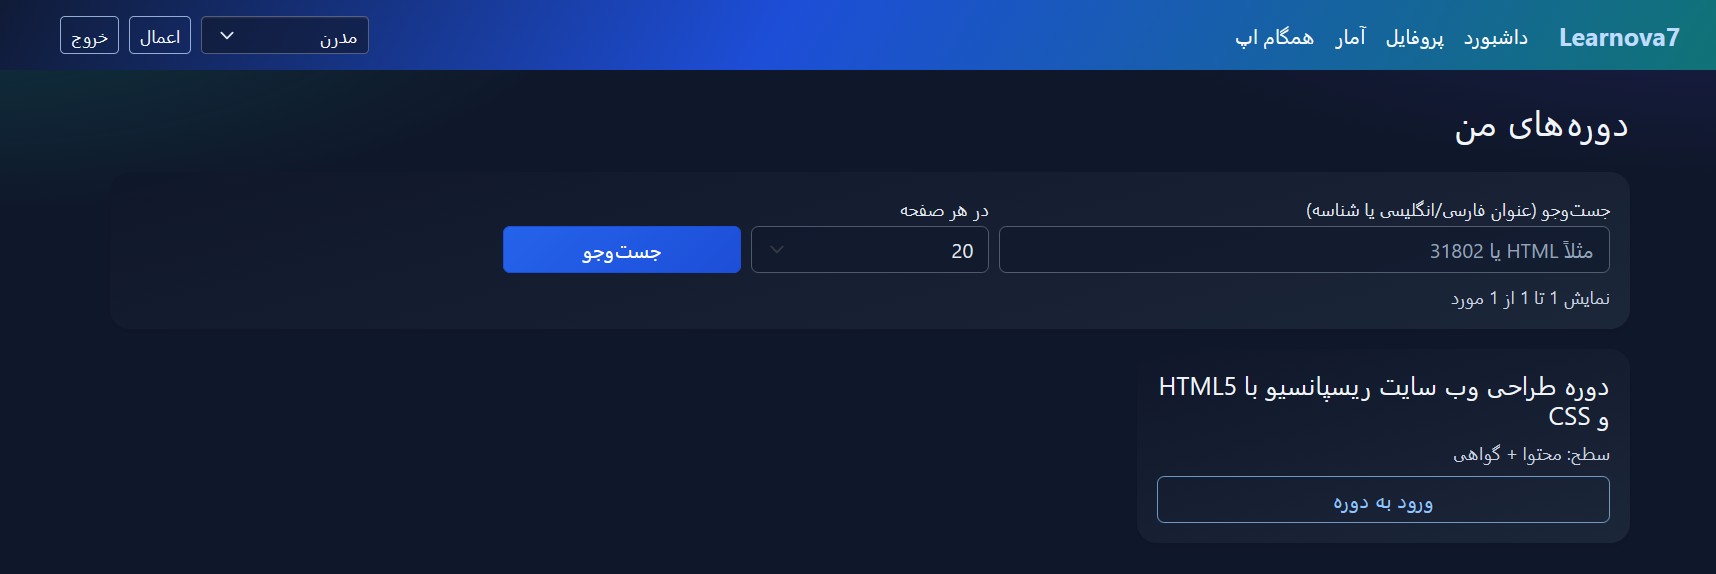
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
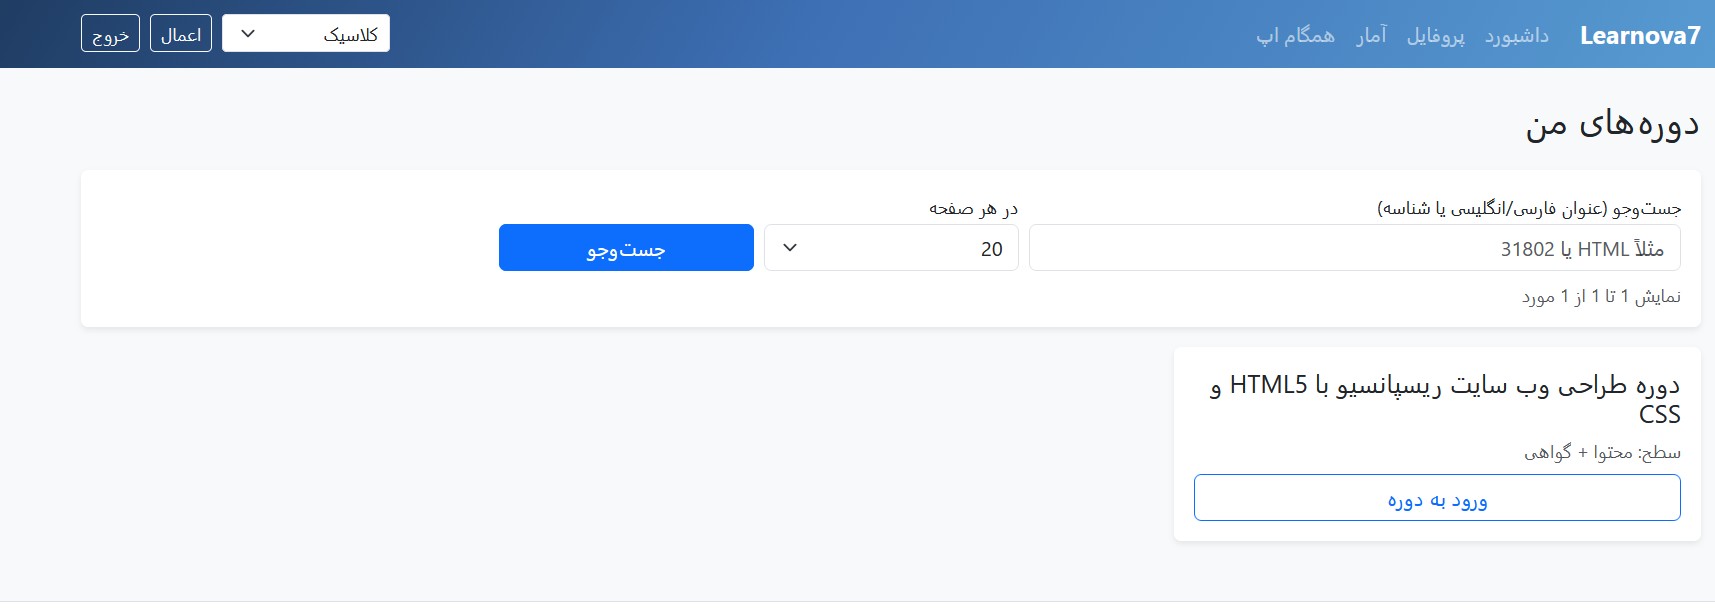
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
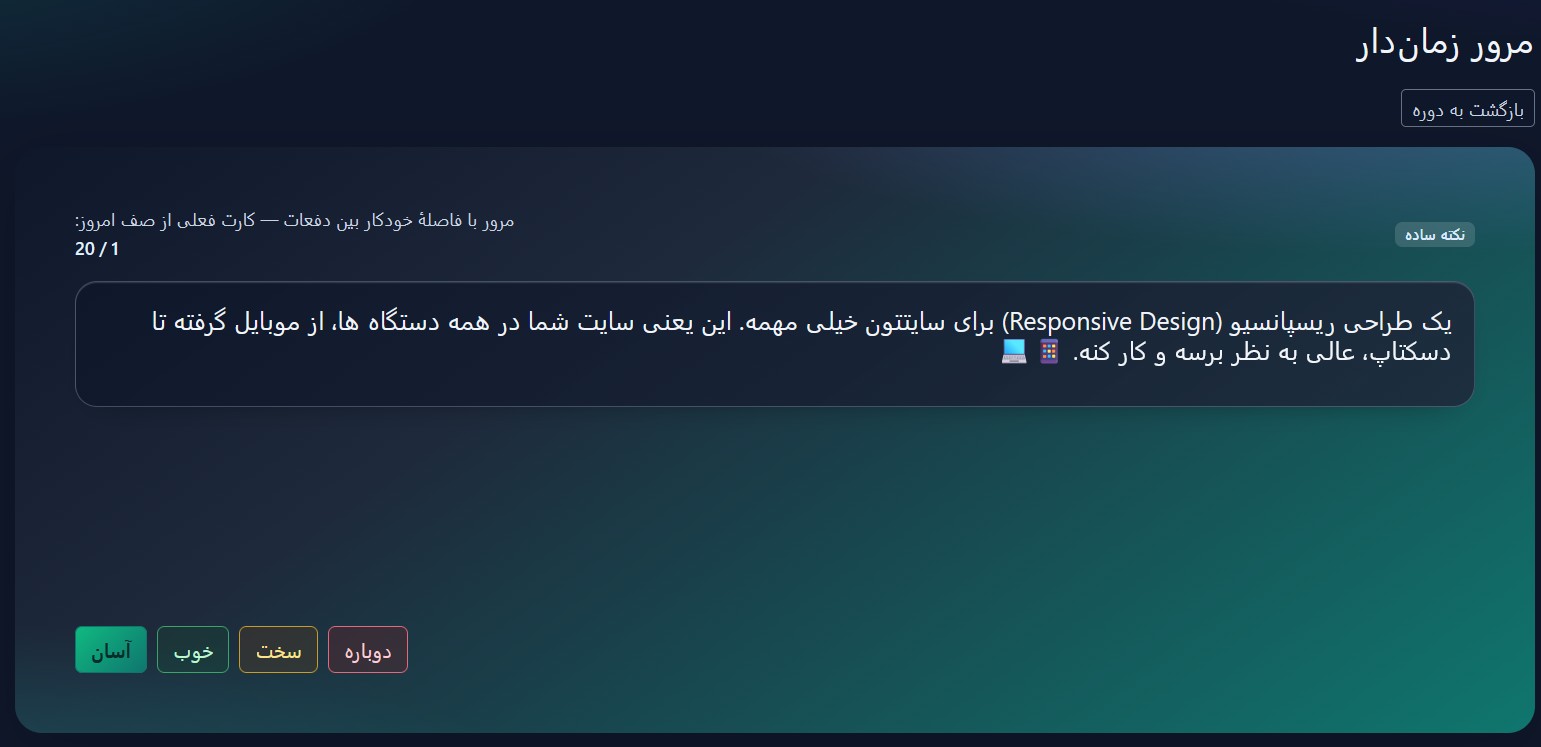
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
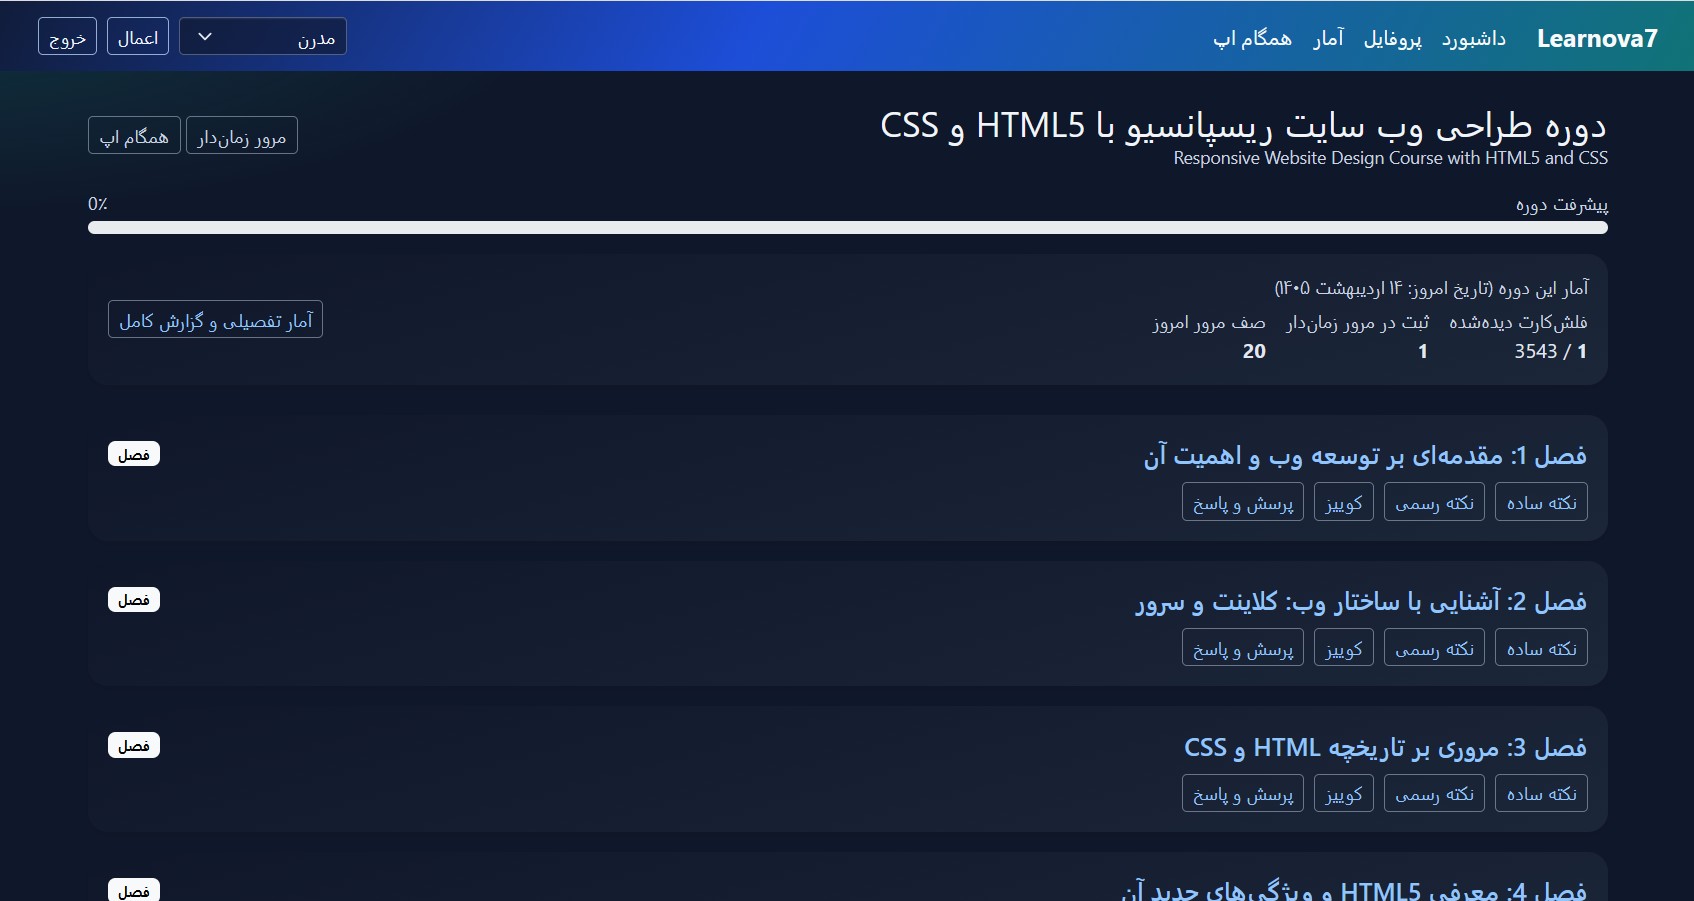
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.