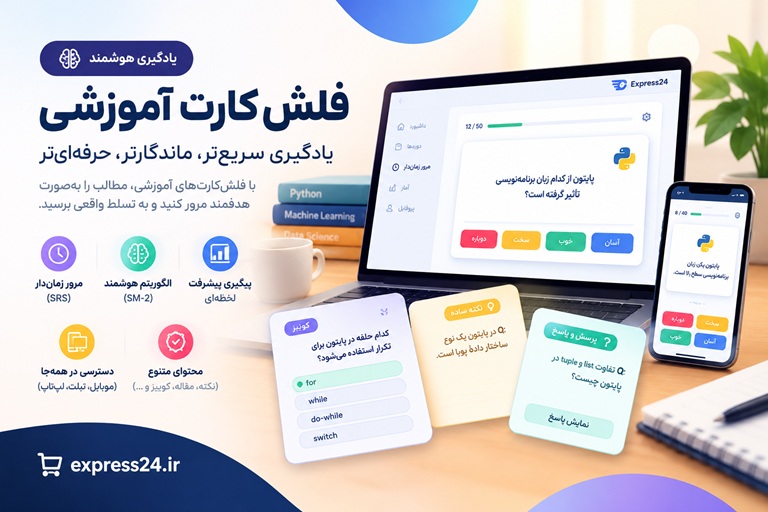
فلشکارتهای آموزشی آشنایی با حملات جعل درخواست بین سایتی (CSRF) و راهکارهای مقابله
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره آشنایی با حملات جعل درخواست بین سایتی (CSRF) و راهکارهای مقابله
موضوع کلی: امنیت سایبری و شبکههای کامپیوتری
موضوع میانی: حملات و آسیبپذیریهای وب
📋 سرفصلهای دوره
- 1. مقدمهای بر امنیت سایبری و شبکههای کامپیوتری
- 2. مبانی شبکههای کامپیوتری
- 3. پروتکلهای ارتباطی در شبکهها
- 4. معماریهای شبکه
- 5. مفاهیم اولیه امنیت سایبری
- 6. تاریخچه حملات سایبری
- 7. مروری بر انواع حملات سایبری
- 8. آسیبپذیریهای رایج در سیستمها
- 9. مقدمهای بر حملات وب
- 10. چرایی اهمیت امنیت وب
- 11. انواع حملات وب
- 12. معرفی جعل درخواست بین سایتی (CSRF)
- 13. مفهوم CSRF به زبان ساده
- 14. چرا CSRF یک تهدید جدی است؟
- 15. چگونه حملات CSRF انجام میشوند؟
- 16. مثالهای عملی از حملات CSRF
- 17. اجزای کلیدی یک حمله CSRF
- 18. جعل درخواست HTTP
- 19. نقش کوکیها در حملات CSRF
- 20. آسیبپذیریهای مبتنی بر احراز هویت
- 21. مکانیسمهای محافظت از درخواستهای کاربر
- 22. چرایی اهمیت محافظت در برابر CSRF
- 23. انواع تکنیکهای حمله CSRF
- 24. حملات CSRF از طریق فرمها
- 25. حملات CSRF از طریق لینکها
- 26. حملات CSRF از طریق جاوا اسکریپت
- 27. حملات CSRF با استفاده از تصاویر
- 28. حملات CSRF با تغییر متد درخواست
- 29. حملات CSRF در برنامههای تکصفحهای (SPA)
- 30. چرایی پیچیدگی CSRF در SPA
- 31. تأثیر CSRF بر احراز هویت کاربر
- 32. تأثیر CSRF بر جلسات کاربری
- 33. تأثیر CSRF بر اطلاعات حساس
- 34. راهکارهای مقابله با CSRF
- 35. مفهوم توکنهای ضد CSRF
- 36. پیادهسازی توکنهای ضد CSRF در سمت سرور
- 37. پیادهسازی توکنهای ضد CSRF در سمت کلاینت
- 38. مکانیسمهای بررسی توکن در سمت سرور
- 39. تکنیک SameSite Cookie
- 40. کاربرد SameSite Cookie در مقابله با CSRF
- 41. تنظیمات مختلف SameSite Cookie
- 42. محدودیتهای SameSite Cookie
- 43. استفاده از هدرهای سفارشی
- 44. بررسی هدرهای ارجاعدهنده (Referer)
- 45. محدودیتهای بررسی هدر ارجاعدهنده
- 46. استفاده از CAPTCHA در عملیات حساس
- 47. محدودیتهای استفاده از CAPTCHA
- 48. مفهوم بررسی مبدأ درخواست (Origin Check)
- 49. پیادهسازی Origin Check در سمت سرور
- 50. محدودیتهای Origin Check
- 51. تکنیک Double Submit Cookie
- 52. پیادهسازی Double Submit Cookie
- 53. مقایسه Double Submit Cookie با توکنها
- 54. استراتژیهای دفاعی چندلایه
- 55. اهمیت بهروزرسانی مداوم نرمافزارها
- 56. پایش و ثبت لاگهای امنیتی
- 57. آموزش کاربران در خصوص تهدیدات
- 58. نقش چارچوبهای امنیتی وب
- 59. استانداردهای امنیتی وب
- 60. ملاحظات پیادهسازی در فریمورکهای مختلف
- 61. امنیت در APIها و سرویسهای وب
- 62. حملات CSRF در APIهای RESTful
- 63. راهکارهای امنسازی APIها
- 64. آسیبپذیریهای مرتبط با CSRF و XSS
- 65. تأثیر XSS بر حملات CSRF
- 66. راهکارهای مقابله همزمان با XSS و CSRF
- 67. بررسی پروندههای واقعی حملات CSRF
- 68. درسآموزی از حوادث امنیتی گذشته
- 69. مطالعه موردی: حملات CSRF موفق
- 70. مطالعه موردی: روشهای مقابله موفق
- 71. آینده حملات CSRF
- 72. تحولات در تکنیکهای حمله
- 73. تکامل راهکارهای مقابله
- 74. نقش هوش مصنوعی در تشخیص حملات
- 75. چالشهای امنیتی آینده
- 76. امنیت در اینترنت اشیاء (IoT)
- 77. امنیت در برنامههای موبایل
- 78. ملاحظات امنیتی در بلاکچین
- 79. مبانی رمزنگاری در امنیت وب
- 80. نقش گواهینامههای SSL/TLS
- 81. اصول طراحی امن نرمافزار
- 82. فرهنگ امنیت در سازمانها
- 83. مسئولیت توسعهدهندگان در قبال امنیت
- 84. تست نفوذ و ارزیابی امنیتی
- 85. استفاده از ابزارهای امنیتی
- 86. مبانی حقوقی و مقررات امنیتی سایبری
- 87. قوانین و مقررات مرتبط در جمهوری اسلامی ایران
- 88. الزامات انطباق با قوانین داخلی
- 89. فرهنگسازی و آموزش عمومی در حوزه امنیت سایبری
- 90. پایان دورهی آموزشی: جمعبندی و گامهای بعدی
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
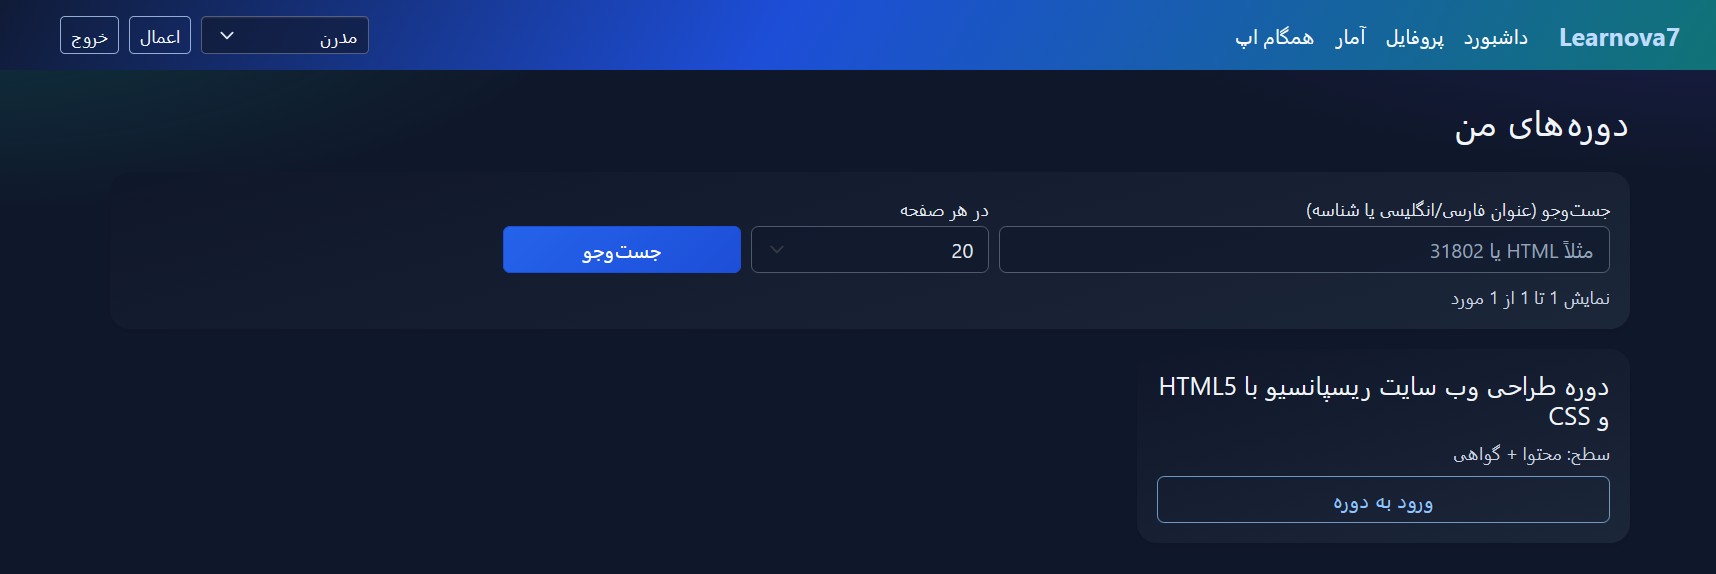
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
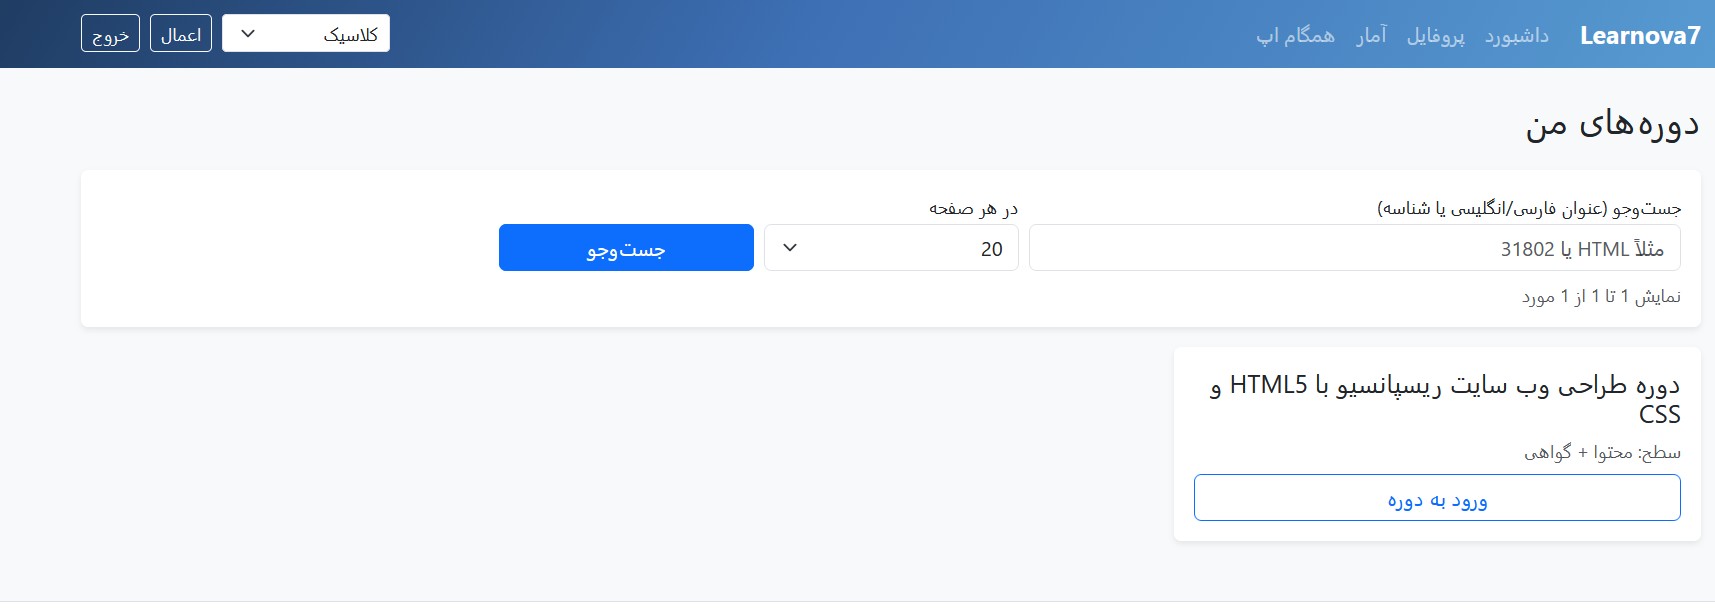
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
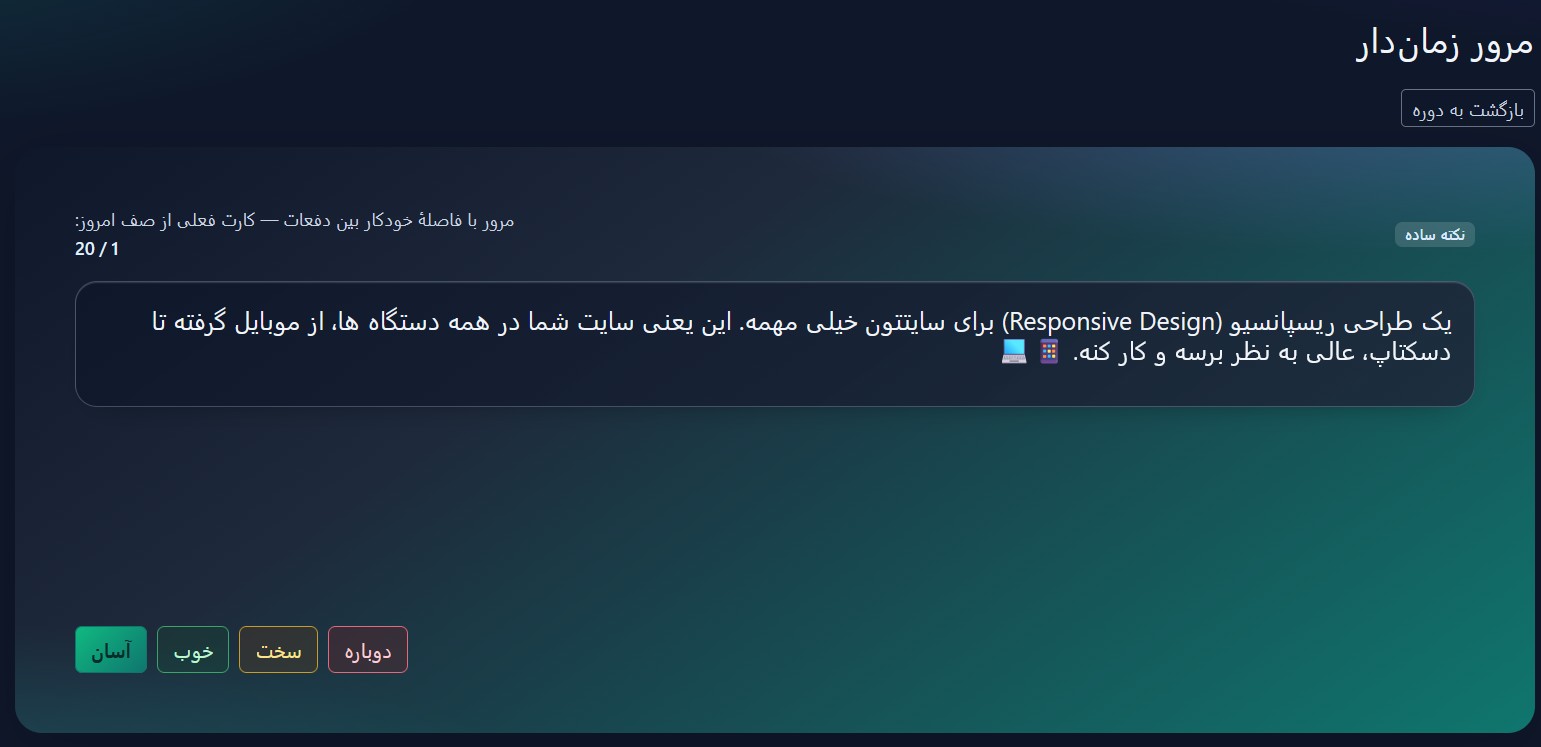
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
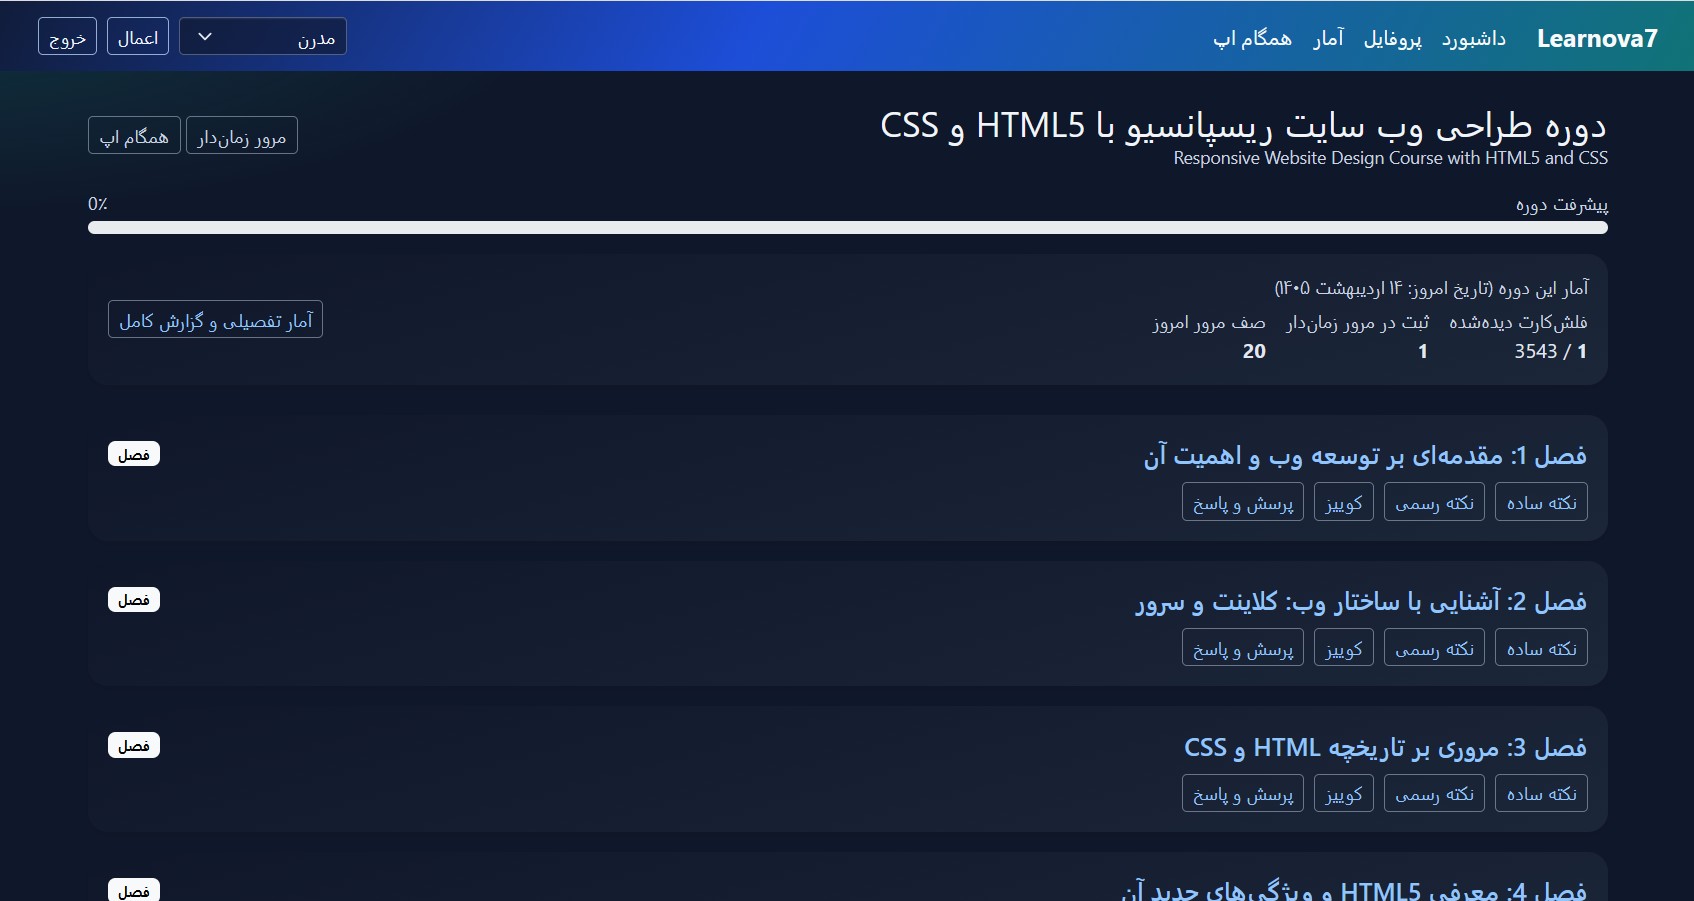
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.