فلشکارتهای آموزشی کشف آسیبپذیریها و بهرهبرداری از Active Directory در تست نفوذ
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره کشف آسیبپذیریها و بهرهبرداری از Active Directory در تست نفوذ
موضوع کلی: امنیت شبکه و سیستمهای اطلاعاتی
موضوع میانی: تست نفوذ و ارزیابی امنیتی
📋 سرفصلهای دوره
- 1. مبانی امنیت شبکه و Active Directory
- 2. معماری و اجزای کلیدی Active Directory
- 3. اصول احراز هویت در Active Directory
- 4. مفهوم حسابهای کاربری و گروهها
- 5. ساختار سلسله مراتبی و واحدهای سازمانی
- 6. مدیریت Group Policy Objects (GPO)
- 7. امنیت پروتکلهای احراز هویت (Kerberos, NTLM)
- 8. مکانیسمهای اعطای دسترسی و مجوزها
- 9. شناسایی نقاط ضعف رایج در پیکربندی AD
- 10. مقدمهای بر تست نفوذ و ارزیابی امنیتی
- 11. چرخه حیات تست نفوذ
- 12. مراحل جمعآوری اطلاعات (Reconnaissance)
- 13. انواع جمعآوری اطلاعات (Passive, Active)
- 14. ابزارهای جمعآوری اطلاعات در AD
- 15. شناسایی دامنه و ساختار AD
- 16. کشف کاربران، گروهها و کامپیوترها
- 17. شناسایی سرویسهای فعال در شبکه
- 18. تکنیکهای اسکن پورت و سرویس
- 19. شناسایی آسیبپذیریهای شناخته شده (CVEs)
- 20. مقدمهای بر بهرهبرداری (Exploitation)
- 21. انواع حملات علیه Active Directory
- 22. حملات مرتبط با اعتبارات (Credentials)
- 23. تکنیکهای Pass-the-Hash (PtH)
- 24. تکنیکهای Pass-the-Ticket (PtT)
- 25. حملات Brute Force و Dictionary Attack
- 26. استفاده از ابزارهای cracking رمز عبور
- 27. حملات Kerberoasting
- 28. حملات AS-REP Roasting
- 29. حملات Golden Ticket و Silver Ticket
- 30. حملات مرتبط با Group Policy
- 31. تکنیکهای تزریق کد در GPO
- 32. بهرهبرداری از آسیبپذیریهای GPO
- 33. حملات مرتبط با Trust Relationships
- 34. شناسایی و بهرهبرداری از trusts
- 35. حملات مرتبط با Domain Controllers
- 36. شناسایی و بهرهبرداری از DC
- 37. حملات مرتبط با کاربران و حسابهای ممتاز
- 38. شناسایی حسابهای ادمین و کاربران ویژه
- 39. بهرهبرداری از حسابهای با دسترسی بالا
- 40. حملات مرتبط با نرمافزارهای نصب شده
- 41. شناسایی و بهرهبرداری از آسیبپذیری نرمافزارها
- 42. حملات مرتبط با سرویسهای شبکه
- 43. بهرهبرداری از سرویسهای آسیبپذیر (DNS, SMB, etc.)
- 44. تکنیکهای Lateral Movement (حرکت جانبی)
- 45. استفاده از ابزارهای Mimikatz
- 46. استفاده از ابزارهای PowerSploit
- 47. استفاده از ابزارهای BloodHound
- 48. تصویرسازی گراف دانش Active Directory
- 49. شناسایی مسیرهای حمله با BloodHound
- 50. مقدمهای بر پس از بهرهبرداری (Post-Exploitation)
- 51. حفظ دسترسی (Persistence)
- 52. تکنیکهای ایجاد Backdoor
- 53. ایجاد حسابهای کاربری مخفی
- 54. تکنیکهای استقرار Rootkit
- 55. جمعآوری اطلاعات حساس پس از دسترسی
- 56. استخراج اطلاعات حساس از حافظه
- 57. استخراج اطلاعات حساس از رجیستری
- 58. استخراج اطلاعات حساس از فایلها
- 59. پوشش ردپا (Covering Tracks)
- 60. حذف لاگها و شواهد
- 61. تغییر زمان فایلها و لاگها
- 62. مقدمهای بر دفاع در برابر حملات AD
- 63. اصول Hardening Active Directory
- 64. تقویت Group Policy Objects
- 65. مدیریت امن حسابهای کاربری و دسترسیها
- 66. پیادهسازی اصل حداقل امتیاز (Least Privilege)
- 67. مدیریت امن حسابهای ممتاز (Privileged Accounts)
- 68. استفاده از Multi-Factor Authentication (MFA)
- 69. مانیتورینگ و ثبت وقایع (Logging)
- 70. شناسایی و تحلیل لاگهای امنیتی AD
- 71. استفاده از سیستمهای تشخیص نفوذ (IDS/IPS)
- 72. پیادهسازی راهکارهای امنیتی Endpoint Detection and Response (EDR)
- 73. مدیریت وصلهها و بهروزرسانیها
- 74. امنیت پروتکلهای ارتباطی در AD
- 75. امنیت DNS در Active Directory
- 76. امنیت SMB در Active Directory
- 77. امنیت Kerberos در Active Directory
- 78. مبانی رمزنگاری در امنیت شبکه
- 79. رمزنگاری متقارن و نامتقارن
- 80. کاربرد رمزنگاری در AD
- 81. اصول مدیریت کلید (Key Management)
- 82. بررسی آسیبپذیریهای Zero-Day در AD (با احتیاط)
- 83. تکنیکهای پیشرفته در تست نفوذ AD
- 84. استفاده از روشهای اتوماسیون در تست نفوذ
- 85. تکنیکهای تست نفوذ برای محیطهای ابری (Hybrid AD)
- 86. ارزیابی امنیتی PowerShell در AD
- 87. مبانی امنیت سایبری در سازمانها
- 88. قوانین و مقررات مرتبط با امنیت اطلاعات
- 89. استانداردهای امنیت سایبری (ISO 27001)
- 90. نقش تست نفوذ در بهبود امنیت کلی
- 91. گزارشدهی تست نفوذ و مستندسازی
- 92. ارائه یافتهها و راهکارهای اصلاحی
- 93. اصول ethical hacking در تست نفوذ
- 94. مسئولیتهای یک تستکننده نفوذ
- 95. اهمیت آموزش مداوم در حوزه امنیت سایبری
- 96. مروری بر آخرین روندها و تهدیدات در امنیت AD
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
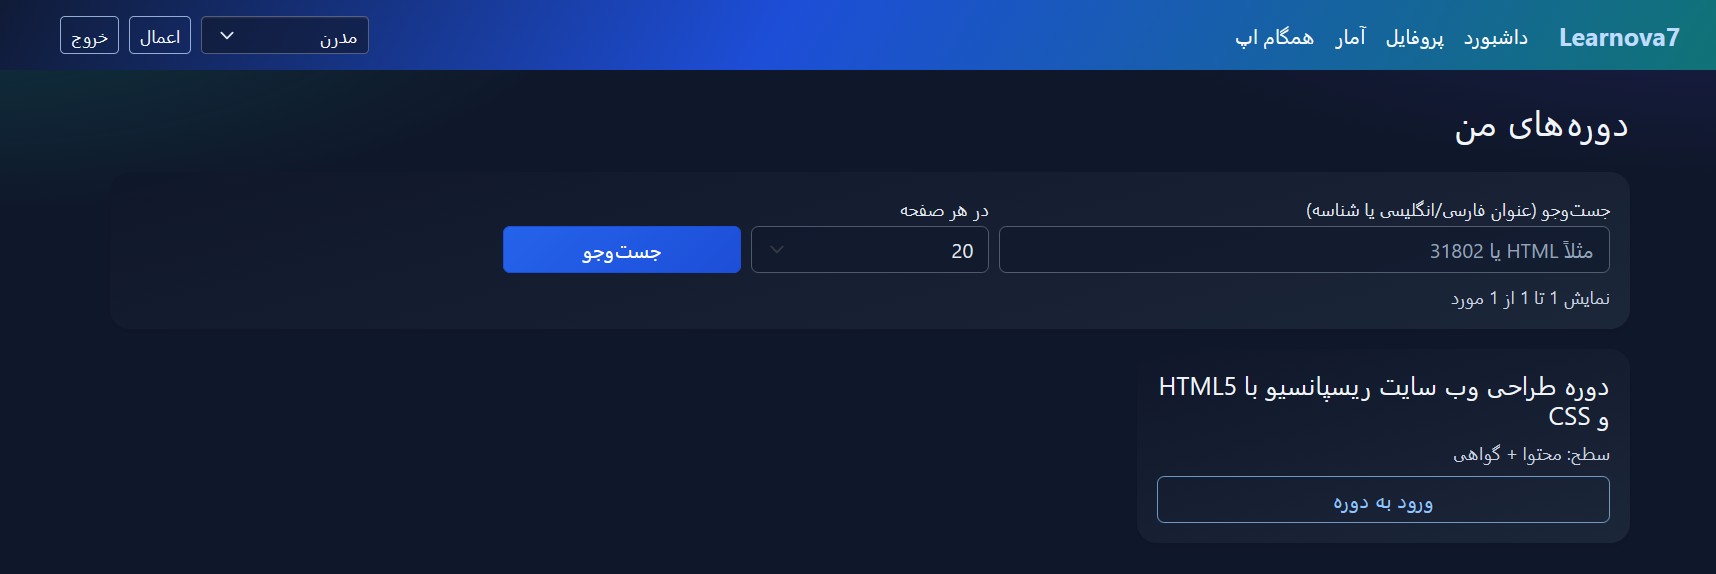
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
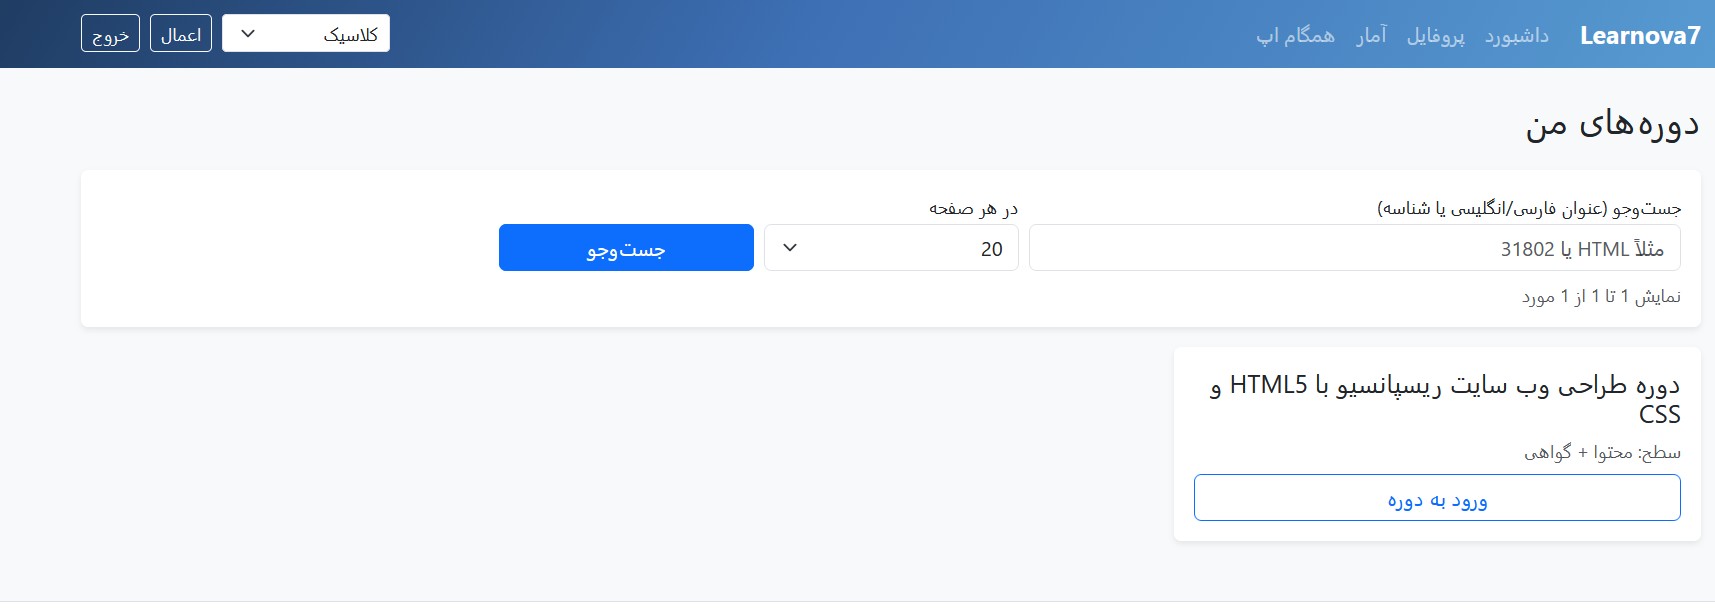
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
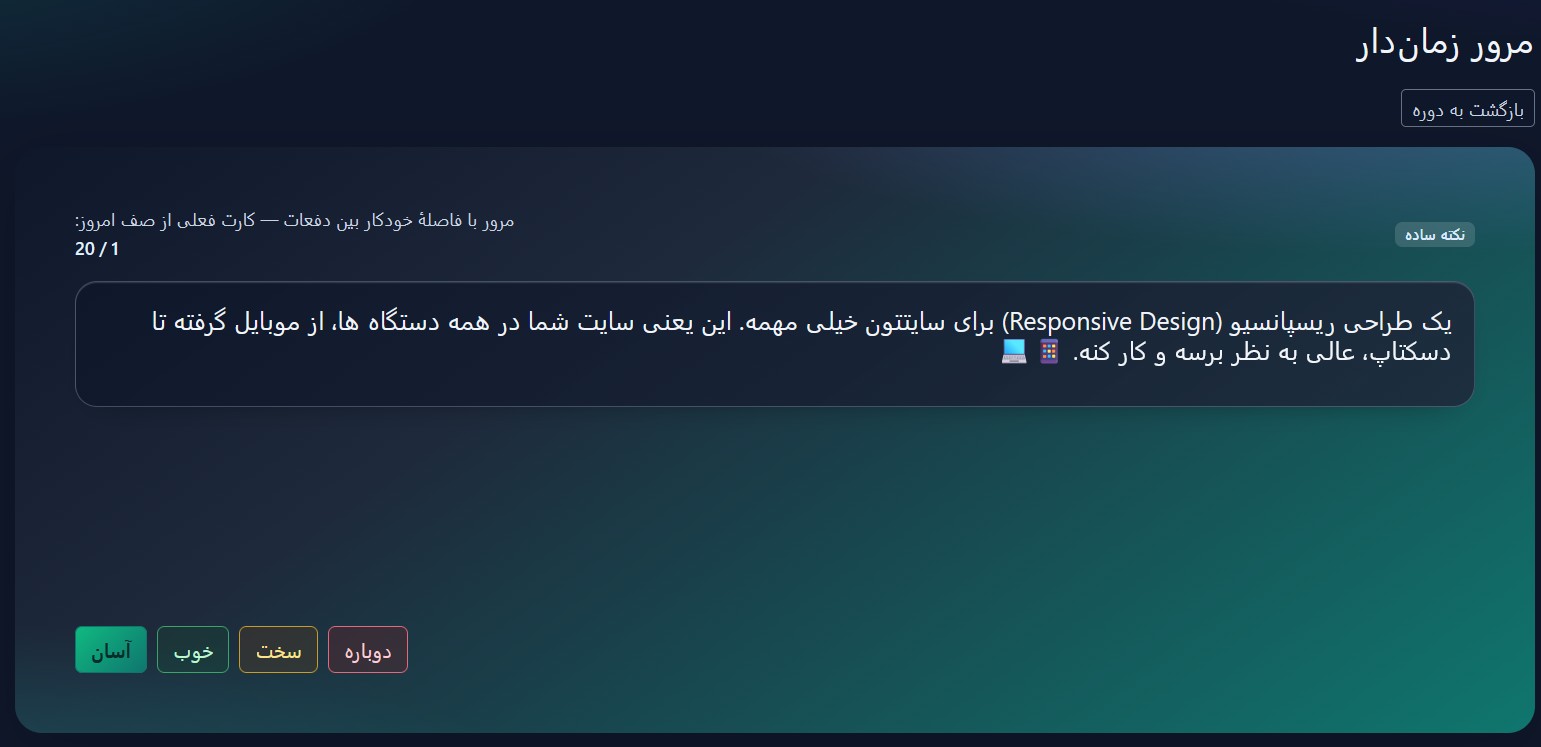
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
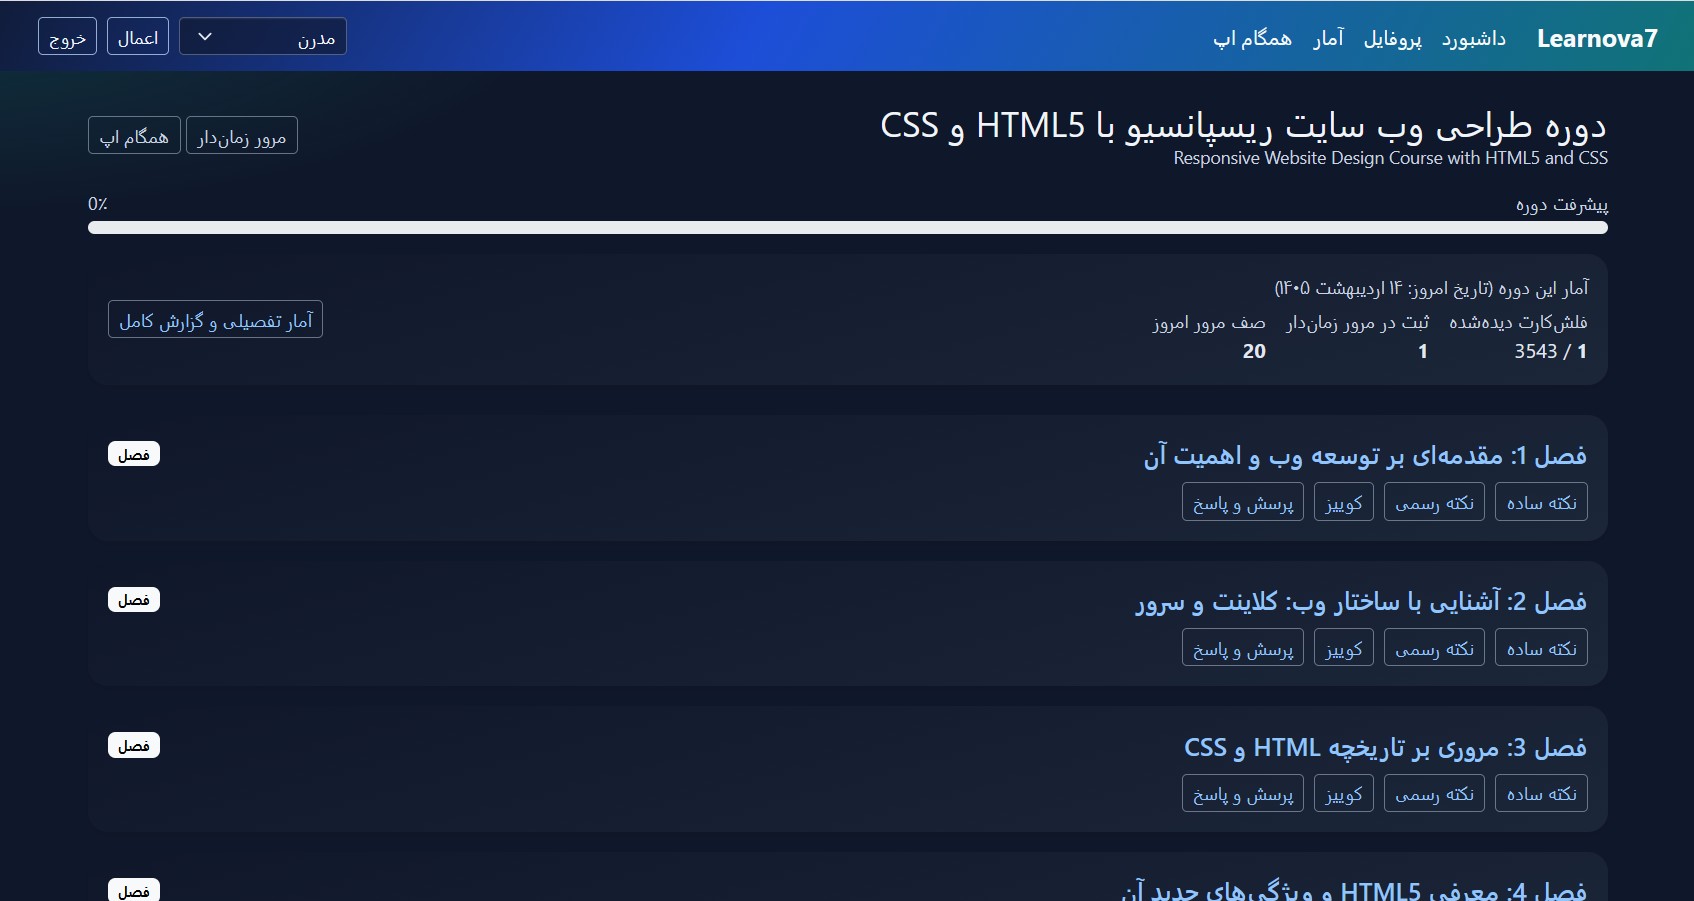
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
آسیب پذیری اکتیو دایرکتوری
ارزیابی امنیتی
اکتیو دایرکتوری
اکسپلویت اکتیو دایرکتوری
امنیت اطلاعات
امنیت شبکه
تست نفوذ اکتیو دایرکتوری
تست نفوذ شبکه
شبکه مایکروسافت
متخصص امنیت
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.