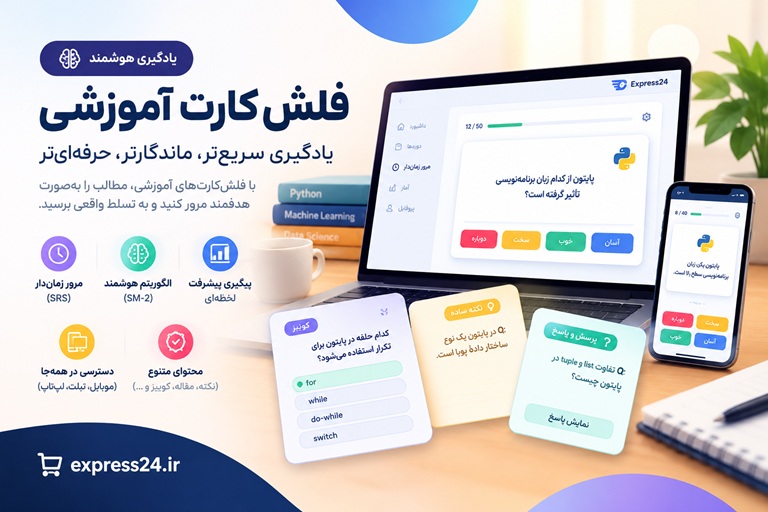
فلشکارتهای آموزشی FastAPI و Bug Bounty Programs: راهاندازی Bug Bounty Program برای APIها
دوره جامع FastAPI و Bug Bounty: APIهای خود را به قلعهای نفوذناپذیر تبدیل کنید دوره جامع FastAPI و Bug Bounty: APIهای خود را به قلعهای نفوذناپذیر تبدیل کنید معرفی دوره: از توسعه سریع تا دفاع هوشمند د...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره FastAPI و Bug Bounty Programs: راهاندازی Bug Bounty Program برای APIها
موضوع کلی: برنامه نویسی
موضوع میانی: فست ایپیآی (FastAPI)
📋 سرفصلهای دوره
- 1. معرفی FastAPI: چرا و چگونه؟
- 2. نصب و راهاندازی محیط توسعه
- 3. اولین API با FastAPI: "Hello World"
- 4. درک decoratorها و توابع Path Operation
- 5. پارامترهای Path: استخراج داده از URL
- 6. پارامترهای Query: فیلتر و مرتبسازی دادهها
- 7. معرفی Pydantic برای اعتبارسنجی دادهها
- 8. تعریف مدلهای درخواست با Pydantic
- 9. اعتبارسنجی خودکار درخواستها
- 10. مدلهای پاسخ: کنترل خروجی API
- 11. Body Parameters: ارسال دادههای پیچیده در درخواست
- 12. ترکیب Path، Query و Body Parameters
- 13. Nested Models: مدلهای Pydantic تو در تو
- 14. List of Models: ارسال و دریافت لیستی از اشیاء
- 15. Optional Parameters و مقادیر پیشفرض
- 16. استفاده از `Field` برای اعتبارسنجی پیشرفته
- 17. مدیریت خطاهای اعتبارسنجی (Validation Errors)
- 18. Http Status Codes: کدهای وضعیت HTTP در پاسخها
- 19. `Response` آبجکت و بازگرداندن پاسخهای سفارشی
- 20. File Uploads: آپلود فایل در FastAPI
- 21. Dependency Injection: اصول و مزایا
- 22. ایجاد Dependencies ساده
- 23. کلاسها به عنوان Dependencies
- 24. تزریق Dependency به دیگر Dependencyها
- 25. Security Dependencies: محافظت از Endpointها
- 26. Authentication: معرفی OAuth2 و JWT
- 27. پیادهسازی OAuth2 Password Flow
- 28. ایجاد و اعتبارسنجی توکنهای JWT
- 29. Middleware: افزودن منطق به درخواستها و پاسخها
- 30. Background Tasks: اجرای عملیات غیرهمزمان
- 31. مقدمهای بر پایگاههای داده و ORMها
- 32. اتصال FastAPI به PostgreSQL با SQLAlchemy
- 33. تعریف مدلهای SQLAlchemy
- 34. عملیات CRUD با SQLAlchemy در FastAPI
- 35. استفاده از Async SQLAlchemy برای عملکرد بهتر
- 36. مدیریت دیتابیس با Alembic (Migrationها)
- 37. مقدمهای بر تستنویسی در FastAPI
- 38. Unit Testing برای Path Operationها
- 39. Integration Testing با `TestClient`
- 40. Mocking Dependencies در تستها
- 41. چرا امنیت API حیاتی است؟
- 42. معرفی OWASP API Security Top 10
- 43. تهدیدمدلسازی (Threat Modeling) برای APIها
- 44. تفاوتهای امنیتی API و وباپلیکیشنهای سنتی
- 45. Broken Object Level Authorization (BOLA)
- 46. Broken User Authentication
- 47. Excessive Data Exposure
- 48. Lack of Resources & Rate Limiting
- 49. Broken Function Level Authorization
- 50. Mass Assignment vulnerabilities
- 51. Bug Bounty Program چیست و چگونه کار میکند؟
- 52. مزایای راهاندازی Bug Bounty Program
- 53. انواع Bug Bounty Program (Public, Private, Invite-only)
- 54. پلتفرمهای Bug Bounty (HackerOne, Bugcrowd)
- 55. تعریف Scope (محدوده) برای برنامه Bug Bounty
- 56. تعیین Policy و قوانین برنامه
- 57. ساختاردهی جوایز (Rewards) و معیارهای آن
- 58. ملاحظات حقوقی و حریم خصوصی در Bug Bounty
- 59. تیم داخلی Bug Bounty: نقشها و مسئولیتها
- 60. آمادهسازی API Documentation برای Bug Bounty
- 61. Broken Object Property Level Authorization (BOPLA)
- 62. Unrestricted Access to Sensitive Business Flows
- 63. Server Side Request Forgery (SSRF) در APIها
- 64. SQL Injection و NoSQL Injection در API Endpoints
- 65. Cross-Site Scripting (XSS) در پاسخهای API
- 66. Command Injection از طریق پارامترهای API
- 67. XML External Entities (XXE) در APIهای مبتنی بر XML
- 68. Insecure Deserialization در FastAPI
- 69. Replay Attacks و Anti-Replay Mechanisms
- 70. Timing Attacks: تشخیص آسیبپذیریها از طریق زمانبندی
- 71. Business Logic Flaws: مثالها و شناسایی
- 72. Cache Poisoning در API Gatewayها
- 73. Host Header Injection در APIها
- 74. Cross-Origin Resource Sharing (CORS) Misconfiguration
- 75. API Key Management و نقاط ضعف آن
- 76. Burp Suite: معرفی و کاربردها در تست API
- 77. OWASP ZAP: ابزاری متنباز برای تست امنیت API
- 78. Postman و Insomnia برای تست دستی و خودکار API
- 79. curl و httpie: ابزارهای خط فرمان برای تعامل با API
- 80. OAST (Out-of-Band Application Security Testing) برای APIها
- 81. تکنیکهای شناسایی (Reconnaissance) برای APIها
- 82. Web Fuzzing برای کشف Endpoints و پارامترهای پنهان
- 83. Brute-Forcing و Dictionary Attacks علیه API Authentication
- 84. Static Application Security Testing (SAST) برای کد FastAPI
- 85. Dynamic Application Security Testing (DAST) برای APIها
- 86. انتخاب پلتفرم Bug Bounty و راهاندازی اولیه
- 87. نگارش Policy جامع و واضح
- 88. تعیین ساختار پاداشها (Reward Grids)
- 89. ارتباط با محققین: کانالها و بهترین شیوهها
- 90. فرآیند Triage (بررسی اولیه گزارشها)
- 91. بازتولید (Reproduction) آسیبپذیریها
- 92. ارزیابی شدت آسیبپذیری با CVSS
- 93. چرخه عمر آسیبپذیری: از گزارش تا رفع
- 94. مدیریت و ردیابی آسیبپذیریها
- 95. برنامه Disclosure (افشا) و Public Thank-You
- 96. بهترین شیوههای کدنویسی امن در FastAPI
- 97. ادغام امنیت در چرخه CI/CD برای APIها
- 98. مانیتورینگ و لاگینگ امنیتی برای API
- 99. سختسازی (Hardening) سرور و محیط FastAPI
- 100. آینده امنیت API و Bug Bounty Programs
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
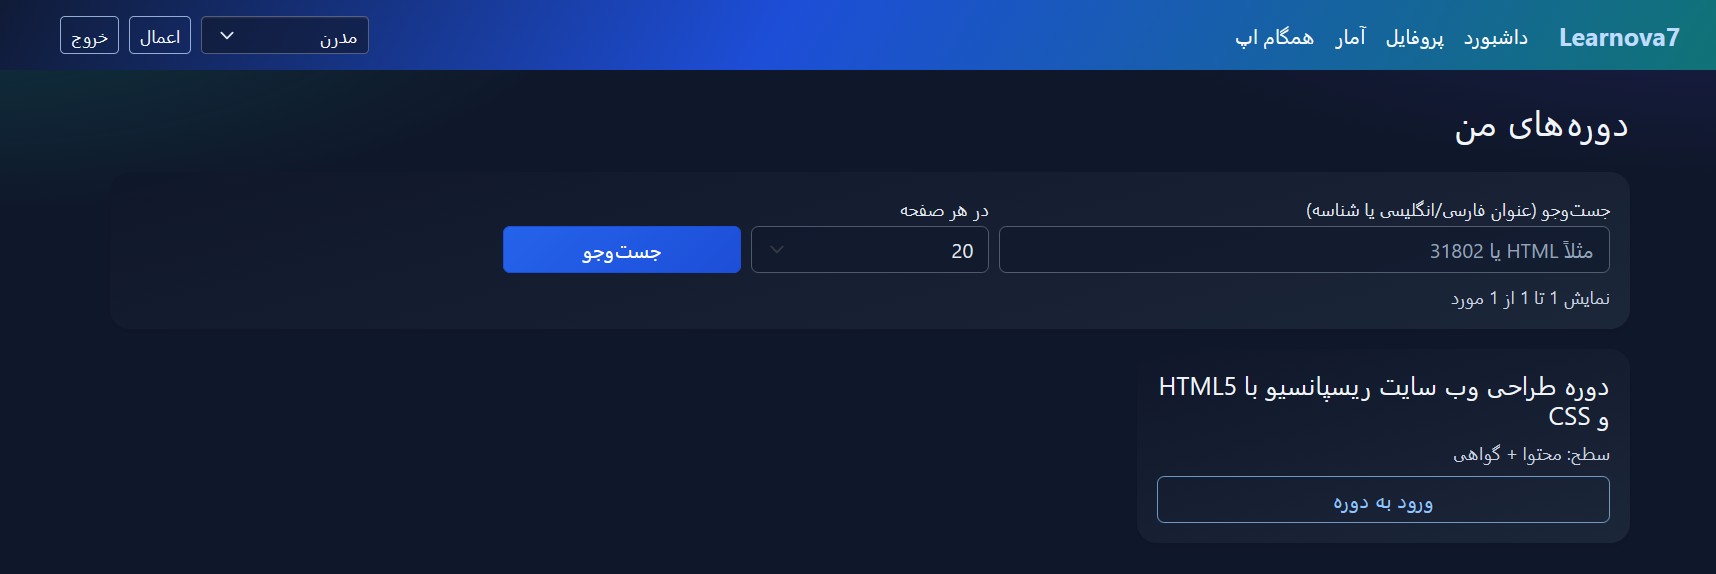
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
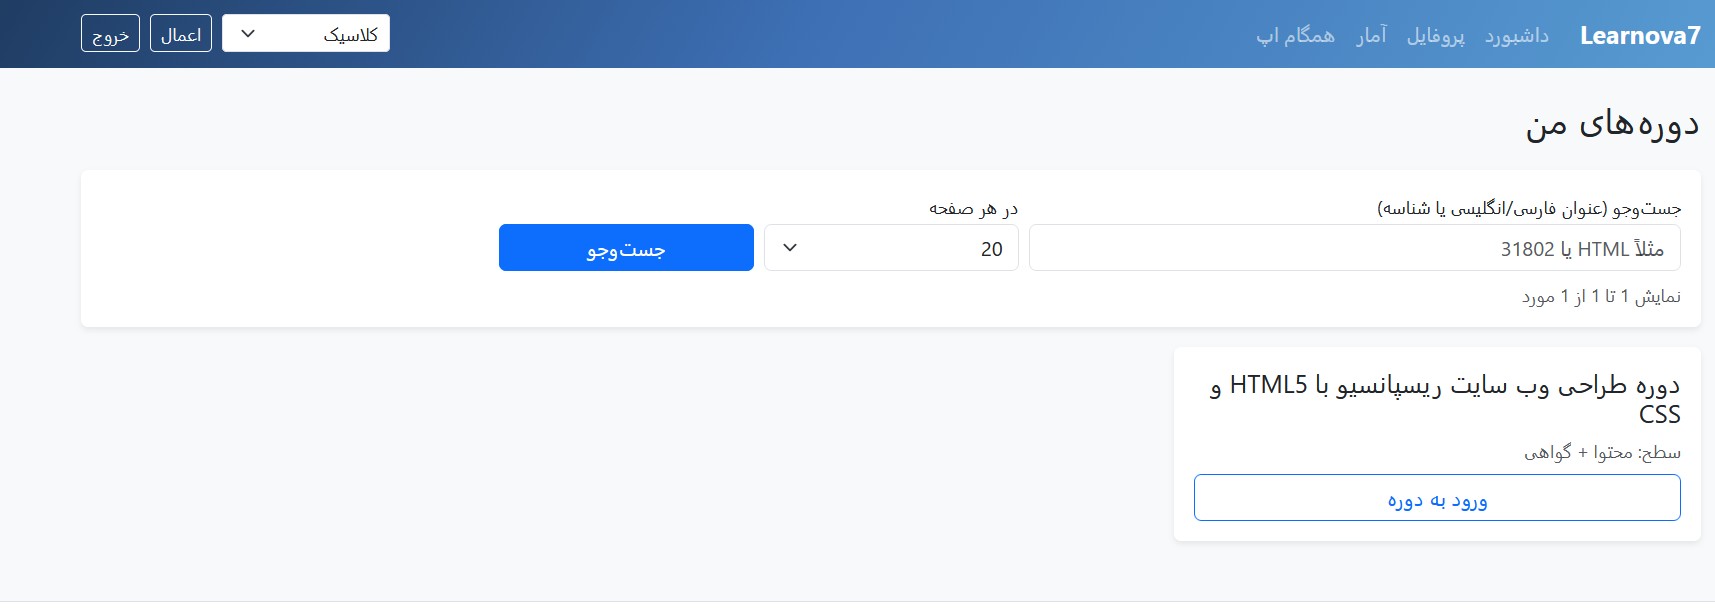
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
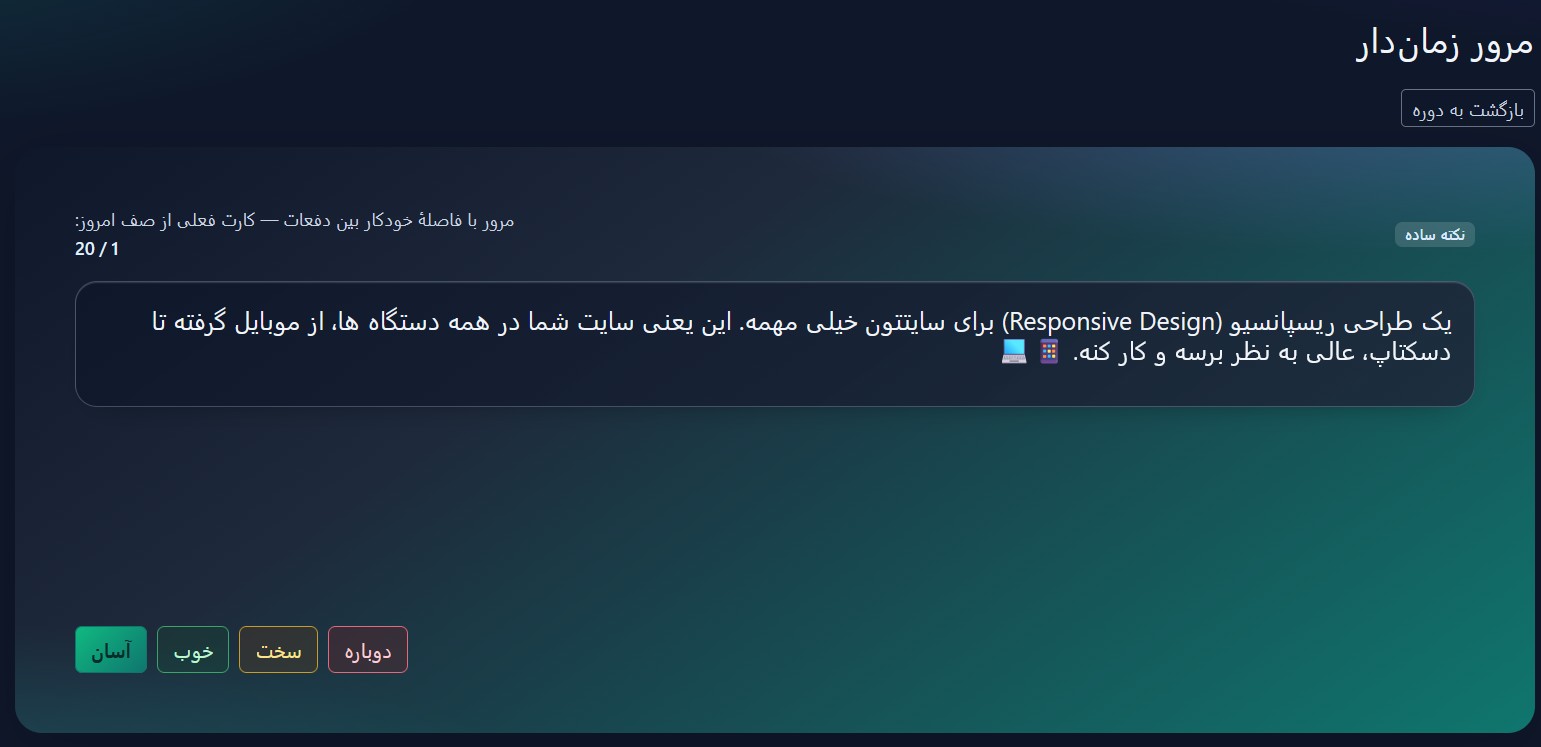
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
API Security
API testing
Bug Bounty
Bug Bounty Programs
FastAPI
Python
آسیب پذیری API
امنیت API
امنیت FastAPI
امنیت وب
برنامه نویسی وب
پایتون
تست نفوذ
جایزه باگ
فست ای پی آی
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.