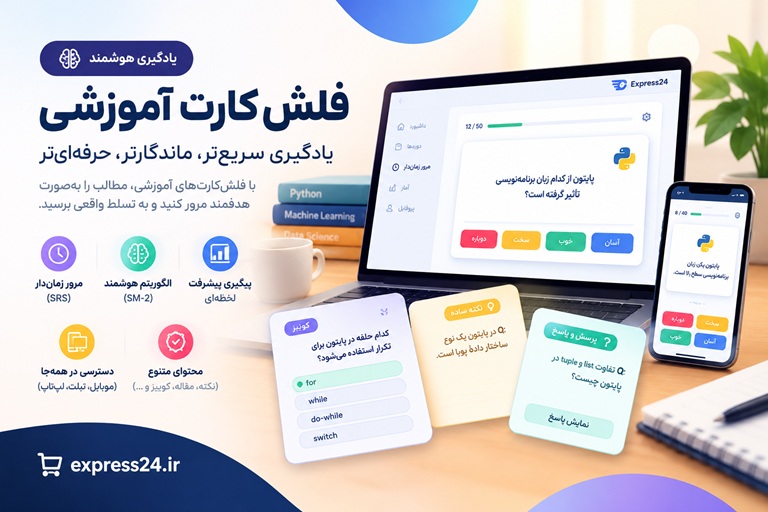
فلشکارتهای آموزشی آموزش امنیت در C با تمرکز بر جلوگیری از Buffer Overflow
دوره آموزش امنیت در C با تمرکز بر جلوگیری از Buffer Overflow آموزش امنیت در C: متخصص جلوگیری از حملات Buffer Overflow شوید کدنویسی C را به سطح استادی برسانید: با آسیبپذیری Buffer Overflow برای همیشه ...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره آموزش امنیت در C با تمرکز بر جلوگیری از Buffer Overflow
موضوع کلی: برنامه نویسی
موضوع میانی: سی (C)
📋 سرفصلهای دوره
- 1. مقدمهای بر زبان برنامهنویسی C
- 2. نصب و پیکربندی محیط توسعه C
- 3. ساختار یک برنامه C
- 4. انواع دادهها و متغیرها در C
- 5. عملگرها در C
- 6. عبارات شرطی (if/else, switch)
- 7. حلقهها (for, while, do-while)
- 8. توابع در C و ساختار آنها
- 9. مقدمهای بر کامپایل و لینک در C
- 10. خطاهای رایج برنامهنویسی C و رفع آنها
- 11. مفهوم حافظه در برنامهنویسی
- 12. مدل حافظه در C: پشته، هیپ، داده، متن
- 13. مقدمهای بر اشارهگرها در C
- 14. کار با اشارهگرها و آدرسدهی حافظه
- 15. اشارهگرها و آرایهها
- 16. پوینتر آرتماتیک (Pointer Arithmetic)
- 17. اشارهگر به توابع
- 18. اشارهگرهای تهی (NULL Pointers)
- 19. مشکلات رایج اشارهگرها (dangling, wild pointers)
- 20. مروری بر مدیریت حافظه در C
- 21. مقدمهای بر حافظه دینامیک
- 22. تابع malloc برای تخصیص حافظه
- 23. تابع calloc و تفاوت آن با malloc
- 24. تابع realloc برای تغییر اندازه حافظه
- 25. تابع free برای آزاد کردن حافظه
- 26. رشتهها در C: آرایهای از کاراکترها
- 27. پایاندهنده رشته (Null Terminator)
- 28. توابع استاندارد رشتهای (strlen, strcpy, strcat)
- 29. خطر استفاده از توابع ناامن رشتهای
- 30. مقایسه و جستجو در رشتهها
- 31. مقدمهای بر امنیت نرمافزار
- 32. مفاهیم آسیبپذیری، تهدید، ریسک و اکسپلویت
- 33. چرخه حیات توسعه امن (SDL)
- 34. چرا زبان C در برابر حملات آسیبپذیر است؟
- 35. اصول برنامهنویسی امن
- 36. تعریف سرریز بافر (Buffer Overflow)
- 37. مکانیسم وقوع سرریز بافر
- 38. سرریز بافر مبتنی بر پشته (Stack-based Buffer Overflow)
- 39. سرریز بافر مبتنی بر هیپ (Heap-based Buffer Overflow)
- 40. مثال عملی از سرریز بافر ساده
- 41. تاثیر سرریز بافر بر جریان اجرای برنامه
- 42. بازنویسی آدرس بازگشت (Return Address Overwrite)
- 43. دادههای کاربری به عنوان کد اجرایی
- 44. کد shell (Shellcode) چیست؟
- 45. Integer Overflow و Underflow به عنوان عوامل سرریز
- 46. بررسی دقیق چیدمان حافظه یک فرآیند
- 47. ساختار فریم پشته (Stack Frame)
- 48. اشارهگرهای EBP و ESP (یا RBP و RSP)
- 49. آرگومانهای تابع و متغیرهای محلی در پشته
- 50. نقش آدرس بازگشت در جریان کنترل برنامه
- 51. چگونگی بازنویسی آدرس بازگشت توسط سرریز بافر
- 52. نمونهسازی اکسپلویت ساده سرریز پشته
- 53. بررسی تفاوتهای 32 بیتی و 64 بیتی
- 54. ابزارهای اشکالزدایی (مانند GDB) برای تحلیل اکسپلویت
- 55. تمرین عملی: ساخت یک اکسپلویت ساده پشته
- 56. مقدمهای بر سرریز هیپ
- 57. ساختار درونی هیپ و متادیتای آن
- 58. تکنیکهای سرریز هیپ اولیه
- 59. چگونگی سوءاستفاده از متادیتای هیپ
- 60. مثال عملی از سرریز هیپ ساده
- 61. حملات Return-to-libc
- 62. مقدمهای بر Return-Oriented Programming (ROP)
- 63. مفهوم Gadget در ROP
- 64. NOP sleds و تکنیکهای دور زدن
- 65. حملات Format String و ارتباط آن با سرریز بافر
- 66. اعتبارسنجی ورودی: چرا و چگونه؟
- 67. تمیز کردن ورودی (Input Sanitization)
- 68. اعتبارسنجی طول و نوع داده ورودی
- 69. استفاده از Regular Expressions برای اعتبارسنجی
- 70. جلوگیری از تزریق کد (Code Injection)
- 71. توابع امن رشتهای: `strncpy`, `strncat`
- 72. استفاده از `snprintf` برای ساخت امن رشتهها
- 73. توابع `strlcpy` و `strlcat` (در سیستمهای پشتیبانیکننده)
- 74. محاسبه دقیق اندازه بافرها
- 75. پایاندهی رشتهای صریح
- 76. تخصیص امن حافظه دینامیک
- 77. بررسی برگشتی توابع تخصیص حافظه
- 78. پاکسازی حافظه قبل از آزاد کردن (Zeroing memory)
- 79. جلوگیری از Integer Overflow و Underflow در محاسبات بافر
- 80. استفاده از انواع داده با اندازه ثابت (Fixed-width integers)
- 81. مدیریت خطا و گزارشدهی امن
- 82. اصل حداقل امتیاز (Principle of Least Privilege)
- 83. جلوگیری از شرایط مسابقه (Race Conditions)
- 84. امنیت در ورودی/خروجی فایل
- 85. طراحی امن API در C
- 86. حفاظت از پشته: Stack Canaries (Stack Smashing Protector)
- 87. جلوگیری از اجرای داده: DEP/NX bit (Data Execution Prevention / No-Execute)
- 88. تصادفیسازی فضای آدرس: ASLR (Address Space Layout Randomization)
- 89. اجراییهای مستقل از موقعیت: PIE (Position Independent Executables)
- 90. فقط خواندنی کردن بخشهای Re-locatable: RELRO (Relocation Read-Only)
- 91. Fortify Source (`_FORTIFY_SOURCE`)
- 92. Control Flow Integrity (CFI) مقدمه
- 93. کامپایل با پرچمهای امنیتی GCC (مانند `-fstack-protector-all`, `-Wformat-security`)
- 94. ابزارهای تحلیل ویژگیهای امنیتی باینری (مانند `checksec`)
- 95. نحوه دور زدن جزئی یا کامل مکانیزمهای دفاعی (برای درک عمیقتر)
- 96. مقدمهای بر Static Application Security Testing (SAST)
- 97. مقدمهای بر Dynamic Application Security Testing (DAST) و Fuzzing
- 98. بازبینی امنیتی کد (Secure Code Review)
- 99. مدلسازی تهدید (Threat Modeling) برای برنامههای C
- 100. یکپارچهسازی امنیت در چرخه توسعه نرمافزار (DevSecOps در C)
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
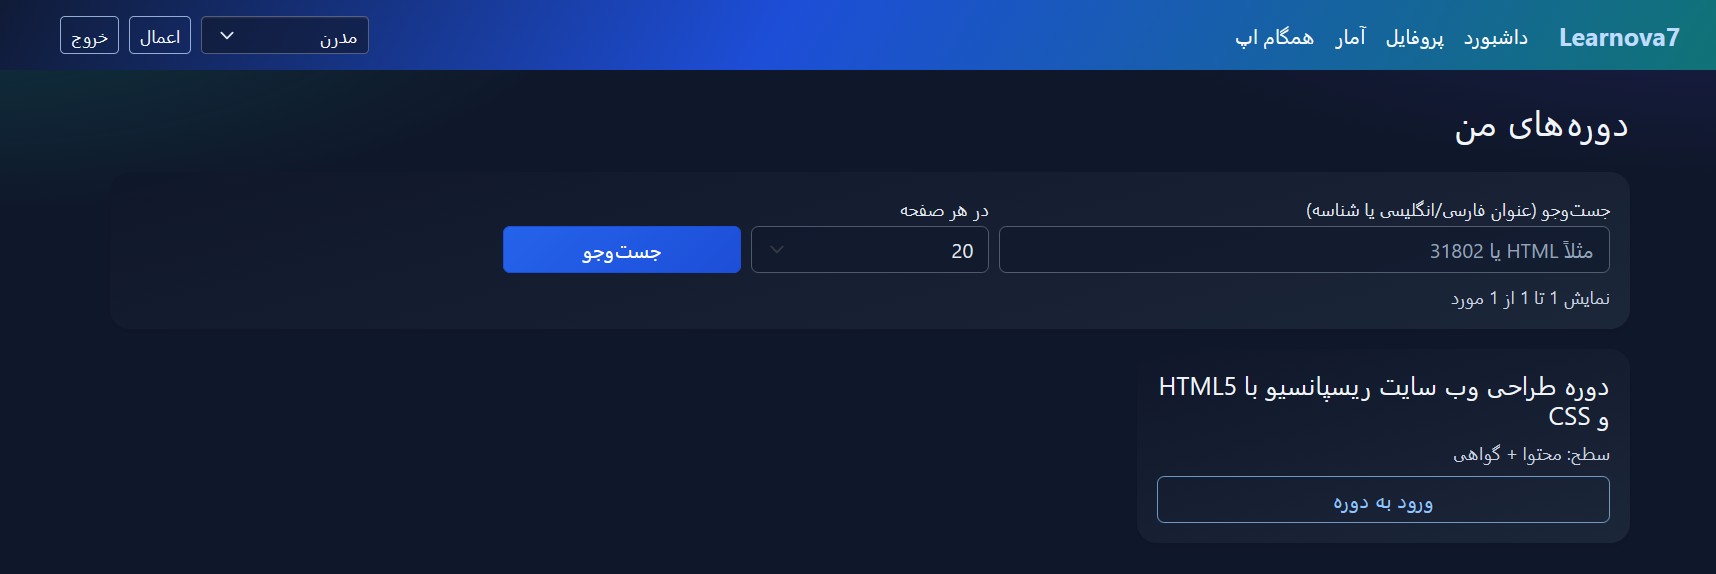
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
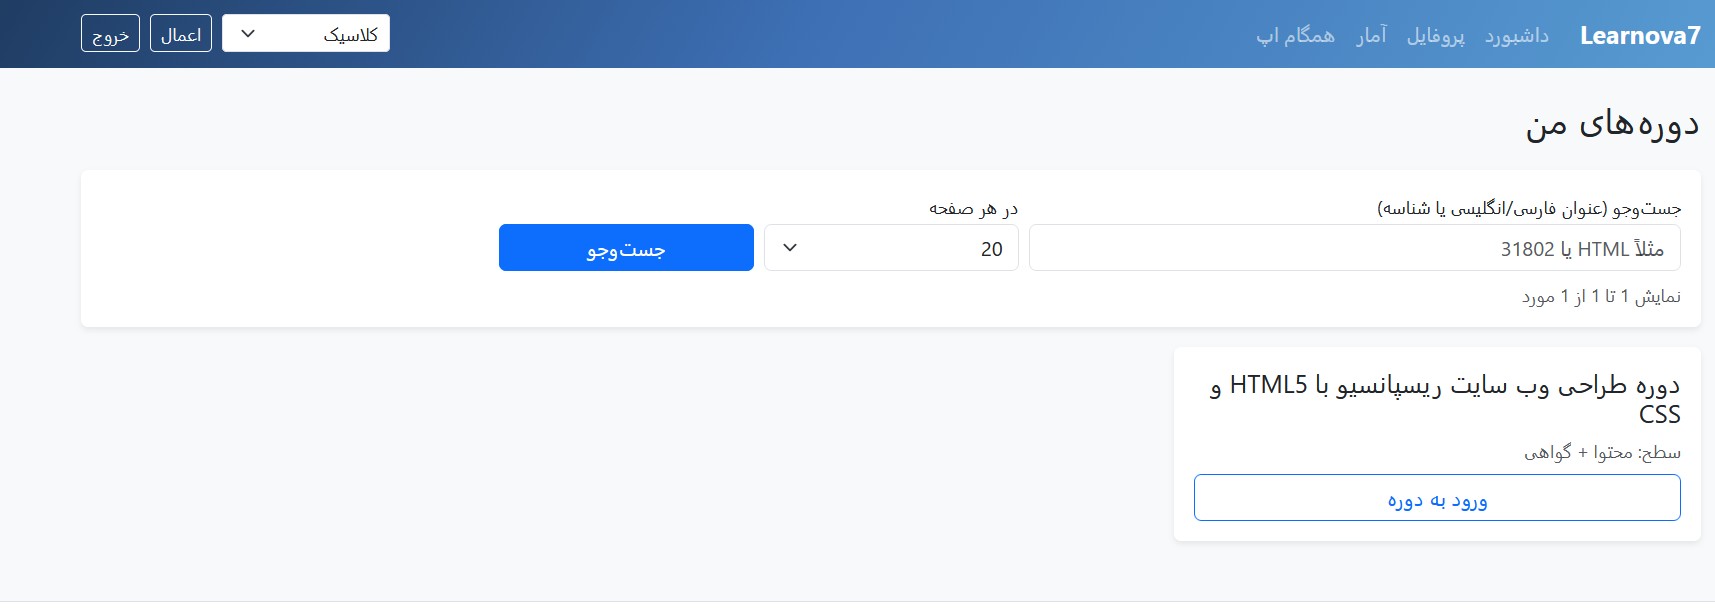
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
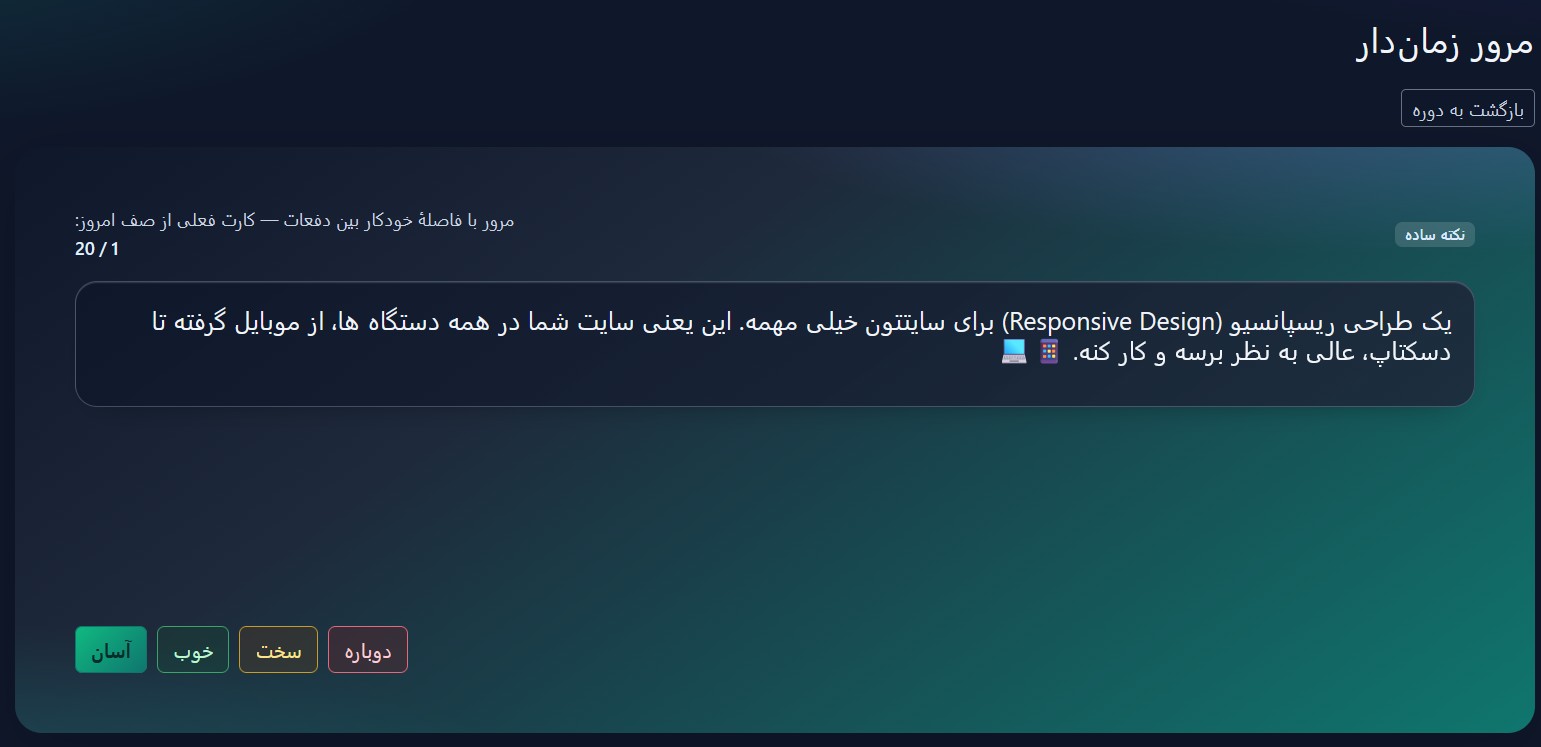
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
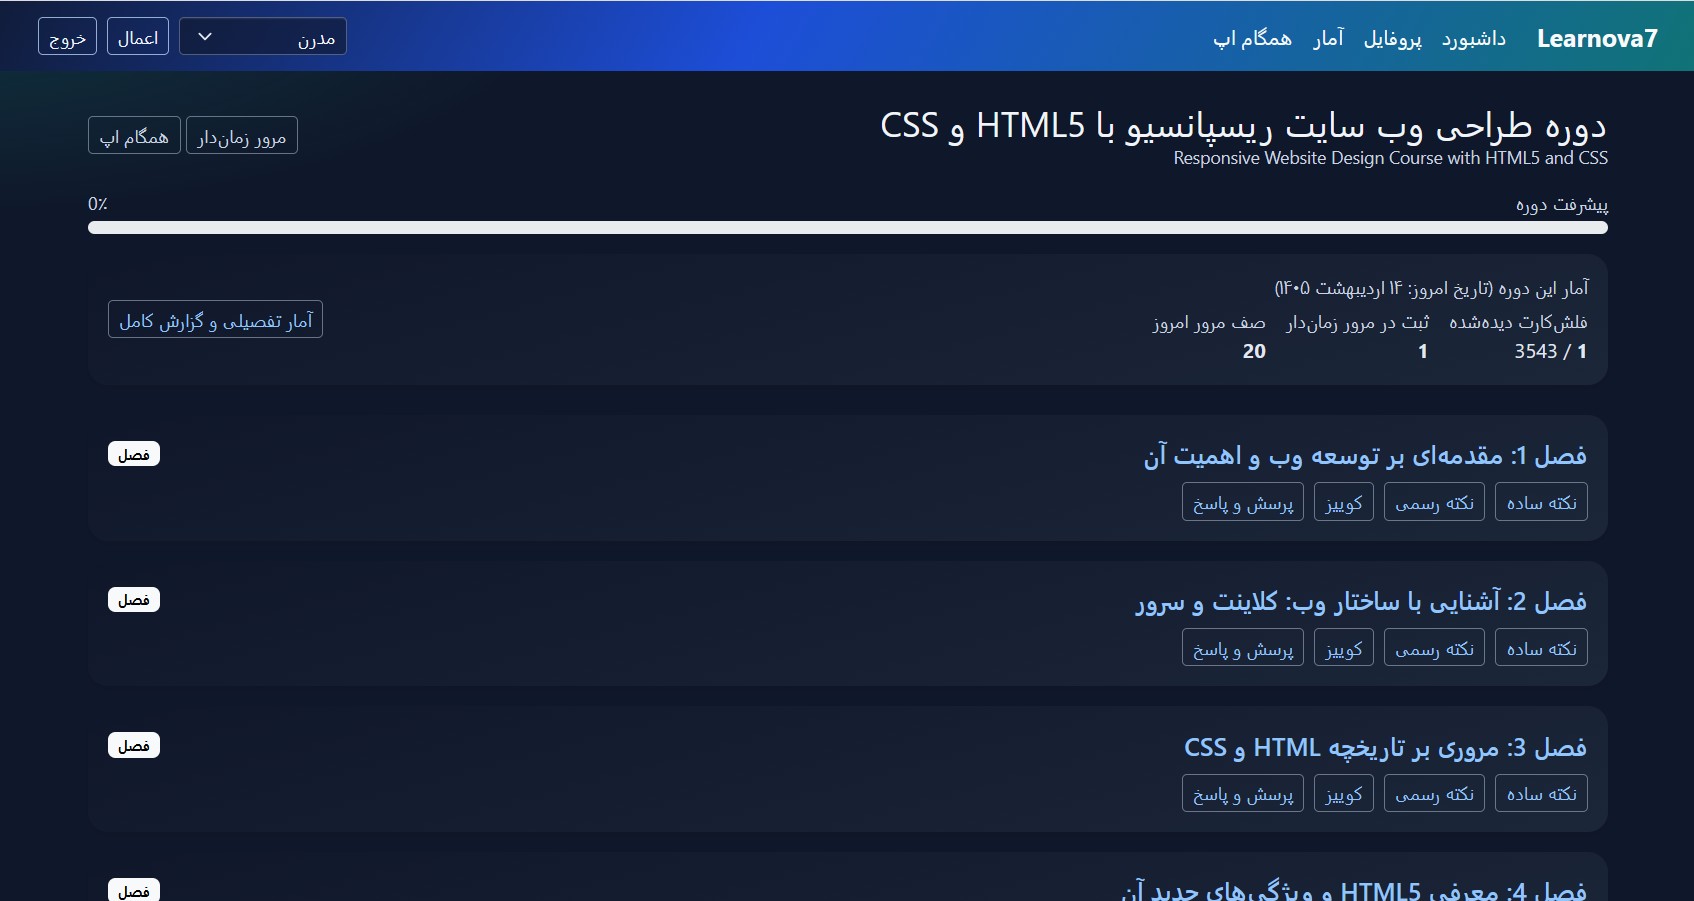
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
Buffer Overflow
C Programming
C Security
آسیب پذیری Buffer Overflow
آموزش امنیت
امنیت C
امنیت برنامه نویسی
امنیت نرم افزار
بافر سرریز
برنامه نویسی C++
برنامه نویسی امن
جلوگیری از بافر سرریز
دوره آموزش امنیت C
زبان C++
کدنویسی امن C
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.