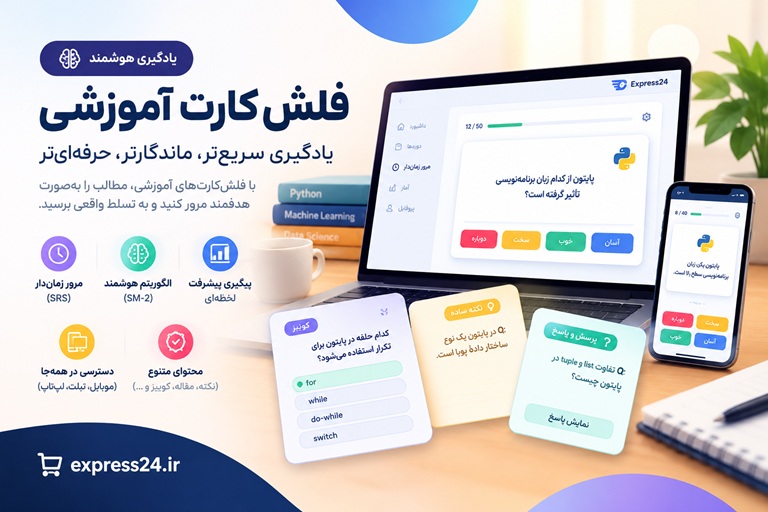
فلشکارتهای آموزشی Docker: مدیریت دسترسی و نقشها در Docker
دوره جامع Docker: مدیریت دسترسی و نقشها قدرت را در دستان خود بگیرید: متخصص مدیریت دسترسی و امنیت در Docker شوید! معرفی دوره: از هرجومرج تا کنترل کامل بر زیرساخت کانتینری در دنیای مدرن DevOps و توسعه...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره Docker: مدیریت دسترسی و نقشها در Docker
موضوع کلی: برنامه نویسی
موضوع میانی: داکر (Docker)
📋 سرفصلهای دوره
- 1. مقدمهای بر دوره و اهمیت مدیریت دسترسی
- 2. مفاهیم پایه Docker: مرور سریع کانتینر و ایمیج
- 3. نصب Docker و پیکربندی اولیه امنیتی
- 4. مفهوم Docker Daemon و ارتباط با کلاینت
- 5. گروه Docker و دسترسی کاربران به آن
- 6. خطرات اجرای Docker بدون احراز هویت مناسب
- 7. مدیریت کاربران و گروههای سیستم عامل میزبان
- 8. مفاهیم UID و GID در لینوکس
- 9. مفاهیم پایه مجوزهای فایل در لینوکس (chmod, chown)
- 10. اجرای Docker بدون استفاده از sudo: بهترین روشها
- 11. تنظیمات فایل daemon.json برای امنیت
- 12. مفهوم Socket Docker و امنیت آن
- 13. API Docker و احراز هویت (TLS)
- 14. مفهوم حداقل دسترسی (Principle of Least Privilege) در Docker
- 15. معرفی Dockerfile برای ساخت ایمیجهای امن
- 16. دستور USER در Dockerfile و کاربرد آن
- 17. تفاوت اجرای کانتینر به عنوان root و non-root
- 18. ایجاد کاربر جدید در Dockerfile (RUN adduser)
- 19. مدیریت گروهها در Dockerfile
- 20. تنظیم UID و GID سفارشی برای کاربران در کانتینر
- 21. اهمیت ثابت نگه داشتن UID/GID در ایمیجها
- 22. دستور WORKDIR و مجوزهای آن
- 23. کپی فایلها با رعایت مجوزها (COPY --chown)
- 24. استفاده از buildx و multi-stage builds برای امنیت
- 25. اسکن ایمیجها برای آسیبپذیریها (Docker Scan, Trivy)
- 26. امضای ایمیجها با Docker Content Trust (DCT)
- 27. مفاهیم Trust Key و Trust Server
- 28. فعالسازی و غیرفعالسازی DCT
- 29. مدیریت کلیدهای DCT
- 30. تاثیر DCT بر فرآیند Pull و Push ایمیج
- 31. Docker Registry و انواع آن (Docker Hub, Private Registry)
- 32. احراز هویت در Docker Registry (docker login)
- 33. مدیریت توکنهای دسترسی برای Registry
- 34. تنظیمات دسترسی به Docker Hub Repository
- 35. پیکربندی Private Registry با احراز هویت
- 36. استفاده از Nginx یا Caddy به عنوان پروکسی امن برای Registry
- 37. سطوح دسترسی به ایمیجها در Private Registry
- 38. مفهوم Volumeها در Docker و کاربردهای امنیتی
- 39. تفاوت Bind Mount و Volume
- 40. مدیریت مجوزهای فایل در Volumeها
- 41. استفاده از گزینه --volume-driver برای کنترل دسترسی
- 42. Volume Plugins و نقش آنها در امنیت
- 43. NFS Volume و مدیریت دسترسی از طریق NFS
- 44. CIFS Volume و مدیریت دسترسی از طریق SMB
- 45. مفهوم Docker Secrets برای مدیریت اطلاعات حساس
- 46. تفاوت Secrets با Environment Variables
- 47. ایجاد و مدیریت Secrets
- 48. انتصاب Secrets به سرویسهای Docker Swarm
- 49. دسترسی کانتینرها به Secrets
- 50. رمزنگاری Secrets در Docker Swarm
- 51. چرخش (Rotation) Secrets و بهترین روشها
- 52. مفاهیم شبکه در Docker
- 53. Bridge Network و امنیت پیشفرض
- 54. Host Network و ملاحظات امنیتی
- 55. Overlay Network در Docker Swarm
- 56. کنترل دسترسی شبکه با Docker Network Policy
- 57. فایروال (firewallD/iptables) در سیستم میزبان و Docker
- 58. انتصاب IP ثابت به کانتینرها و کنترل دسترسی
- 59. DNS در Docker و امنیت آن
- 60. مفهوم Container Capabilities و کاهش سطح دسترسی
- 61. Capabilities پیشفرض Docker
- 62. حذف Capabilities اضافی (drop-cap)
- 63. افزودن Capabilities مورد نیاز (add-cap)
- 64. محدود کردن دسترسی root با Capabilities
- 65. مفهوم Seccomp Profiles و کاربرد آن
- 66. ایجاد Seccomp Profile سفارشی
- 67. انتصاب Seccomp Profile به کانتینر
- 68. مفاهیم AppArmor و SELinux در Docker
- 69. استفاده از AppArmor Profiles پیشفرض Docker
- 70. ایجاد AppArmor Profile سفارشی
- 71. انتصاب AppArmor Profile به کانتینر
- 72. مفاهیم SELinux و حالت Enforcing
- 73. فعالسازی SELinux در Docker
- 74. انتصاب SELinux Labels به کانتینر
- 75. مفهوم Read-only Containers
- 76. ایجاد کانتینرهای فقط خواندنی (—read-only)
- 77. کاربرد Read-only Containers در امنیت
- 78. محدود کردن دسترسی به منابع سیستم (CPU, Memory)
- 79. استفاده از Cgroups برای مدیریت منابع و امنیت
- 80. مفاهیم Docker Swarm برای ارکستراسیون
- 81. مدیریت گرهها (Nodes) در Swarm و امنیت آنها
- 82. مفهوم Manager و Worker در Swarm
- 83. JWT Tokens برای احراز هویت در Swarm
- 84. مفاهیم Role-Based Access Control (RBAC) در Swarm
- 85. مدیریت کاربران و نقشها در Swarm
- 86. ایجاد Service Accounts در Swarm
- 87. انتصاب Service Accounts به سرویسها
- 88. دسترسی مبتنی بر نقش برای Docker Daemon (اگر با Swarm ترکیب شود)
- 89. Logging و Monitoring فعالیتهای Docker
- 90. استفاده از Docker Logs برای ردیابی دسترسی
- 91. یکپارچهسازی Docker با ابزارهای SIEM
- 92. Auditing Docker Events
- 93. استفاده از Auditd در لینوکس برای نظارت بر Docker
- 94. مفهوم Content Trust برای Swarm
- 95. بهترین روشها برای ایمنسازی Docker Swarm
- 96. امنیت در محیطهای CI/CD با Docker
- 97. اسکن ایمیجها در pipeline CI/CD
- 98. مدیریت اعتبارنامهها در CI/CD برای Docker
- 99. استفاده از Docker Compose برای مدیریت دسترسی چند کانتینر
- 100. پیکربندی Compose با Secrets و Volumes
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
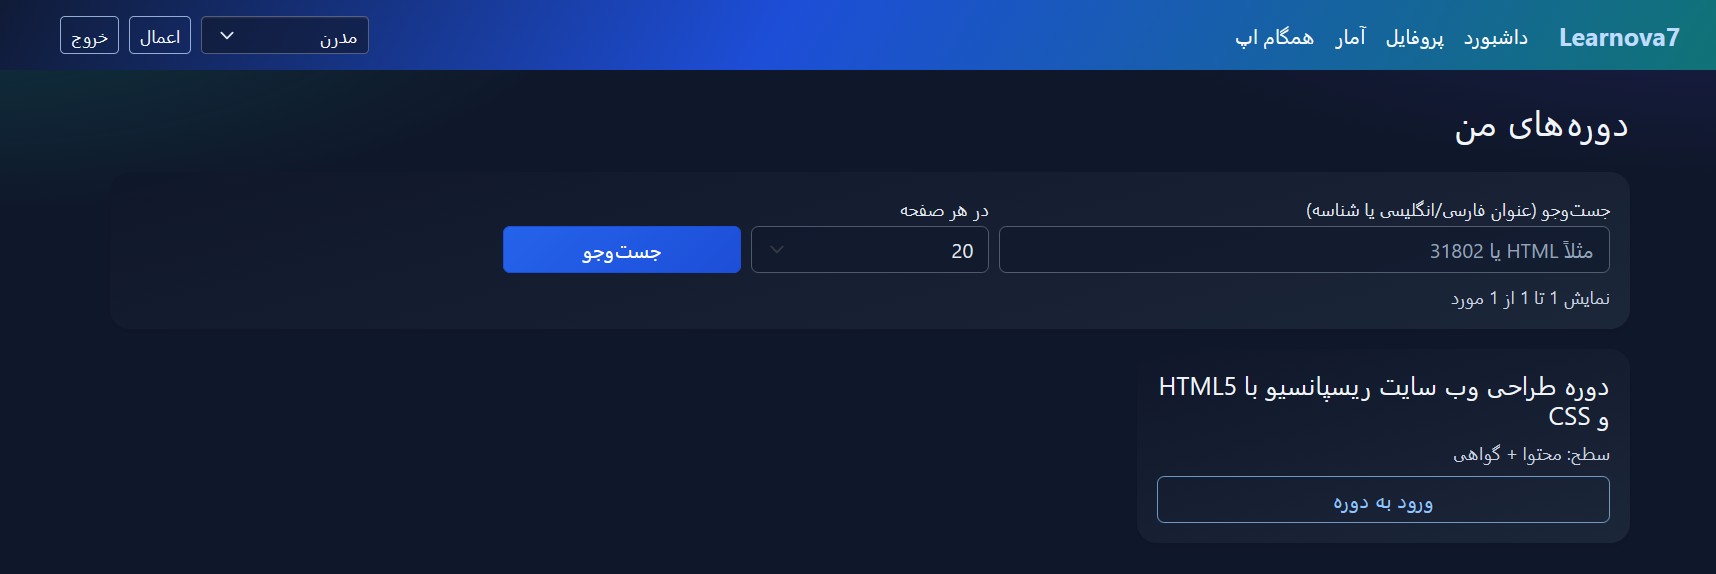
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
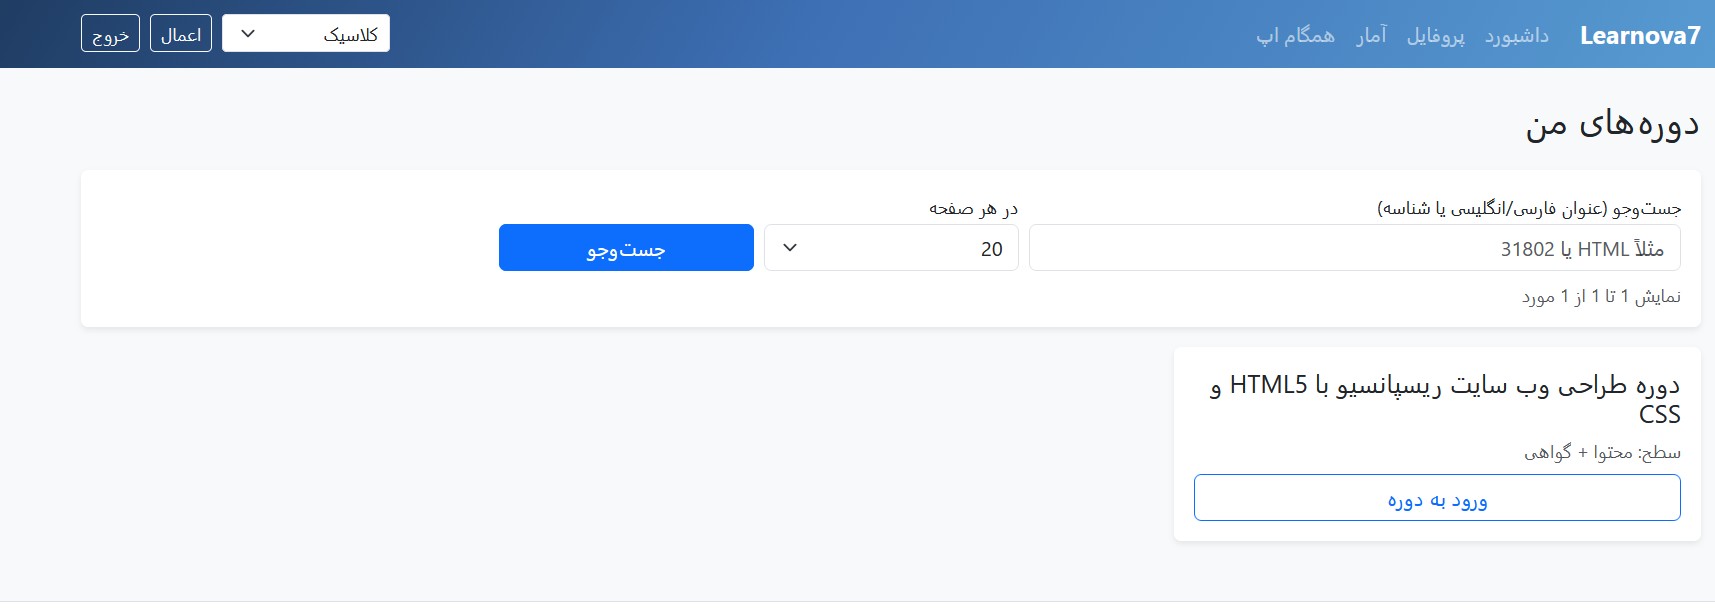
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
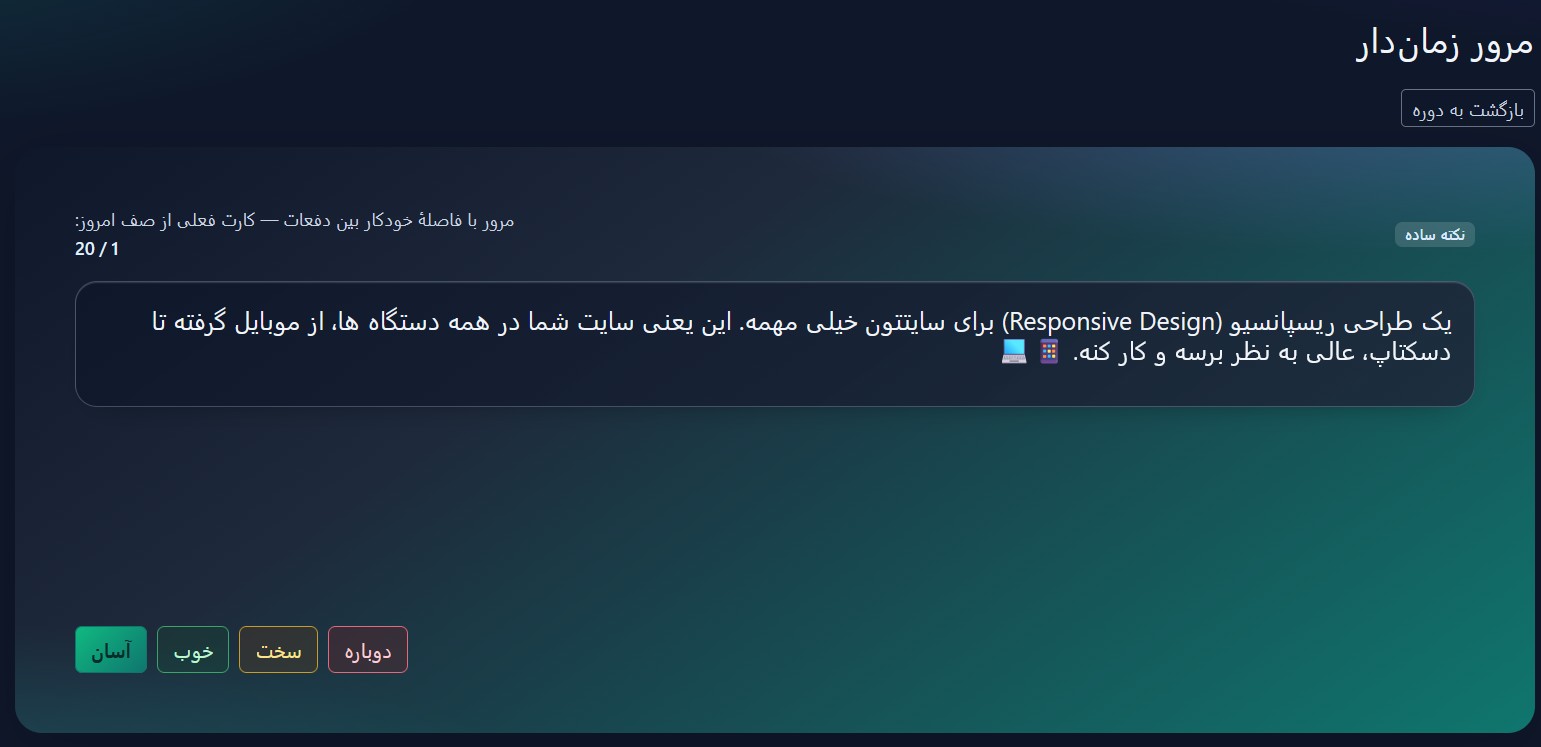
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
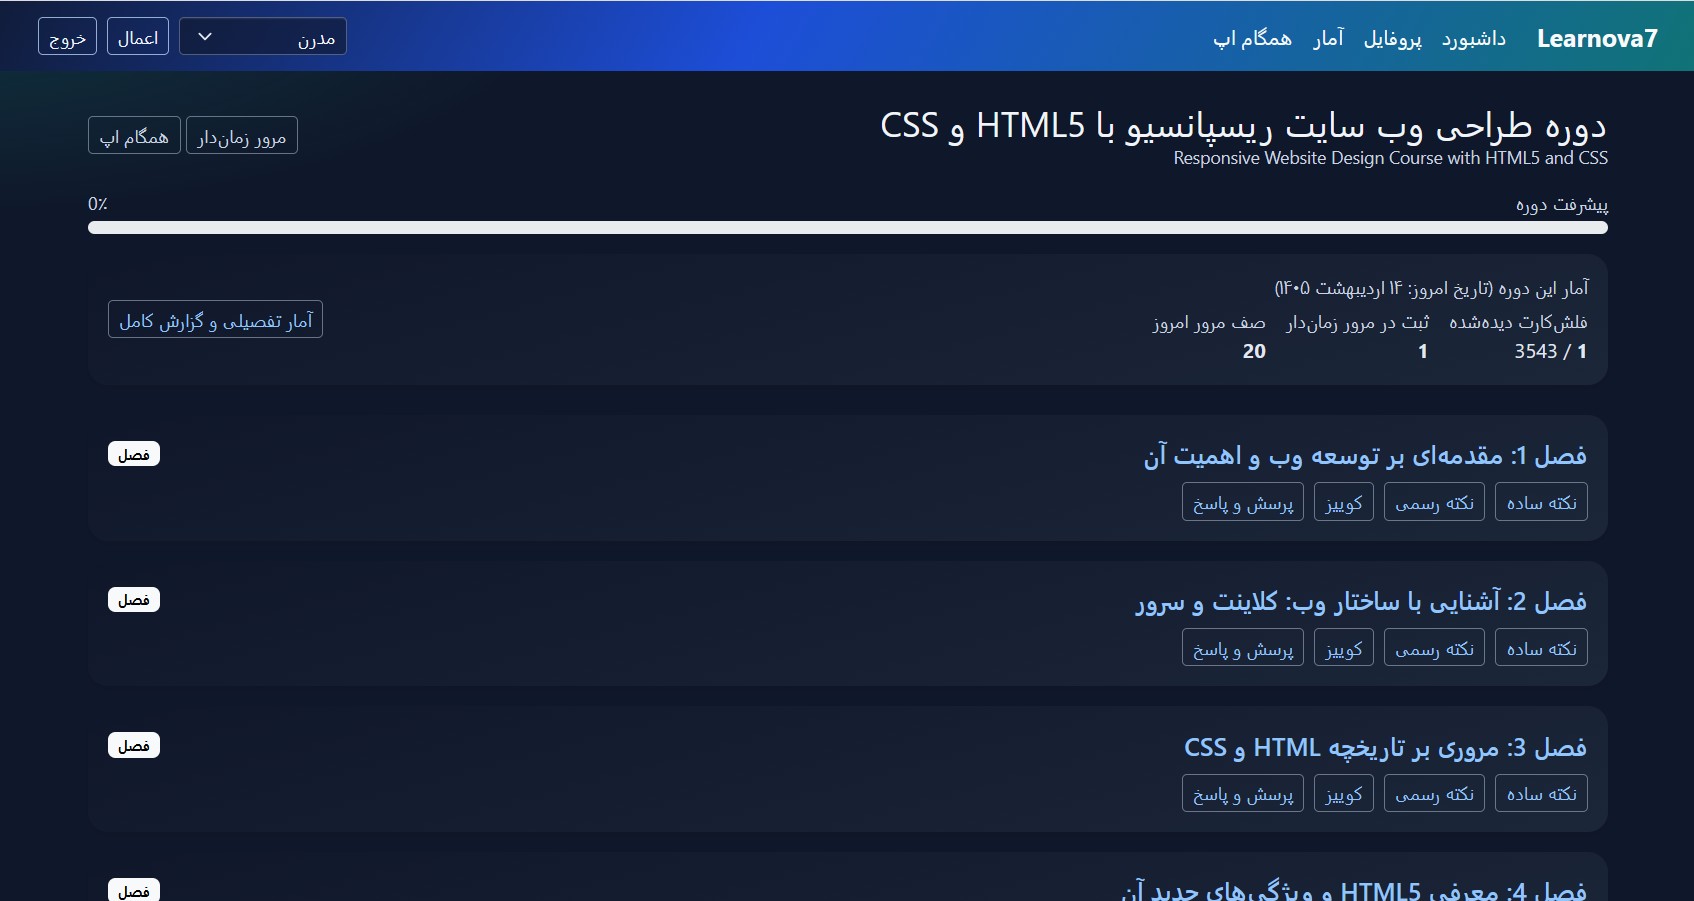
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
Containerization
Docker
Docker Permissions
Docker Roles
Docker Security
Docker چیست
Docker فارسی
آموزش Docker
امنیت Docker
برنامه نویسی Docker
داکر
دوره Docker
کانتینر سازی
مدیریت دسترسی Docker
نقشها در Docker
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.