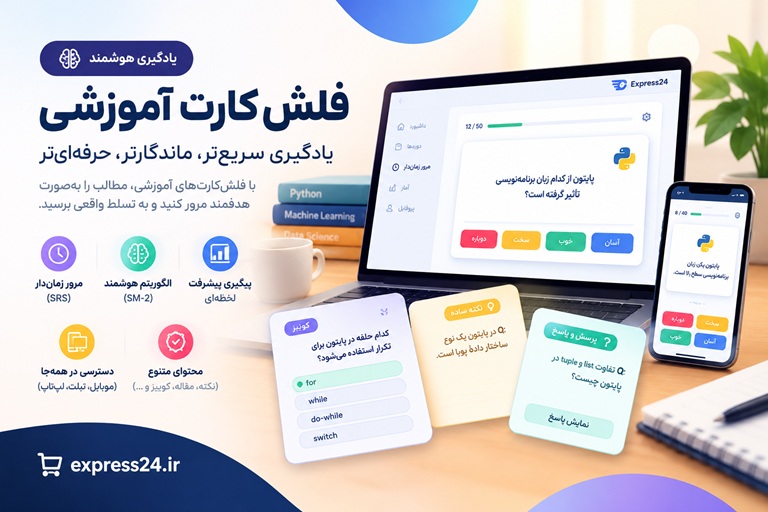
فلشکارتهای آموزشی API security audit and penetration testing.
دوره جامع تست نفوذ و ارزیابی امنیتی API: دروازههای امنیت دیجیتال را فتح کنید! آیا APIهای شما در برابر حملات سایبری ایمن هستند؟ با دوره جامع تست نفوذ و ارزیابی امنیتی API پاسخ را بیابید! در دنیای امرو...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره API security audit and penetration testing.
موضوع کلی: برنامه نویسی
موضوع میانی: ایپیآی (API) و وبسرویسها
📋 سرفصلهای دوره
- 1. مقدمهای بر API و وبسرویسها
- 2. اهمیت امنیت API در دنیای مدرن
- 3. تفاوت بین معماریهای REST، SOAP، GraphQL و gRPC
- 4. مروری بر پروتکل HTTP/HTTPS برای تست نفوذ API
- 5. متدهای HTTP و کاربرد امنیتی آنها (GET, POST, PUT, DELETE, etc.)
- 6. کدهای وضعیت HTTP و اهمیت آنها در شناسایی آسیبپذیری
- 7. مفاهیم پایه: Endpoint، Resource، URI و URL
- 8. آشنایی با فرمتهای داده JSON و XML و خطرات مرتبط
- 9. معرفی استاندارد OpenAPI (Swagger) و نقش آن در تست امنیت
- 10. راهاندازی محیط آزمایشگاهی (Lab Setup) با ابزارهای ضروری
- 11. استراتژیهای کشف و شناسایی Endpointهای API
- 12. استفاده از Google Dorking برای یافتن مستندات و Endpointهای افشا شده
- 13. تحلیل فایلهای JavaScript سمت کلاینت برای یافتن مسیرهای API
- 14. ابزارهای خودکارسازی شناسایی Endpoint (مانند Kiterunner, Arjun)
- 15. فازینگ (Fuzzing) مسیرها، پارامترها و هدرهای HTTP
- 16. تحلیل نسخهبندی API (Versioning) و نقاط ضعف آن
- 17. شناسایی فناوریهای سمت سرور (Server-side Technologies)
- 18. استخراج اطلاعات حساس از پاسخهای خطا (Verbose Error Messages)
- 19. مروری بر مکانیزمهای مختلف احراز هویت در APIها
- 20. آسیبپذیریهای Basic Authentication
- 21. امنیت و ناامنی کلیدهای API (API Keys)
- 22. مقدمهای بر JSON Web Tokens (JWT) و ساختار آن
- 23. حملات رایج علیه JWT: تغییر الگوریتم امضا (alg=none)
- 24. حملات Brute-force علیه کلید مخفی JWT
- 25. آسیبپذیریهای مربوط به انقضای توکن و اعتبارسنجی آن
- 26. مقدمهای بر OAuth 2.0 و OpenID Connect
- 27. آسیبپذیریهای رایج در پیادهسازی OAuth 2.0 (مانند CSRF on redirect_uri)
- 28. سرقت توکنهای دسترسی (Access Token Theft) و Refresh Token
- 29. مدیریت نشست (Session Management) ناامن در API
- 30. دور زدن مکانیزمهای مقابله با Brute-force (مانند قفل شدن حساب کاربری)
- 31. ضعف در فرآیندهای بازیابی رمز عبور (Password Reset)
- 32. معرفی آسیبپذیری BOLA/IDOR (Broken Object Level Authorization - API1:2019)
- 33. تکنیکهای شناسایی BOLA در پارامترهای URL، هدرها و Body
- 34. بهرهبرداری از BOLA برای دسترسی، تغییر و حذف دادههای دیگران
- 35. دور زدن مکانیزمهای دفاعی در برابر BOLA
- 36. معرفی آسیبپذیری احراز هویت شکسته (Broken User Authentication - API2:2019)
- 37. حملات Credential Stuffing و Password Spraying علیه API
- 38. پیادهسازی ناامن JWT منجر به شکست احراز هویت
- 39. معرفی آسیبپذیری افشای بیش از حد داده (Excessive Data Exposure - API3:2019)
- 40. شناسایی اطلاعات حساس در پاسخهای API که در سمت کلاینت فیلتر میشوند
- 41. مخاطرات امنیتی افشای اطلاعات ساختار داخلی (Internal Properties)
- 42. معرفی آسیبپذیری کمبود منابع و محدودیت نرخ (Lack of Resources & Rate Limiting - API4:2019)
- 43. انواع حملات Denial of Service (DoS) علیه Endpointهای API
- 44. تست و دور زدن مکانیزمهای Rate Limiting
- 45. بهرهبرداری از Endpointهای پرهزینه از نظر پردازشی برای ایجاد DoS
- 46. معرفی آسیبپذیری سطح دسترسی تابعی شکسته (Broken Function Level Authorization - API5:2019)
- 47. تکنیکهای تست دسترسیهای کاربران با سطوح مختلف (عادی در مقابل ادمین)
- 48. بهرهبرداری از دسترسیهای مدیریتی از طریق Endpointهای عمومی
- 49. ارتقاء سطح دسترسی با تغییر متد HTTP (مثلاً GET به POST)
- 50. معرفی آسیبپذیری Mass Assignment (API6:2019)
- 51. شناسایی پارامترهای مستعد Mass Assignment از طریق تحلیل پاسخها
- 52. تغییر ویژگیهای حساس یک آبجکت (مانند is_admin, balance)
- 53. معرفی آسیبپذیریهای ناشی از پیکربندی نادرست امنیتی (Security Misconfiguration - API7:2019)
- 54. بررسی هدرهای امنیتی HTTP (CORS, CSP, HSTS)
- 55. پیکربندی نادرست CORS و حملات مرتبط با آن
- 56. استفاده از متدهای HTTP ناامن (مانند TRACE, OPTIONS)
- 57. معرفی حملات Injection در بستر API (API8:2019)
- 58. تزریق SQL (SQL Injection) در APIهای REST
- 59. تزریق NoSQL (NoSQL Injection) در APIهای مدرن
- 60. تزریق دستورات سیستمعامل (OS Command Injection)
- 61. آسیبپذیری Cross-Site Scripting (XSS) در پاسخهای API
- 62. معرفی مدیریت نادرست داراییها (Improper Assets Management - API9:2019)
- 63. کشف Endpointهای قدیمی و فراموششده (Legacy Endpoints)
- 64. خطرات ناشی از عدم وجود مستندات دقیق و بهروز API
- 65. شناسایی محیطهای تست و توسعه (Staging/Dev) در دسترس عموم
- 66. معرفی ناکافی بودن لاگ و مانیتورینگ (Insufficient Logging & Monitoring - API10:2019)
- 67. اهمیت لاگبرداری و نظارت در شناسایی حملات به API
- 68. تکنیکهای حمله بدون بر جای گذاشتن ردپا (Stealth Attacks)
- 69. آسیبپذیری Server-Side Request Forgery (SSRF) در API
- 70. بهرهبرداری از SSRF برای اسکن شبکه داخلی و دسترسی به سرویسهای ابری
- 71. آسیبپذیریهای مربوط به آپلود فایل (File Upload Vulnerabilities)
- 72. دور زدن مکانیزمهای اعتبارسنجی نوع و محتوای فایل برای اجرای کد
- 73. آسیبپذیری XML External Entity (XXE) در APIهای مبتنی بر XML/SOAP
- 74. حملات ReDoS (Regular Expression Denial of Service) در اعتبارسنجی ورودیها
- 75. آسیبپذیریهای مربوط به Redirect و Forwarding در API
- 76. حملات Race Condition و بهرهبرداری از آن در منطق تجاری (مثلاً تراکنشهای مالی)
- 77. مقدمهای بر امنیت GraphQL
- 78. حملات Introspection برای شناسایی Schema در GraphQL
- 79. آسیبپذیریهای مربوط به Queryهای تودرتو و پیچیده در GraphQL (DoS)
- 80. حملات Batching در GraphQL برای دور زدن Rate Limit
- 81. امنیت در وبسرویسهای SOAP و حمله WSDL Enumeration
- 82. امنیت APIهای مبتنی بر WebSocket
- 83. حمله Cross-Site WebSocket Hijacking (CSWH)
- 84. امنیت در APIهای gRPC و پروتکل بافرها
- 85. متدولوژی جامع تست نفوذ API (از شناسایی تا گزارش)
- 86. استفاده از Postman برای تست دستی و اکتشافی API
- 87. استفاده حرفهای از Burp Suite برای Intercept و دستکاری ترافیک API
- 88. معرفی و کاربرد افزونههای مفید Burp Suite (مانند Logger++, Autorize, Upload Scanner)
- 89. نوشتن اسکریپتهای سفارشی با پایتون (کتابخانه requests) برای تست API
- 90. خودکارسازی تستهای امنیتی API با ابزارهای DAST
- 91. تحلیل ترافیک اپلیکیشنهای موبایل برای کشف و تست API
- 92. تکنیکهای MITM (Man-in-the-Middle) برای بررسی ترافیک SSL/TLS
- 93. شبیهسازی و دور زدن مکانیزمهای Certificate Pinning در اپلیکیشنهای موبایل
- 94. اصول نگارش یک گزارش تست نفوذ حرفهای برای API
- 95. ارزیابی و امتیازدهی به آسیبپذیریها بر اساس استاندارد CVSS
- 96. ارائه راهکارهای عملی و مؤثر برای رفع آسیبپذیریها
- 97. بهترین شیوههای کدنویسی امن برای توسعه API (Secure Coding Best Practices)
- 98. نقش API Gateway در متمرکزسازی امنیت و کنترل دسترسی
- 99. استفاده از Web Application Firewall (WAF) برای محافظت از API
- 100. جمعبندی نهایی و مرور کلی آسیبپذیریهای کلیدی
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
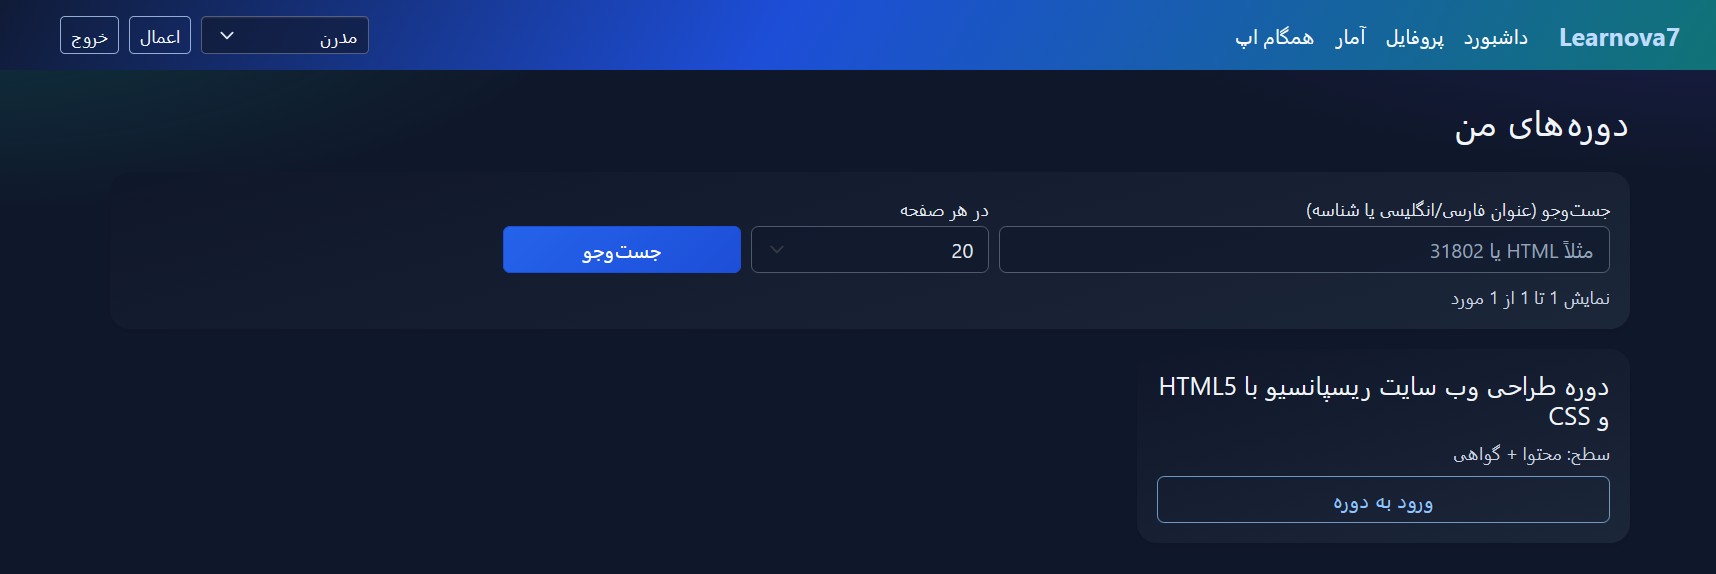
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
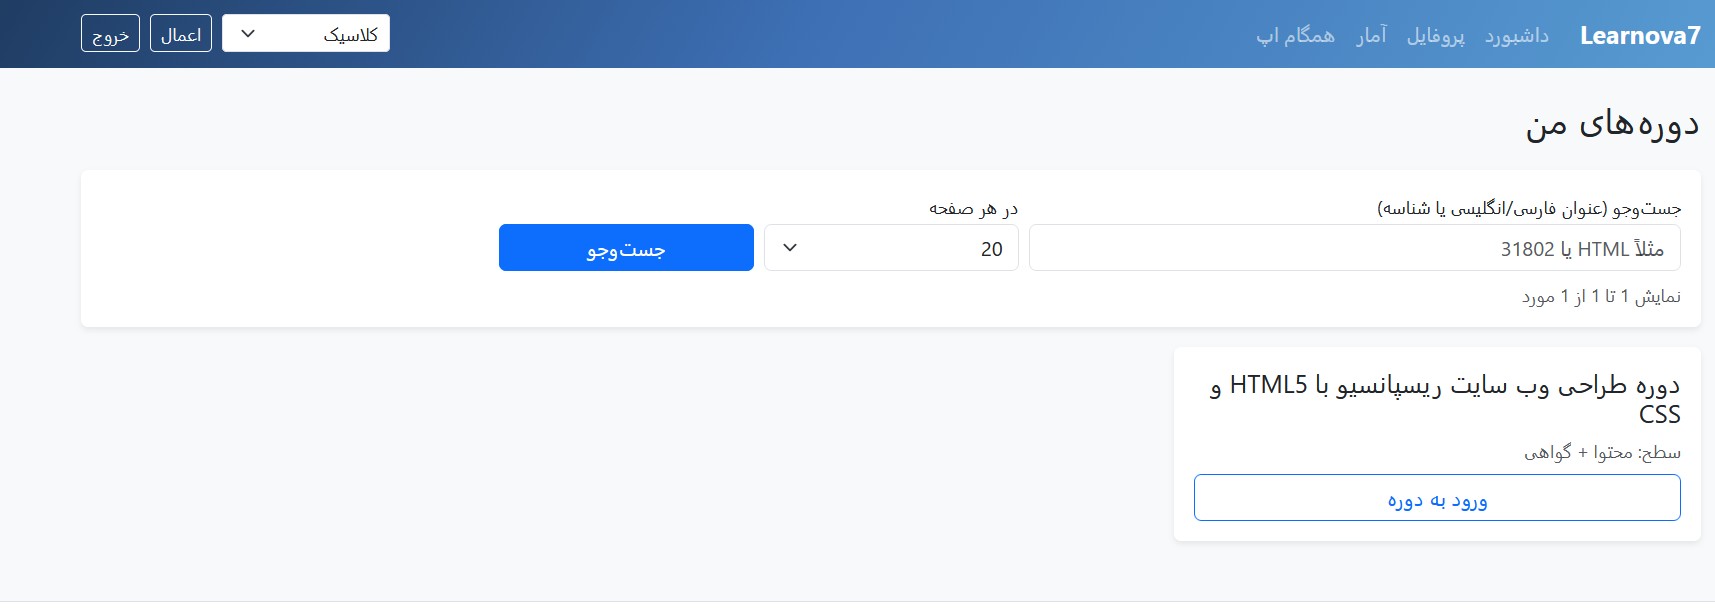
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
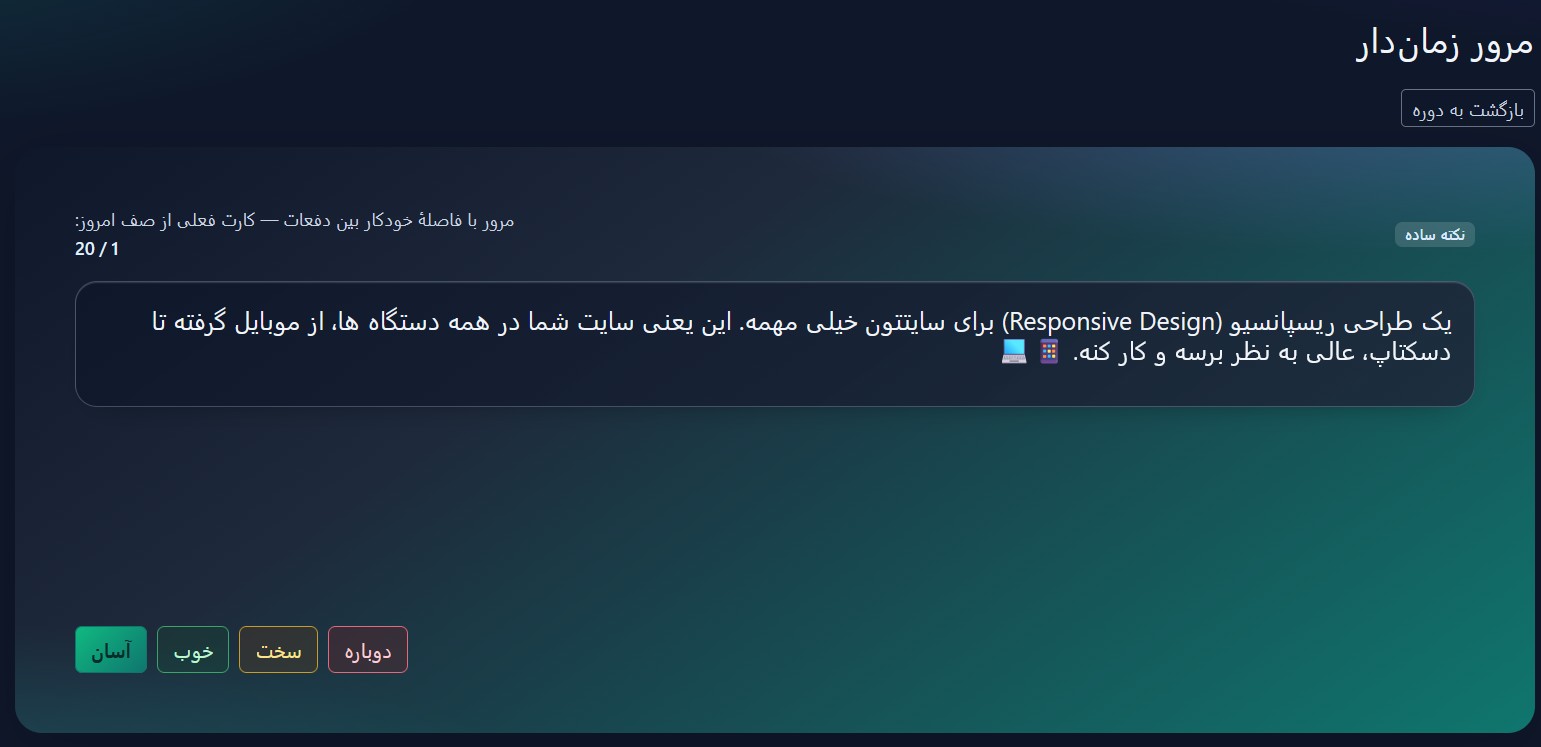
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
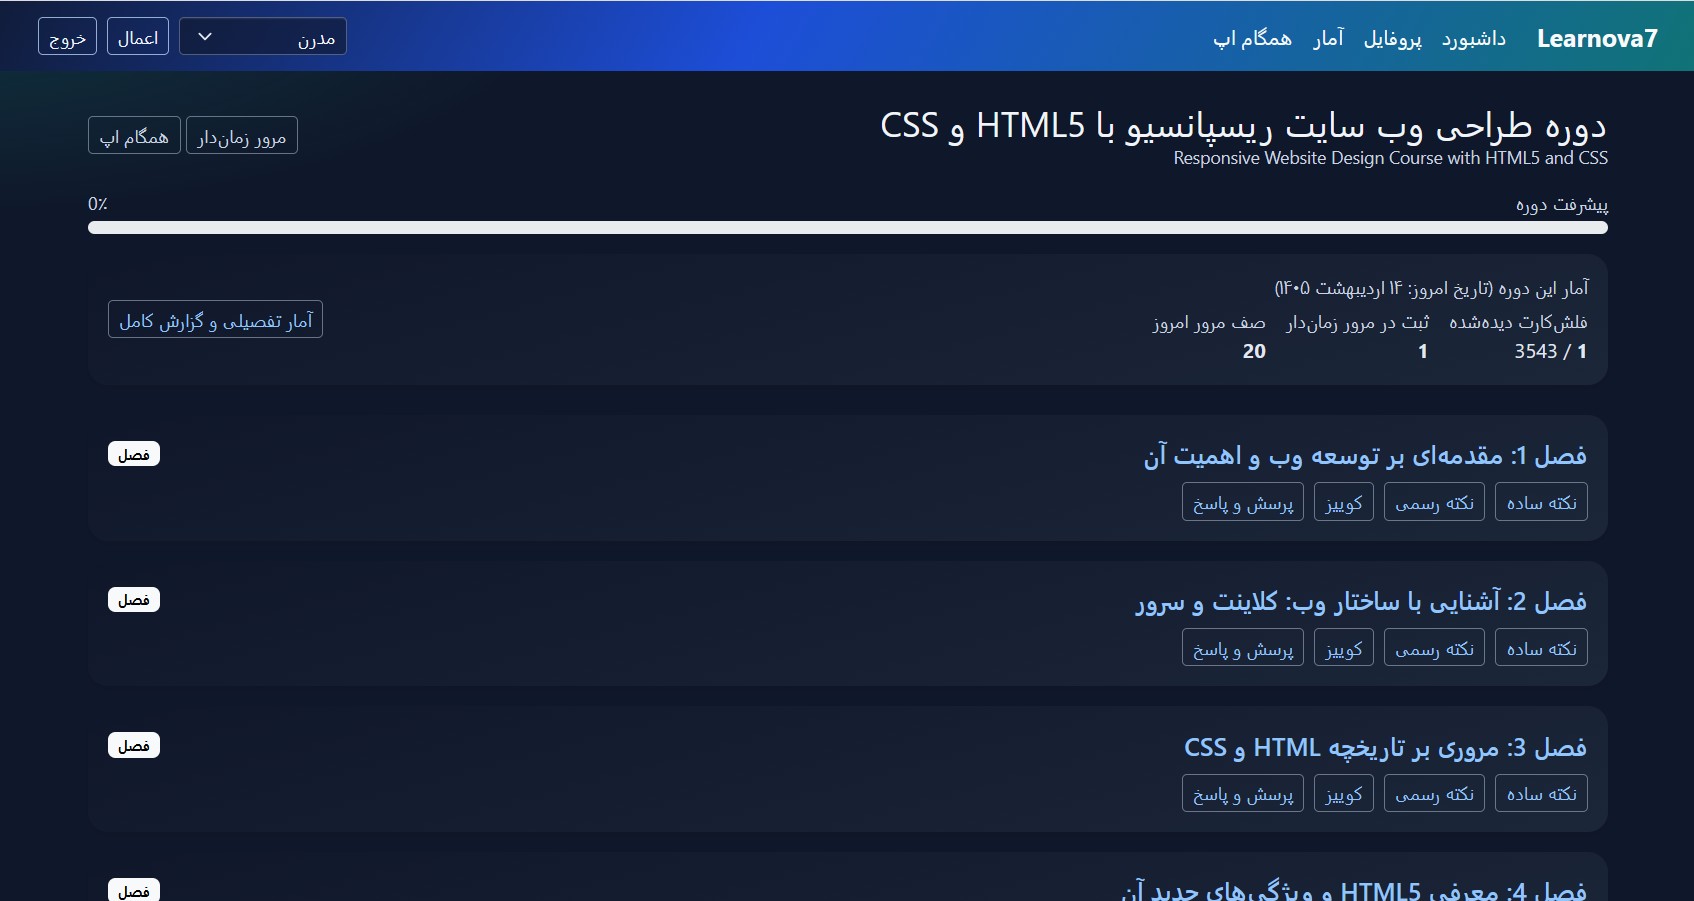
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
API audit
API Development
API Security
Penetration Testing
Secure coding
امنیت API
امنیت سایبری
برنامه نویسی
تست نفوذ API
حفاظت API
دوره امنیت
دوره برنامه نویسی
هک API
وب اپلیکیشن
وب سرویس
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.