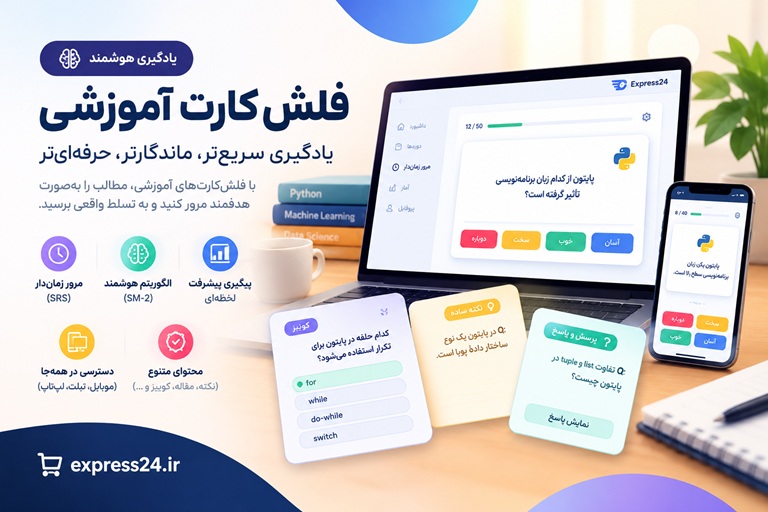
فلشکارتهای آموزشی Google Cloud Platform: Security and Compliance with Health Data Requirements in GCP
Google Cloud Platform: امنیت و انطباق با الزامات دادههای سلامت در GCP امنیت و انطباق در Google Cloud Platform برای دادههای سلامت: متخصص محافظت از دادهها شوید! معرفی دوره در دنیای امروزی، امنیت و ان...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره Google Cloud Platform: Security and Compliance with Health Data Requirements in GCP
موضوع کلی: برنامه نویسی
موضوع میانی: Google Cloud Platform (GCP)
📋 سرفصلهای دوره
- 1. معرفی پلتفرم گوگل کلود (GCP)
- 2. چرا امنیت ابری برای دادههای سلامت حیاتی است؟
- 3. مدل مسئولیت مشترک (Shared Responsibility Model) در GCP
- 4. مروری بر مقررات دادههای سلامت (HIPAA، GDPR)
- 5. مفاهیم کلیدی: محرمانگی، یکپارچگی، دسترسیپذیری (CIA Triad)
- 6. چارچوبهای انطباق برای حوزه سلامت (مانند NIST، HITRUST)
- 7. تعهد GCP به انطباق با مقررات حوزه سلامت
- 8. معرفی دوره و اهداف آموزشی
- 9. تنظیم محیط اولیه GCP برای رعایت الزامات امنیتی
- 10. درک سلسلهمراتب منابع (Resource Hierarchy) در GCP
- 11. اصول بنیادین مدیریت هویت و دسترسی (IAM) در GCP
- 12. مدیریت اصول (Principals)، نقشها (Roles) و مجوزها (Permissions)
- 13. ایجاد نقشهای سفارشی (Custom Roles) برای کنترل دسترسی دقیق
- 14. استفاده امن از حسابهای سرویس (Service Accounts)
- 15. مدیریت سیاستهای IAM در مقیاس بزرگ
- 16. پیادهسازی اصل حداقل امتیاز (Least Privilege) در محیط دادههای سلامت
- 17. استراتژیهای کنترل دسترسی مبتنی بر نقش (RBAC)
- 18. مفهوم کنترل دسترسی مبتنی بر ویژگی (ABAC)
- 19. اعمال احراز هویت چند عاملی (MFA)
- 20. استفاده از سیاستهای سازمانی (Organizational Policies) برای محدودیتهای IAM
- 21. بهترین شیوههای IAM برای دسترسی به دادههای سلامت
- 22. شفافیت دسترسی (Access Transparency) و توجیه آن
- 23. IAM شرطی (Conditional IAM) برای دسترسی حساس به متن
- 24. تحلیلگر و عیبیاب سیاستهای IAM (IAM Policy Analyzer)
- 25. هویت فدرال (Federated Identity) با Active Directory و SAML
- 26. رمزنگاری دادهها در حالت سکون (Data at Rest) در GCP
- 27. رمزنگاری دادهها در حال انتقال (Data in Transit) در GCP
- 28. مروری بر کلیدهای رمزنگاری مدیریت شده توسط مشتری (CMEK)
- 29. مروری بر کلیدهای رمزنگاری ارائه شده توسط مشتری (CSEK)
- 30. اصول بنیادین سرویس مدیریت کلید ابری (Cloud KMS)
- 31. مدیریت حلقههای کلید (Key Rings) و کلیدها در KMS
- 32. استفاده از ماژولهای امنیتی سختافزاری (HSM) در KMS
- 33. یکپارچهسازی با مدیر کلید خارجی (External Key Manager - EKM)
- 34. کنترلهای اقامت و محلیت دادهها (Data Residency and Locality)
- 35. API جلوگیری از از دست رفتن دادهها (DLP API) برای دادههای سلامت
- 36. پیکربندی اسکنها و پنهانسازی (Redaction) دادهها با DLP
- 37. تکنیکهای توکنیزاسیون (Tokenization) و شبهنامگذاری (Pseudonymization)
- 38. ایمنسازی پشتیبانگیریها و اسنپشاتهای دادهای
- 39. استراتژیهای ناشناسسازی (De-identification) دادهها
- 40. سیاستهای نگهداری دادهها (Data Retention Policies) برای اطلاعات سلامت
- 41. اصول بنیادین شبکه خصوصی مجازی (VPC) در GCP
- 42. قوانین فایروال (Firewall Rules) برای تقسیمبندی شبکه
- 43. VPC مشترک (Shared VPC) برای کنترل متمرکز شبکه
- 44. کنترلهای سرویس VPC (VPC Service Controls) برای جلوگیری از نشت دادهها
- 45. دسترسی خصوصی گوگل (Private Google Access) و Private Service Connect
- 46. Cloud VPN و Cloud Interconnect برای محیطهای ترکیبی
- 47. ملاحظات امنیتی متعادلکنندههای بار (Load Balancers)
- 48. Cloud Armor برای محافظت در برابر DDoS و WAF
- 49. امنیت DNS در Cloud DNS
- 50. پایش و ثبت رویدادهای شبکه (VPC Flow Logs)
- 51. ایمنسازی نمونههای Compute Engine
- 52. مدیریت و تقویت ایمیجها (Image Hardening)
- 53. امنیت گروههای نمونه مدیریت شده (Managed Instance Groups) و Auto-Scaling
- 54. ایمنسازی خوشههای Google Kubernetes Engine (GKE)
- 55. خوشههای خصوصی GKE و سیاستهای شبکه (Network Policies)
- 56. هویت بار کاری (Workload Identity) برای GKE
- 57. Container Registry و اسکن آسیبپذیری (Vulnerability Scanning)
- 58. ایمنسازی Cloud Functions و App Engine
- 59. استفاده از Secret Manager برای مدیریت اسرار برنامهها
- 60. ایمنسازی بارهای کاری بدون سرور (Serverless Workloads)
- 61. امنیت سطلهای Cloud Storage (Buckets)
- 62. مدیریت چرخه حیات شیء (Object Lifecycle Management) برای دادههای سلامت
- 63. مقایسه ACLها و IAM برای Cloud Storage
- 64. ایمنسازی نمونههای Cloud SQL (MySQL, PostgreSQL, SQL Server)
- 65. ملاحظات امنیتی Cloud Spanner
- 66. امنیت BigQuery برای بارهای کاری تحلیلی
- 67. محلّیت داده و کنترل دسترسی BigQuery
- 68. قوانین امنیتی Firestore/Datastore
- 69. امنیت Memorystore (Redis/Memcached)
- 70. امنیت Cloud Storage Transfer Service
- 71. انطباق با حقوق صاحبان داده (دسترسی، حذف)
- 72. ایمنسازی خطوط لوله داده با Cloud Dataflow/Dataproc
- 73. رمزنگاری برای پایگاههای داده (در حالت سکون، در حال انتقال)
- 74. ممیزی و ثبت رویدادهای پایگاه داده
- 75. برنامهریزی بازیابی فاجعه (Disaster Recovery) و تداوم کسب و کار
- 76. Cloud Logging برای مدیریت متمرکز لاگها
- 77. Cloud Monitoring برای هشدارهای سلامت و عملکرد
- 78. Cloud Audit Logs برای ممیزی دسترسیهای مدیریتی و دادهای
- 79. صدور لاگها به BigQuery یا Splunk
- 80. مروری بر مرکز فرماندهی امنیت (Security Command Center - SCC)
- 81. ویژگیهای Premium SCC (مدیریت آسیبپذیری، تشخیص تهدید)
- 82. داشبوردهای انطباق در SCC
- 83. برنامهریزی واکنش به حوادث (Incident Response Plan) در GCP
- 84. آمادگی برای پزشکی قانونی دیجیتال (Forensics Readiness) در GCP
- 85. واکنشهای امنیتی خودکار با Cloud Functions/Eventarc
- 86. استفاده از Assured Workloads در GCP برای انطباق با الزامات حوزه سلامت
- 87. انطباق با الزامات توافقنامه شریک تجاری HIPAA (BAA)
- 88. اصول GDPR و خدمات GCP مرتبط
- 89. پیادهسازی HITRUST CSF در GCP
- 90. انطباق با NIST SP 800-66 (پیادهسازی قانون امنیت HIPAA)
- 91. ساخت یک استراتژی جامع GRC (حاکمیت، ریسک، انطباق) در GCP
- 92. خودکارسازی انطباق با "سیاست به عنوان کد" (Policy as Code)
- 93. اصول DevSecOps در GCP
- 94. بهترین شیوههای امنیتی برای AI/ML در حوزه سلامت
- 95. ملاحظات هوش مصنوعی اخلاقی برای دادههای سلامت
- 96. استراتژیهای امنیتی هیبرید و چند ابری (Hybrid/Multi-Cloud)
- 97. مدلسازی تهدید (Threat Modeling) برای برنامههای سلامت در GCP
- 98. تست نفوذ (Penetration Testing) و ارزیابی آسیبپذیری
- 99. ممیزیها و بازبینیهای امنیتی منظم
- 100. روندهای آینده در امنیت ابری برای حوزه سلامت
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
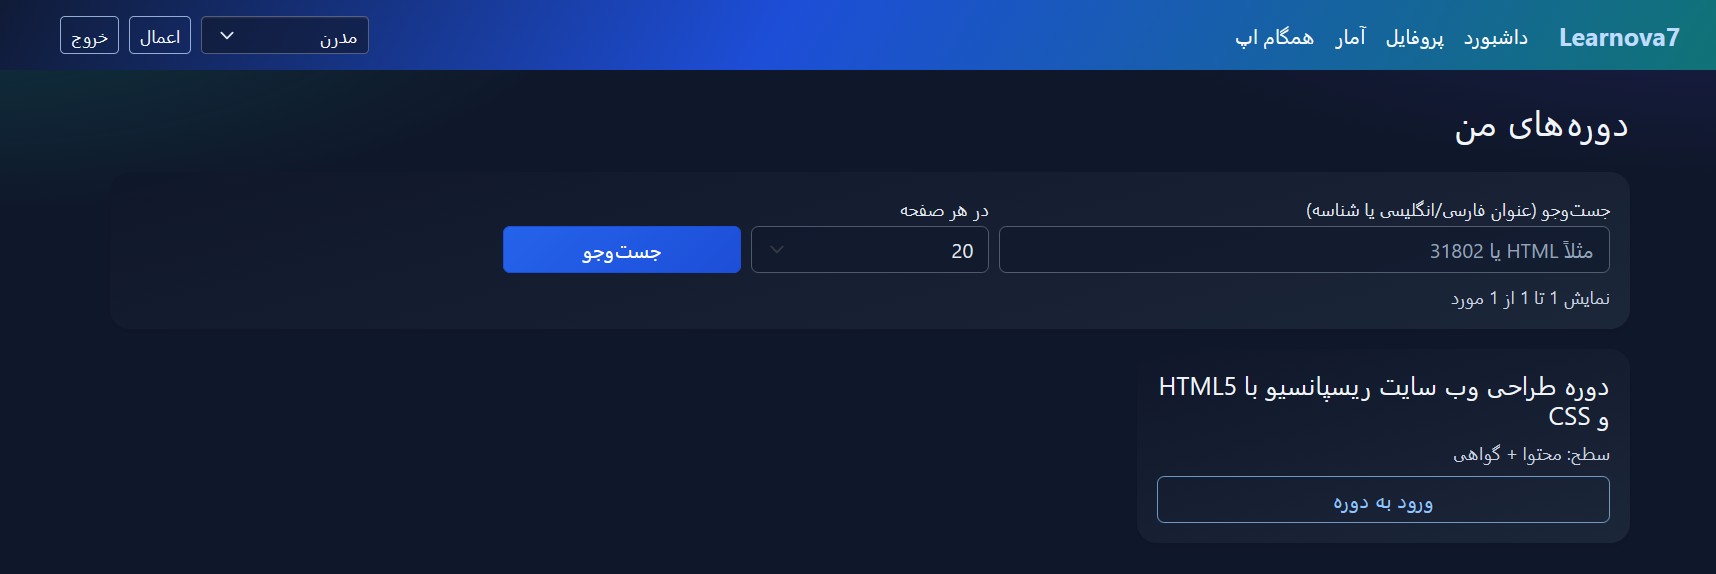
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
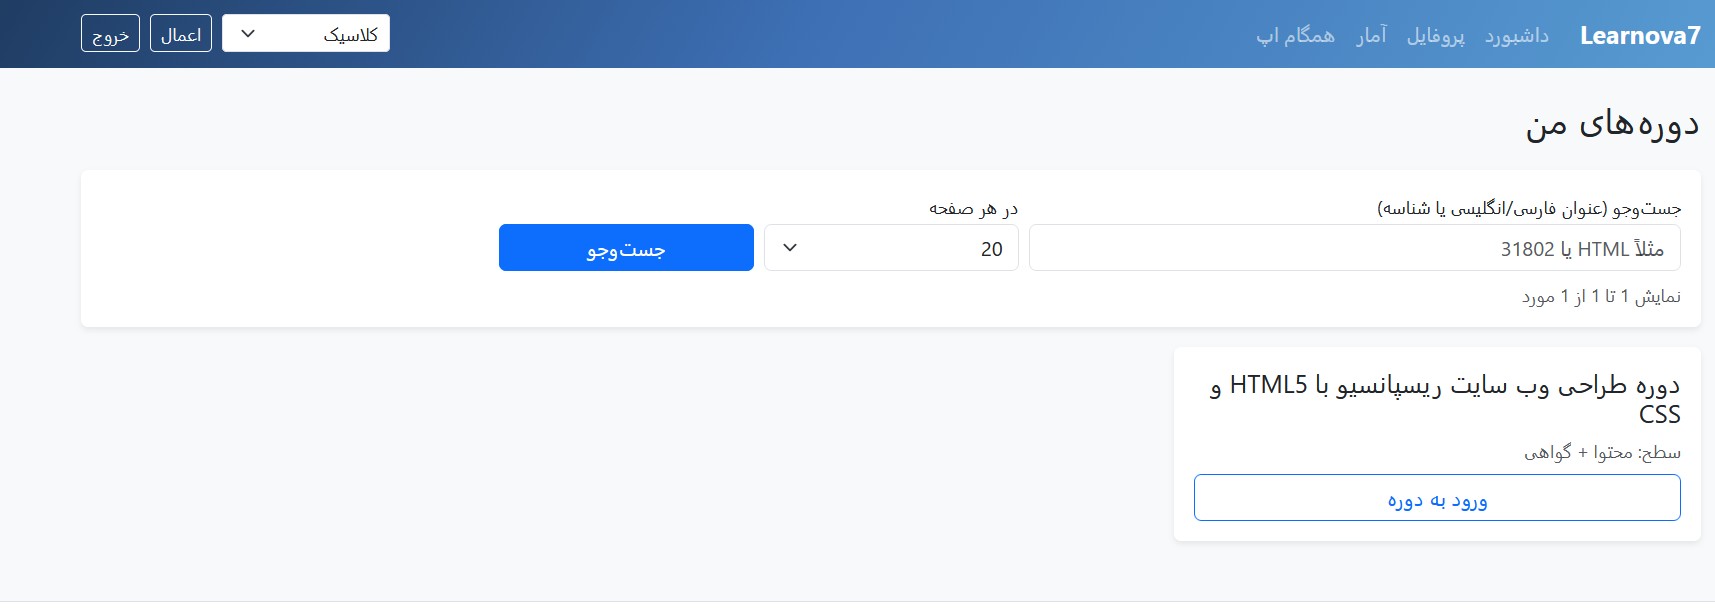
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
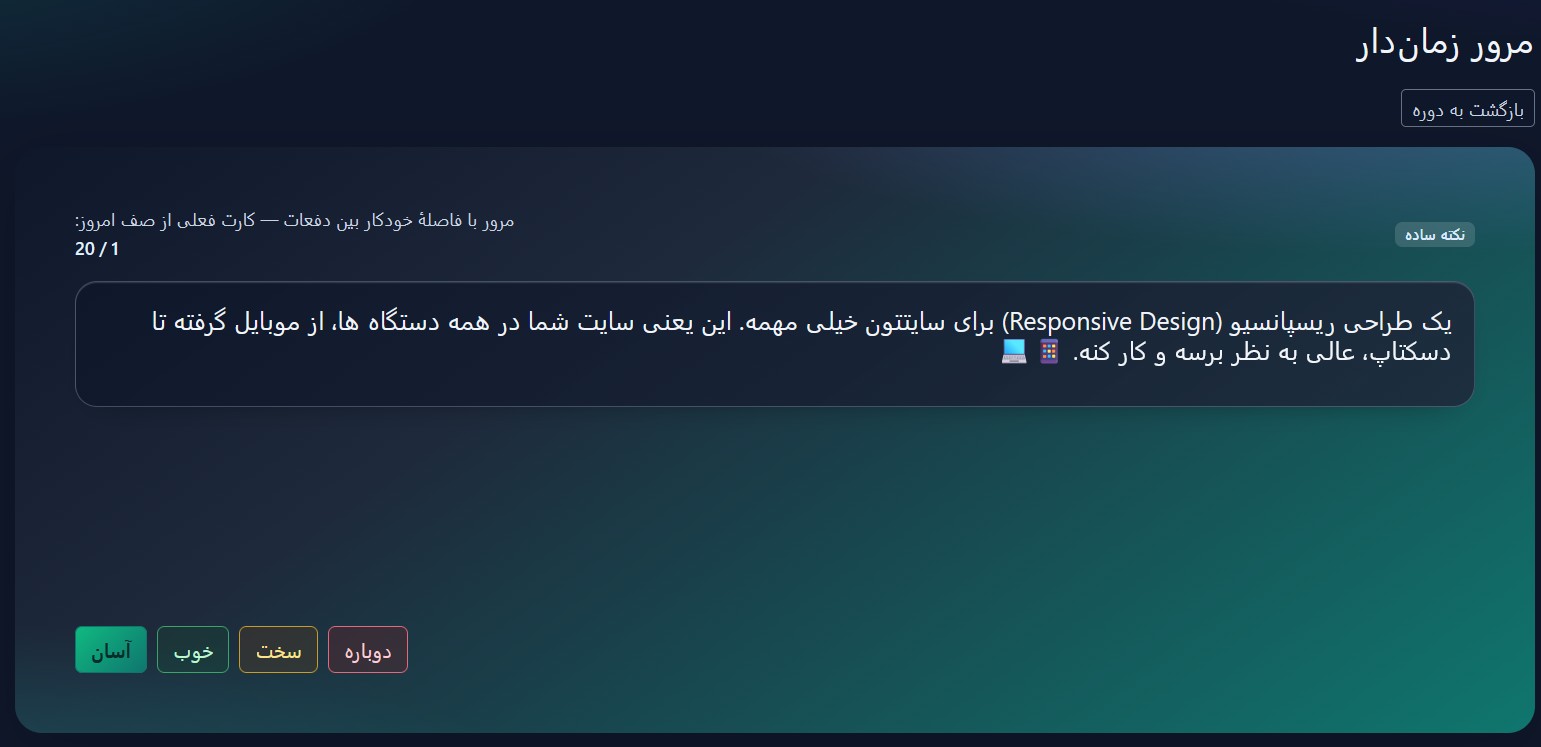
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
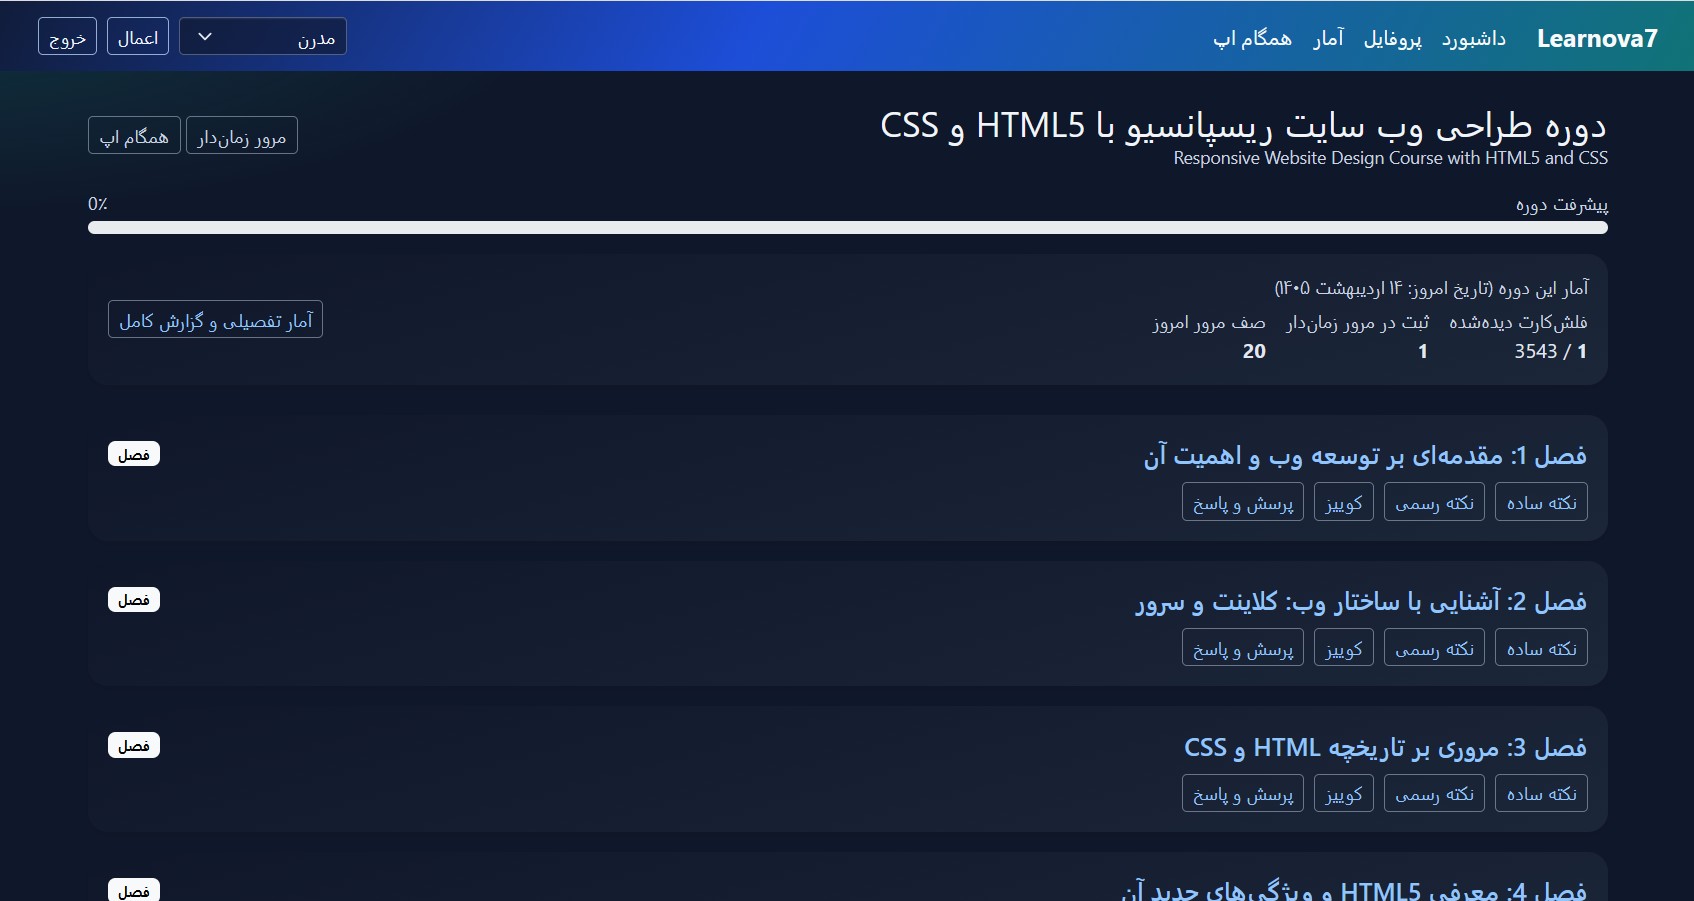
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
Big Data Security
Cloud Programming
GCP
gcp security
Google Cloud Platform
Health Data Compliance
امنیت داده
امنیت در کلود
انطباق
برنامه نویسی
توسعه دهندگان
داده های سلامت
رایانش ابری
کلود
مقررات سلامت
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.