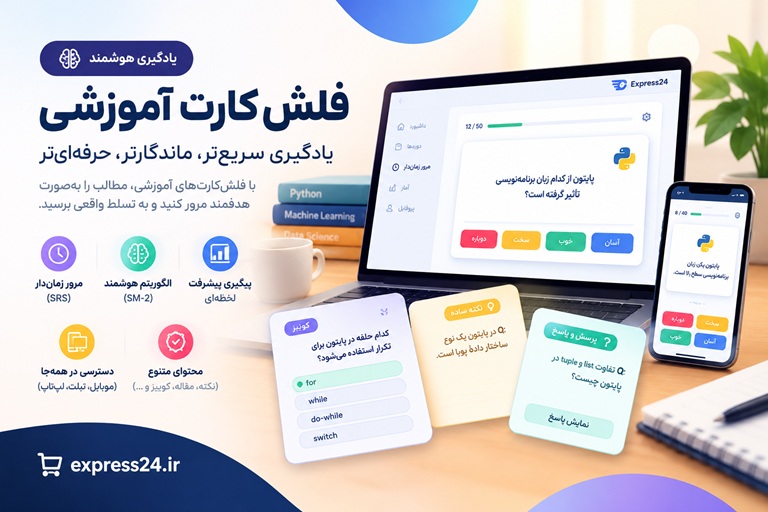
فلشکارتهای آموزشی Google Cloud Platform: Continuous Automation of Security Updates for Applications, Operating Systems, and Services
دوره جامع Google Cloud Platform: اتوماسیون مداوم بهروزرسانیهای امنیتی Google Cloud Platform: اتوماسیون مداوم بهروزرسانیهای امنیتی برای اپلیکیشنها، سیستمعاملها و سرویسها چرا امنیت در دنیای امرو...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره Google Cloud Platform: Continuous Automation of Security Updates for Applications, Operating Systems, and Services
موضوع کلی: برنامه نویسی
موضوع میانی: Google Cloud Platform (GCP)
📋 سرفصلهای دوره
- 1. مقدمهای بر اهمیت اتوماسیون مداوم امنیت
- 2. مفهوم DevSecOps و نقش آن در چرخه حیات نرمافزار
- 3. آشنایی با پلتفرم Google Cloud و خدمات اصلی آن
- 4. مدل مسئولیت مشترک (Shared Responsibility Model) در GCP
- 5. ایجاد و مدیریت حساب کاربری و پروژهها در GCP
- 6. آشنایی با ابزارهای خط فرمان: gcloud CLI
- 7. مبانی Identity and Access Management (IAM) در GCP
- 8. نقشها و مجوزهای پایهای و سفارشی در IAM
- 9. استفاده از Service Accounts برای اتوماسیون
- 10. مقدمهای بر زیرساخت به عنوان کد (Infrastructure as Code - IaC)
- 11. آشنایی با Terraform برای مدیریت منابع GCP
- 12. آشنایی با Cloud Deployment Manager
- 13. مبانی شبکه در GCP: VPC, Subnets, و Firewall Rules
- 14. امنسازی شبکههای VPC با قواعد فایروال
- 15. آشنایی با Google Compute Engine (GCE) و ماشینهای مجازی
- 16. ایجاد و مدیریت ماشینهای مجازی به صورت امن
- 17. مفهوم Golden Image برای ماشینهای مجازی
- 18. آشنایی با Cloud Storage و مدیریت امن دادهها
- 19. مقدمهای بر آسیبپذیریها و اکسپلویتها (CVEs)
- 20. چرخه حیات مدیریت وصلههای امنیتی (Patch Management)
- 21. آشنایی با سرویس OS Patch Management در GCP
- 22. پیکربندی و مشاهده موجودی سیستمعامل (OS Inventory)
- 23. مقدمهای بر Cloud Build به عنوان سرویس CI/CD
- 24. ساختار و نگارش فایلهای پیکربندی cloudbuild.yaml
- 25. استفاده از Cloud Source Repositories برای مدیریت کد منبع
- 26. مقدمهای بر Artifact Registry برای ذخیره آرتیفکتها
- 27. آشنایی با اسکن آسیبپذیری در Artifact Registry
- 28. پیکربندی اسکن خودکار برای ایمیجهای کانتینر
- 29. تحلیل نتایج اسکن و تعیین سطح ریسک
- 30. مقدمهای بر کانتینرها و Docker
- 31. امنسازی فایلهای Dockerfile
- 32. ساخت ایمیجهای کانتینر امن با Cloud Build
- 33. مقدمهای بر Google Kubernetes Engine (GKE)
- 34. بهترین شیوهها برای امنیت در GKE
- 35. استفاده از Binary Authorization برای تضمین استقرار ایمیجهای امن
- 36. مقدمهای بر Cloud Functions و امنیت Serverless
- 37. مقدمهای بر Cloud Run و امنیت برنامههای کانتینری Serverless
- 38. مدیریت اسرار با Secret Manager
- 39. ادغام Secret Manager در پایپلاینهای CI/CD
- 40. پایپلاین CI/CD پایه: ساخت و تست
- 41. افزودن مرحله اسکن امنیتی به پایپلاین Cloud Build
- 42. پیکربندی پایپلاین برای شکست در صورت وجود آسیبپذیریهای حاد
- 43. استفاده از Pub/Sub برای معماری رویداد-محور (Event-Driven)
- 44. اتوماسیون مبتنی بر رویداد با Cloud Functions
- 45. مثال: اجرای یک اسکن امنیتی در پاسخ به آپلود یک آرتیفکت
- 46. استفاده از Packer برای ساخت خودکار Golden Images
- 47. ایجاد پایپلاین ساخت Golden Image با Cloud Build و Packer
- 48. تست و اعتبارسنجی خودکار Golden Images
- 49. استراتژیهای انتشار وصلههای امنیتی برای ماشینهای مجازی
- 50. اتوماسیون بهروزرسانی سیستمعامل با OS Patch Management Jobs
- 51. پیکربندی زمانبندی اجرای وصلههای امنیتی
- 52. بهروزرسانی خودکار Managed Instance Groups (MIGs)
- 53. استراتژیهای بهروزرسانی Rolling Update و Canary
- 54. مدیریت وصلههای امنیتی برای ویندوز سرور در GCP
- 55. مدیریت وصلههای امنیتی برای توزیعهای لینوکس در GCP
- 56. اتوماسیون بهروزرسانی وابستگیهای برنامه (SCA)
- 57. ابزارهای Software Composition Analysis (SCA) در پایپلاین
- 58. اسکن استاتیک کد برنامه (SAST) در CI/CD
- 59. مقدمهای بر Cloud Logging برای جمعآوری لاگها
- 60. مقدمهای بر Cloud Monitoring برای نظارت بر عملکرد
- 61. ایجاد داشبوردهای امنیتی و انطباق (Compliance)
- 62. پیکربندی هشدارهای امنیتی (Alerting) در Cloud Monitoring
- 63. ارسال خودکار نوتیفیکیشنها برای رویدادهای امنیتی
- 64. آشنایی با Security Command Center به عنوان مرکز فرماندهی امنیت
- 65. فعالسازی و پیکربندی منابع در Security Command Center
- 66. تحلیل و مدیریت یافتههای امنیتی (Findings)
- 67. اتوماسیون پاسخ به یافتههای Security Command Center
- 68. مفهوم Policy as Code
- 69. استفاده از Organization Policy Service برای اعمال سیاستهای امنیتی
- 70. اعمال محدودیتهای امنیتی در سطح سازمان و پروژه
- 71. آشنایی با Cloud Audit Logs
- 72. تحلیل لاگهای حسابرسی برای شناسایی فعالیتهای مشکوک
- 73. ایجاد هشدار بر اساس رویدادهای خاص در Audit Logs
- 74. امنسازی خودکار پایپلاین CI/CD
- 75. مدیریت دسترسیها برای Service Account مربوط به Cloud Build
- 76. استفاده از VPC Service Controls برای محافظت از سرویسها
- 77. اتوماسیون بهروزرسانی سرویسهای مدیریتشده (Managed Services)
- 78. پیکربندی پنجرههای نگهداری (Maintenance Windows) برای Cloud SQL
- 79. بهروزرسانی امنیتی برای سرویسهای دیگر مانند Memorystore و Filestore
- 80. استراتژیهای بازگشت به عقب (Rollback) خودکار
- 81. پیادهسازی مکانیزم Rollback در Cloud Build
- 82. تست سناریوهای شکست و بازگشت به عقب
- 83. مدیریت هزینه در اتوماسیون امنیت
- 84. بهینهسازی استفاده از منابع در Cloud Build و دیگر سرویسها
- 85. اتوماسیون در محیطهای چند پروژهای و چند سازمانی
- 86. بهترین شیوهها برای به اشتراکگذاری پایپلاینها و پیکربندیها
- 87. آمادگی برای ممیزیهای امنیتی (Audits)
- 88. جمعآوری خودکار شواهد انطباق با استانداردها
- 89. یکپارچهسازی ابزارهای شخص ثالث (Third-party) در پایپلاین
- 90. مثال: ادغام SonarQube یا Snyk در Cloud Build
- 91. اتوماسیون تست نفوذ (DAST) در پایپلاین
- 92. مدیریت پیکربندی با Ansible و GCP
- 93. استفاده از Ansible برای اعمال وصلههای امنیتی
- 94. مقایسه ابزارهای مدیریت پیکربندی: Ansible, Puppet, Chef
- 95. امنیت زیرساختهای داده: BigQuery و Dataflow
- 96. جمعبندی: ایجاد یک فرهنگ DevSecOps در سازمان
- 97. آینده اتوماسیون امنیت در فضای ابری
- 98. پروژه نهایی: طراحی و پیادهسازی یک پایپلاین کامل DevSecOps
- 99. **مانیتورینگ و گزارشدهی امنیت: ابزارها و تکنیکها برای شناسایی و پاسخ به تهدیدات در GCP**
- 100. **امنیت شبکهای در GCP: پیکربندی فایروالها، VPCها و Cloud Armor برای محافظت از برنامهها**
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
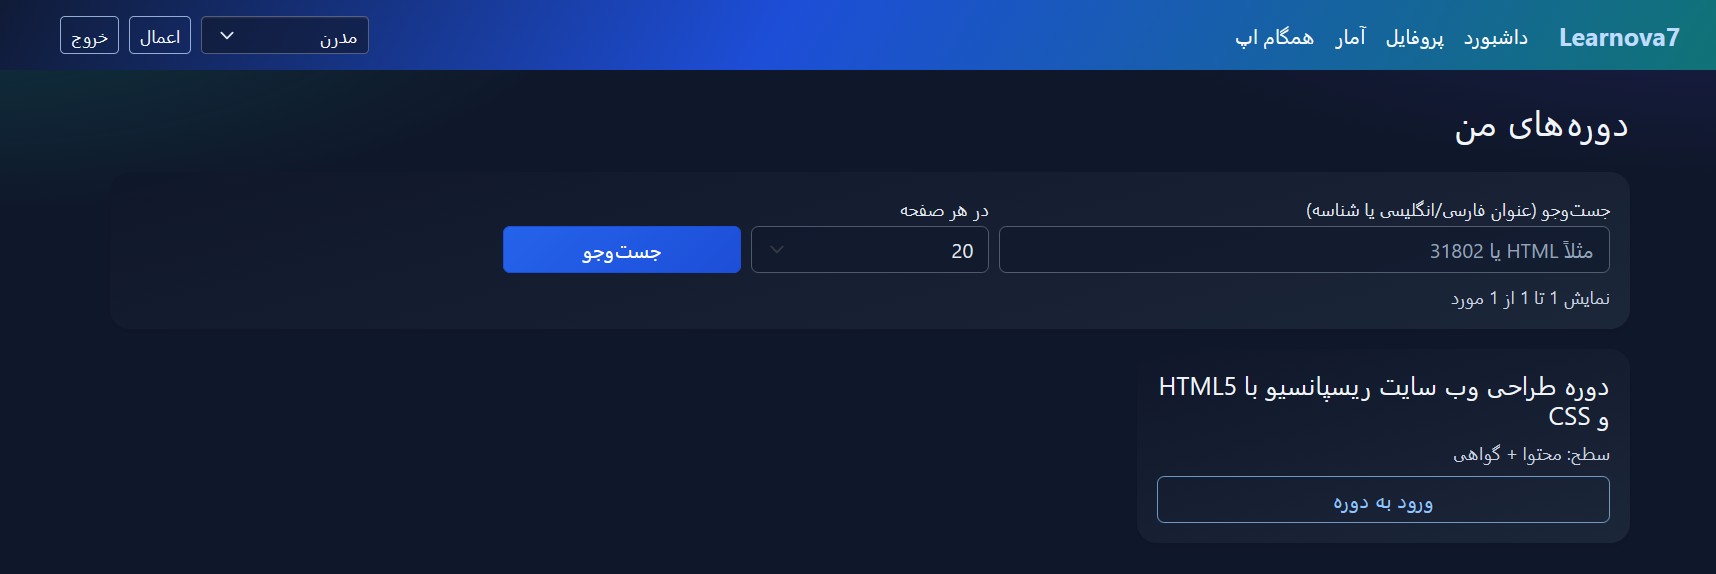
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
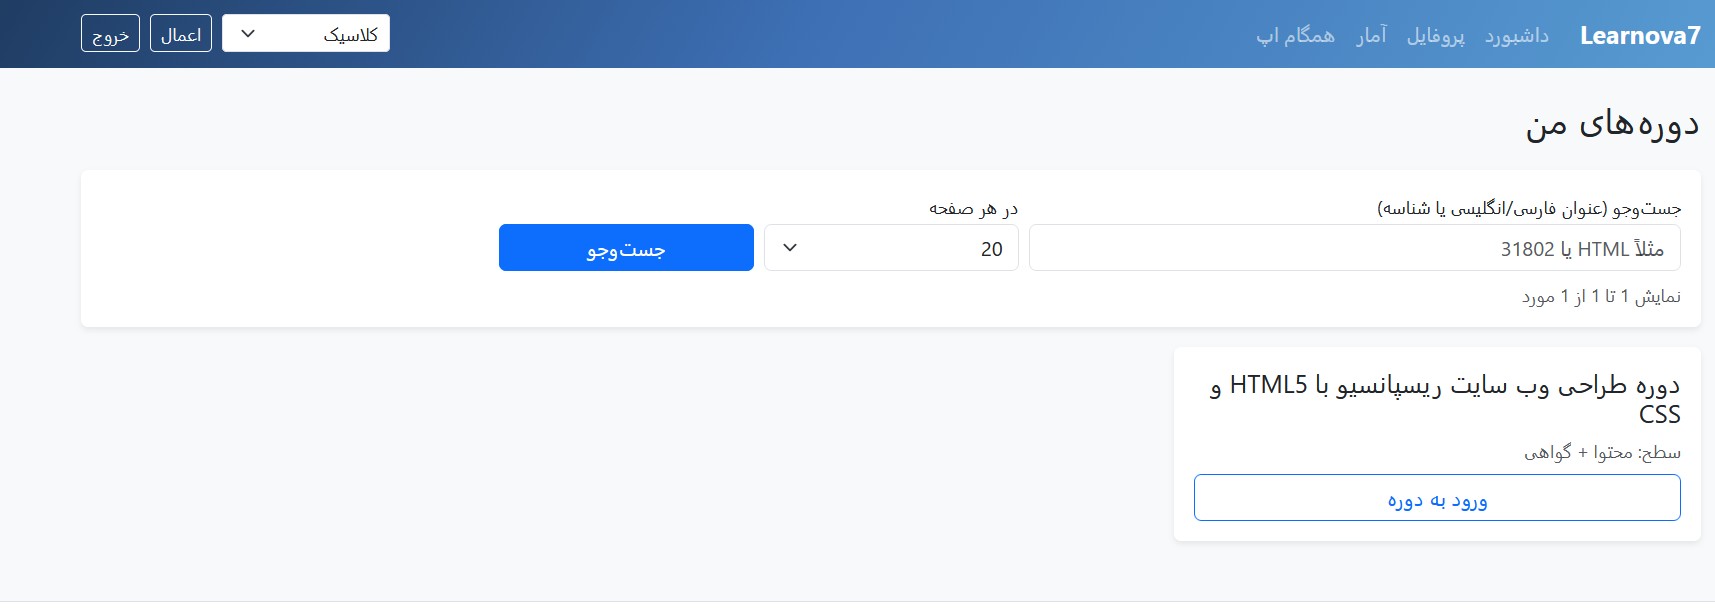
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
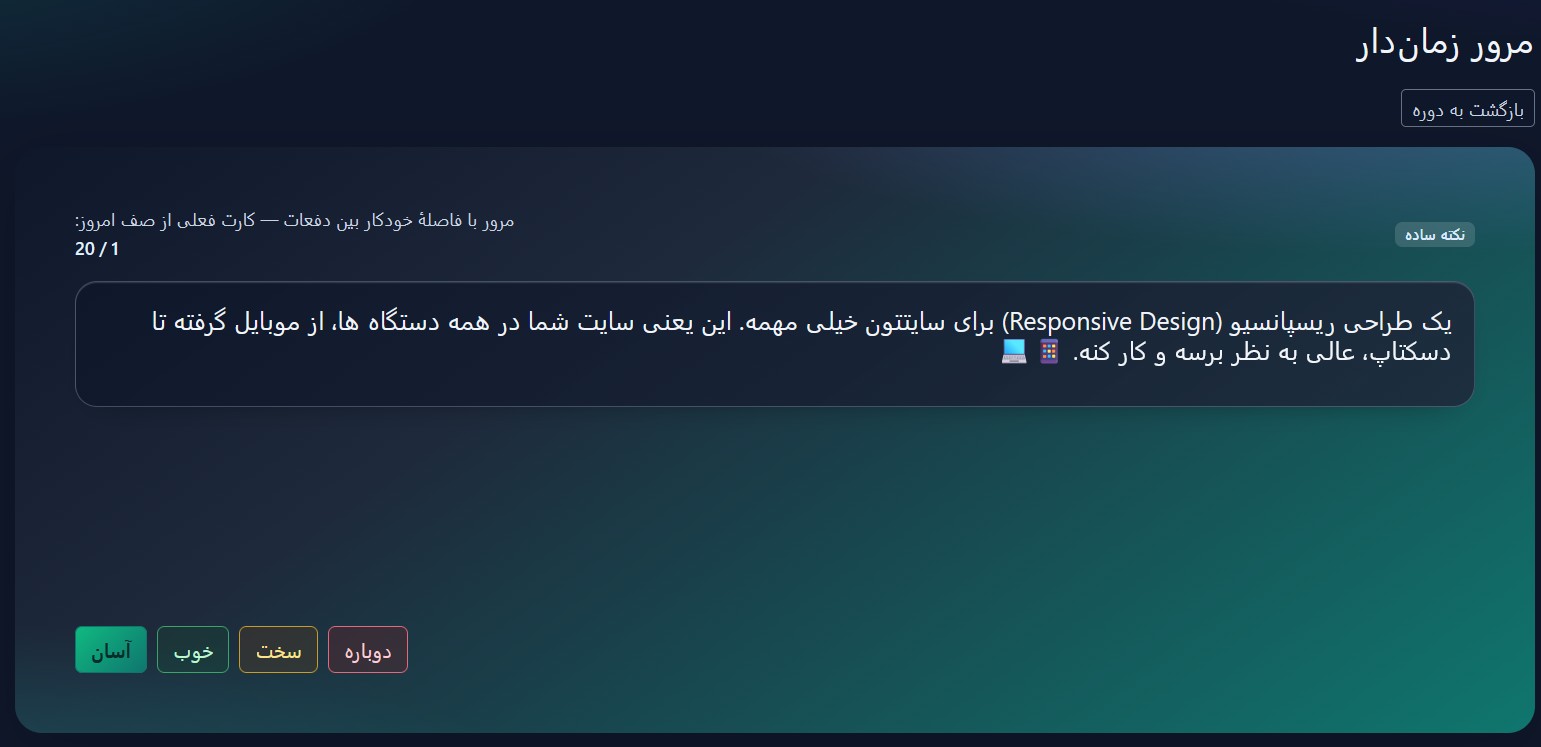
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
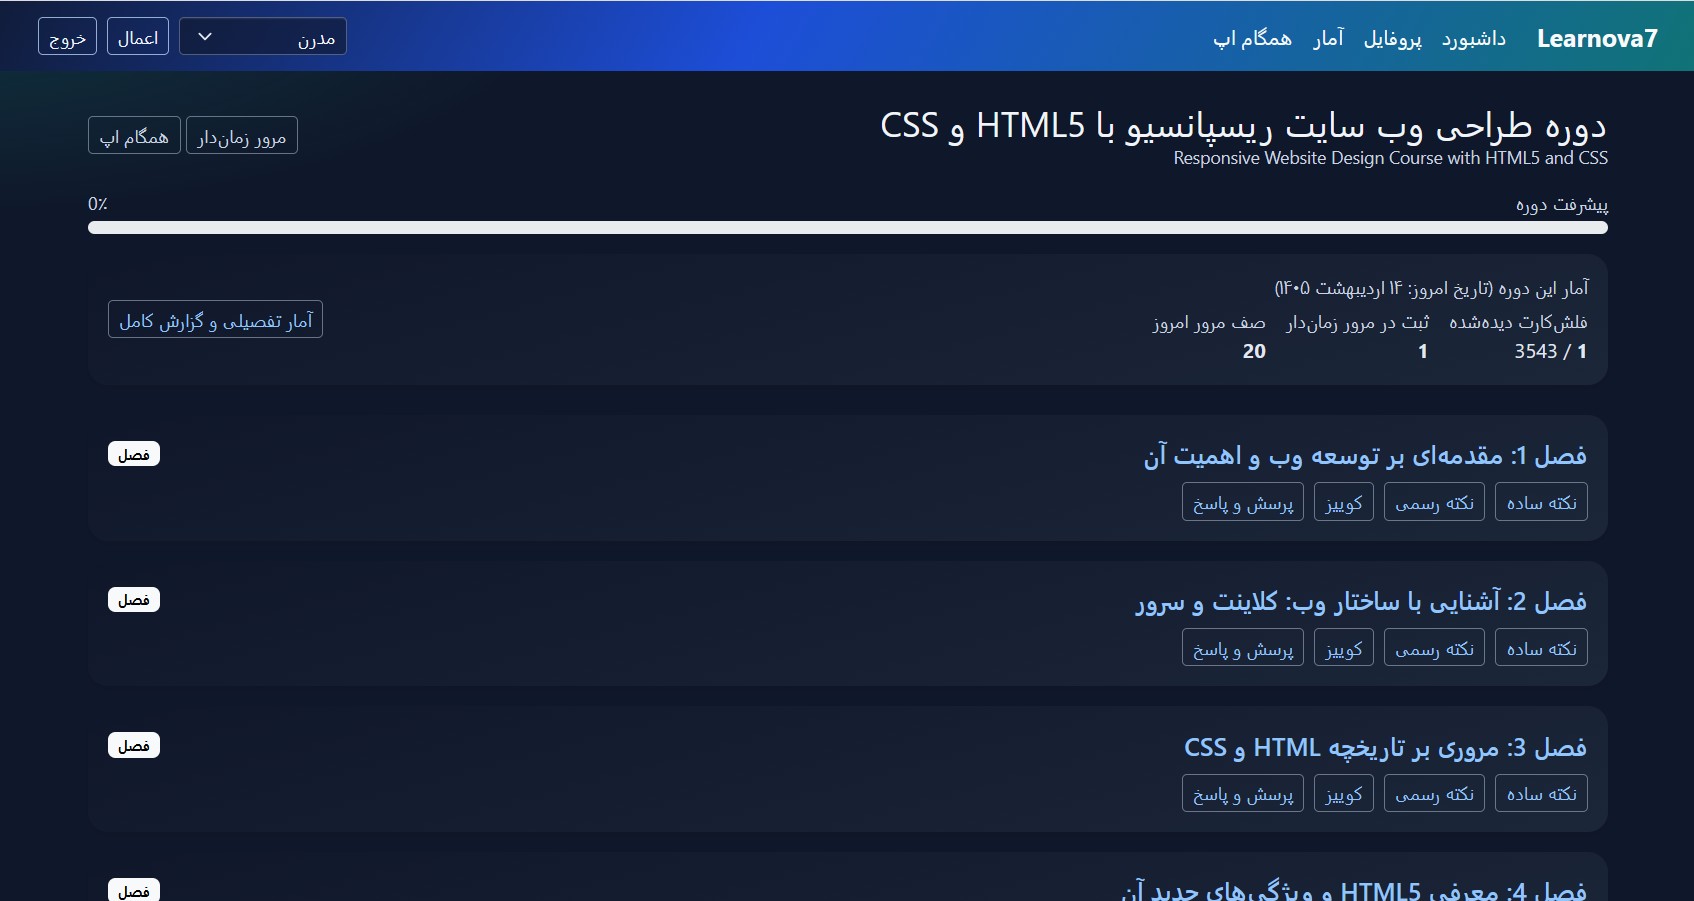
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
Applications
Automation
cloud security
Coding
Continuous Updates
GCP
gcp security
Google Cloud
Google Cloud Platform
Operating systems
Security
Services
updates
اتوماسیون
امنیت
برنامه
برنامه نویسی
به روز رسانی
سرویس
سیستم عامل
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.