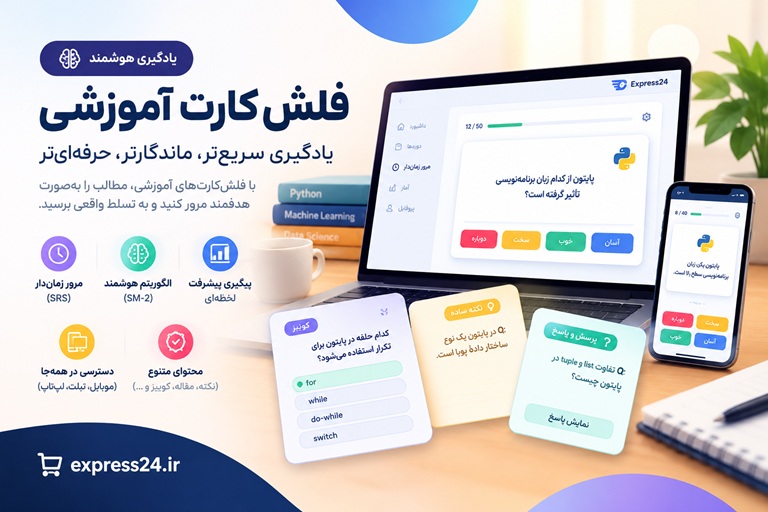
فلشکارتهای آموزشی Google Cloud Platform: Automation of Access Management to Sensitive, Important, and Critical Resources
Google Cloud Platform: اتوماسیون مدیریت دسترسی به منابع حساس Google Cloud Platform: اتوماسیون مدیریت دسترسی به منابع حیاتی، مهم و حساس مقدمه: قدرت واقعی در دستان شماست! در دنیای پرسرعت امروز، امنیت دا...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره Google Cloud Platform: Automation of Access Management to Sensitive, Important, and Critical Resources
موضوع کلی: برنامه نویسی
موضوع میانی: Google Cloud Platform (GCP)
📋 سرفصلهای دوره
- 1. مقدمهای بر Google Cloud Platform و اهمیت امنیت ابری
- 2. آشنایی با منابع حساس، مهم و حیاتی در GCP
- 3. مدیریت هویت و دسترسی (IAM) چیست و چرا حیاتی است؟
- 4. چالشهای مدیریت دسترسی دستی و ضرورت اتوماسیون
- 5. مروری بر مدل مسئولیت مشترک امنیتی (Shared Responsibility Model)
- 6. مفاهیم پایه: سازمان (Organization)، پوشه (Folder) و پروژه (Project)
- 7. سلسله مراتب منابع (Resource Hierarchy) و تأثیر آن بر وراثت دسترسی
- 8. معرفی Cloud Identity: مدیریت کاربران و گروهها
- 9. تفاوت بین اعضا (Members): کاربران، گروهها و سرویس اکانتها
- 10. اصل حداقل دسترسی (Principle of Least Privilege) به عنوان سنگ بنای امنیت
- 11. اهداف دوره و نقشه راه یادگیری
- 12. راهاندازی محیط کاری: نصب و پیکربندی gcloud CLI
- 13. تشریح کامل اعضا (Members) در سیاستهای IAM
- 14. بررسی عمیق نقشها (Roles): Primitive, Predefined, Custom
- 15. نقشهای پایه (Primitive Roles): Owner, Editor, Viewer و خطرات آنها
- 16. آشنایی با نقشهای از پیش تعریف شده (Predefined Roles)
- 17. طراحی و ایجاد نقشهای سفارشی (Custom Roles)
- 18. درک مجوزها (Permissions) و ارتباط آنها با APIها
- 19. ساختار یک سیاست IAM (IAM Policy) و اجزای آن
- 20. اتصال سیاستها به منابع (Policy Binding)
- 21. مدیریت جامع Service Accounts
- 22. بهترین شیوهها و خطرات امنیتی کلیدهای سرویس اکانت (Service Account Keys)
- 23. جعل هویت سرویس اکانت (Service Account Impersonation)
- 24. استفاده از Google Groups برای مدیریت مقیاسپذیر دسترسیها
- 25. معرفی IAM Recommender برای بهینهسازی هوشمندانه دسترسیها
- 26. مقدمهای بر زیرساخت به عنوان کد (Infrastructure as Code - IaC)
- 27. چرا از IaC برای اتوماسیون مدیریت دسترسی استفاده کنیم؟
- 28. معرفی Terraform به عنوان ابزار استاندارد IaC
- 29. پیکربندی Terraform Provider برای Google Cloud
- 30. تعریف سیاستهای IAM با استفاده از `google_project_iam_policy`
- 31. تعریف سیاستهای IAM با استفاده از `google_project_iam_binding`
- 32. تعریف سیاستهای IAM با استفاده از `google_project_iam_member`
- 33. تفاوت کاربردی بین iam_policy, iam_binding و iam_member
- 34. مدیریت Service Accounts و کلیدهای آنها با Terraform
- 35. ایجاد نقشهای سفارشی (Custom Roles) به صورت خودکار با Terraform
- 36. استفاده از متغیرها (Variables) در Terraform برای IAM پویا
- 37. ساخت ماژولهای Terraform برای الگوهای IAM قابل استفاده مجدد
- 38. مدیریت State از راه دور (Remote State) در Terraform برای کار تیمی
- 39. کنترل نسخه (Version Control) برای کدهای IAM با Git
- 40. آشنایی با Cloud Deployment Manager به عنوان جایگزین بومی
- 41. مقایسه Terraform و Deployment Manager برای مدیریت IAM
- 42. مقدمهای بر اتوماسیون دستوری با gcloud CLI
- 43. مدیریت سیاستهای IAM با دستورات gcloud
- 44. اسکریپتنویسی (Batch Scripting) با gcloud برای مدیریت کاربران
- 45. استفاده از GCP SDK برای اتوماسیون برنامهنویسی شده
- 46. آشنایی با کتابخانه کلاینت پایتون برای Google Cloud
- 47. احراز هویت (Authentication) برنامهها و اسکریپتها در GCP
- 48. خواندن و تحلیل سیاستهای IAM با Python SDK
- 49. ایجاد و بهروزرسانی سیاستهای IAM به صورت برنامهنویسی شده
- 50. اتوماسیون مدیریت گروهها با Directory API و Python
- 51. کارگاه عملی: ساخت یک ابزار گزارشگیری دسترسی با Python
- 52. مفهوم دسترسی موقت و به موقع (Just-in-Time - JIT Access)
- 53. پیادهسازی یک الگوی JIT Access ساده با Cloud Functions
- 54. معرفی Privileged Access Management (PAM) در محیط ابری
- 55. آشنایی با شرایط IAM (IAM Conditions) برای دسترسی مبتنی بر ویژگی
- 56. ایجاد دسترسی مشروط بر اساس بازه زمانی (Time-based access)
- 57. ایجاد دسترسی مشروط بر اساس آدرس IP یا مکان جغرافیایی
- 58. ایجاد دسترسی مشروط بر اساس نوع دستگاه کاربر
- 59. ترکیب شرایط مختلف برای ساخت سیاستهای دسترسی پیچیده
- 60. مدیریت هویتهای خارجی با Workforce Identity Federation
- 61. پیکربندی فدراسیون هویت با یک ارائهدهنده هویت (IdP) مانند Azure AD
- 62. مدیریت دسترسی برای ماشینها و سرویسهای خارج از GCP با Workload Identity Federation
- 63. امنسازی دسترسی به اپلیکیشنها با Identity-Aware Proxy (IAP)
- 64. استفاده از برچسبها (Tags) برای مدیریت دسترسی پویا و مقیاسپذیر
- 65. معرفی VPC Service Controls برای ایجاد یک محیط امنیتی پیرامونی
- 66. کارگاه عملی: پیادهسازی یک سناریوی دسترسی مشروط پیشرفته
- 67. اهمیت حسابرسی (Auditing) و نظارت بر فعالیتهای دسترسی
- 68. معرفی Cloud Audit Logs و انواع آن
- 69. تحلیل لاگهای فعالیت ادمین (Admin Activity Logs) برای ردیابی تغییرات IAM
- 70. پیکربندی و تحلیل لاگهای دسترسی به داده (Data Access Logs) برای منابع حساس
- 71. ایجاد Sink برای ارسال لاگها به BigQuery جهت تحلیلهای پیچیده
- 72. نوشتن کوئریهای تحلیلی در BigQuery برای شناسایی الگوهای دسترسی غیرعادی
- 73. راهاندازی هشدارهای خودکار (Alerting) برای رویدادهای امنیتی حساس در IAM
- 74. معرفی Security Command Center (SCC) برای نظارت متمرکز امنیتی
- 75. استفاده از Policy Analyzer برای پاسخ به سوال "چه کسی به چه چیزی دسترسی دارد؟"
- 76. استفاده از Cloud Asset Inventory برای مشاهده تاریخچه تغییرات سیاستها
- 77. کارگاه عملی: ساخت یک داشبورد نظارتی برای فعالیتهای IAM
- 78. یکپارچهسازی مدیریت دسترسی در خطوط لوله CI/CD
- 79. مدیریت دسترسی برای سرویسهای CI/CD مانند Cloud Build
- 80. استفاده از Workload Identity Federation برای احراز هویت بدون کلید در CI/CD
- 81. اتوماسیون اعمال تغییرات IAM از طریق CI/CD با Terraform و Cloud Build
- 82. پیادهسازی فرآیندهای بازبینی و تایید (Review and Approval) برای تغییرات IAM
- 83. ادغام با سیستمهای ITSM مانند Jira برای مدیریت درخواستهای دسترسی
- 84. استفاده از Policy Intelligence برای بهینهسازی خودکار دسترسیها
- 85. معرفی Organization Policies برای اعمال محدودیتهای امنیتی در سطح سازمان
- 86. استفاده از Access Transparency برای مشاهده دسترسیهای Google به دادههای شما
- 87. امنسازی APIها با استفاده از API Keys و OAuth 2.0
- 88. مدیریت دسترسی برای منابع Google Kubernetes Engine (GKE)
- 89. مدیریت دسترسی برای دادهها در Cloud Storage
- 90. مدیریت دسترسی برای پایگاههای داده مانند Cloud SQL و Spanner
- 91. مدیریت دسترسی برای BigQuery Datasets
- 92. استفاده از جداسازی وظایف (Separation of Duties) در طراحی نقشها
- 93. استراتژیهای چرخش کلید (Key Rotation) برای Service Accounts
- 94. فرآیند بازبینی و پاکسازی دورهای دسترسیها (Access Reviews)
- 95. پاسخ به حوادث امنیتی مرتبط با دسترسیهای غیرمجاز (Incident Response)
- 96. جمعبندی بهترین شیوهها در اتوماسیون مدیریت دسترسی
- 97. آینده مدیریت دسترسی در فضای ابری: هویت غیرمتمرکز و Zero Trust
- 98. جمعبندی نهایی دوره و پروژهی پایانی
- 99. **استفاده از Policy Analyzer و Access Analyzer برای شناسایی و رفع پیکربندیهای نادرست دسترسی**
- 100. **پیادهسازی Access Context Manager و BeyondCorp Enterprise برای کنترل دسترسی مبتنی بر Context**
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
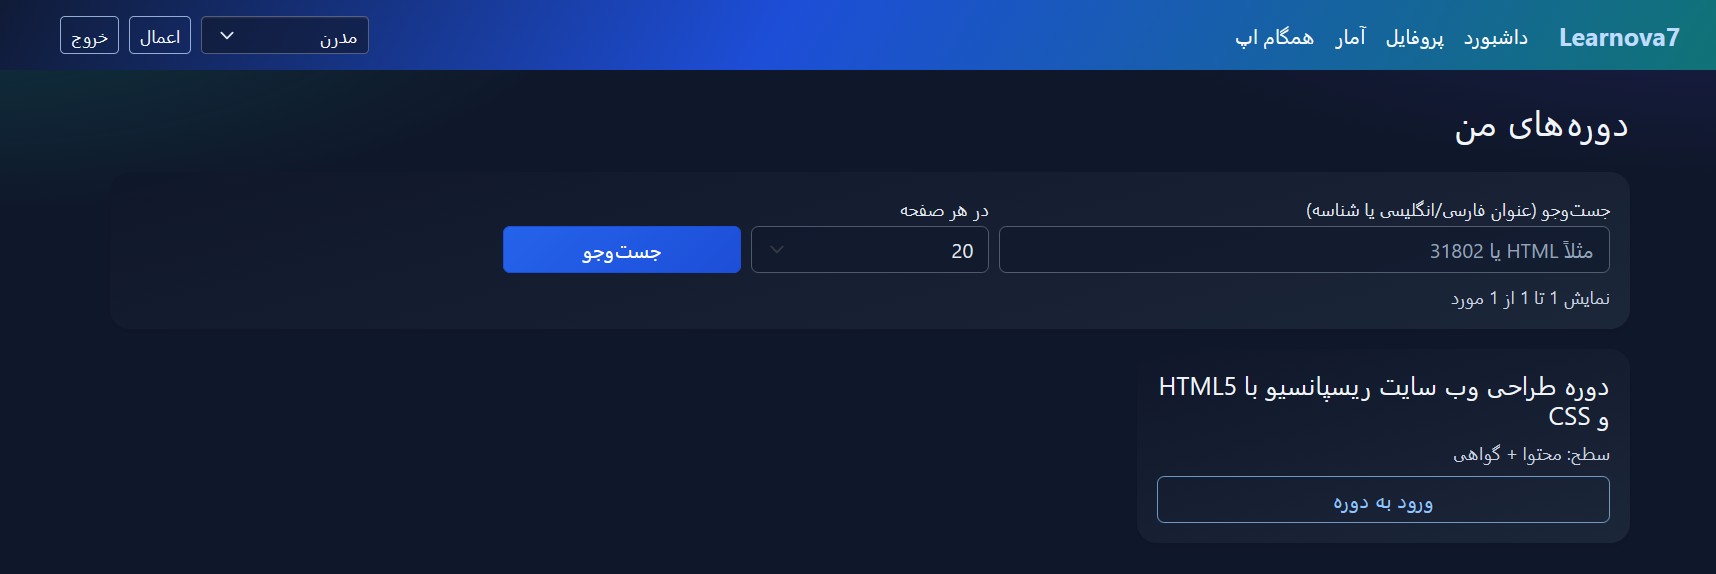
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
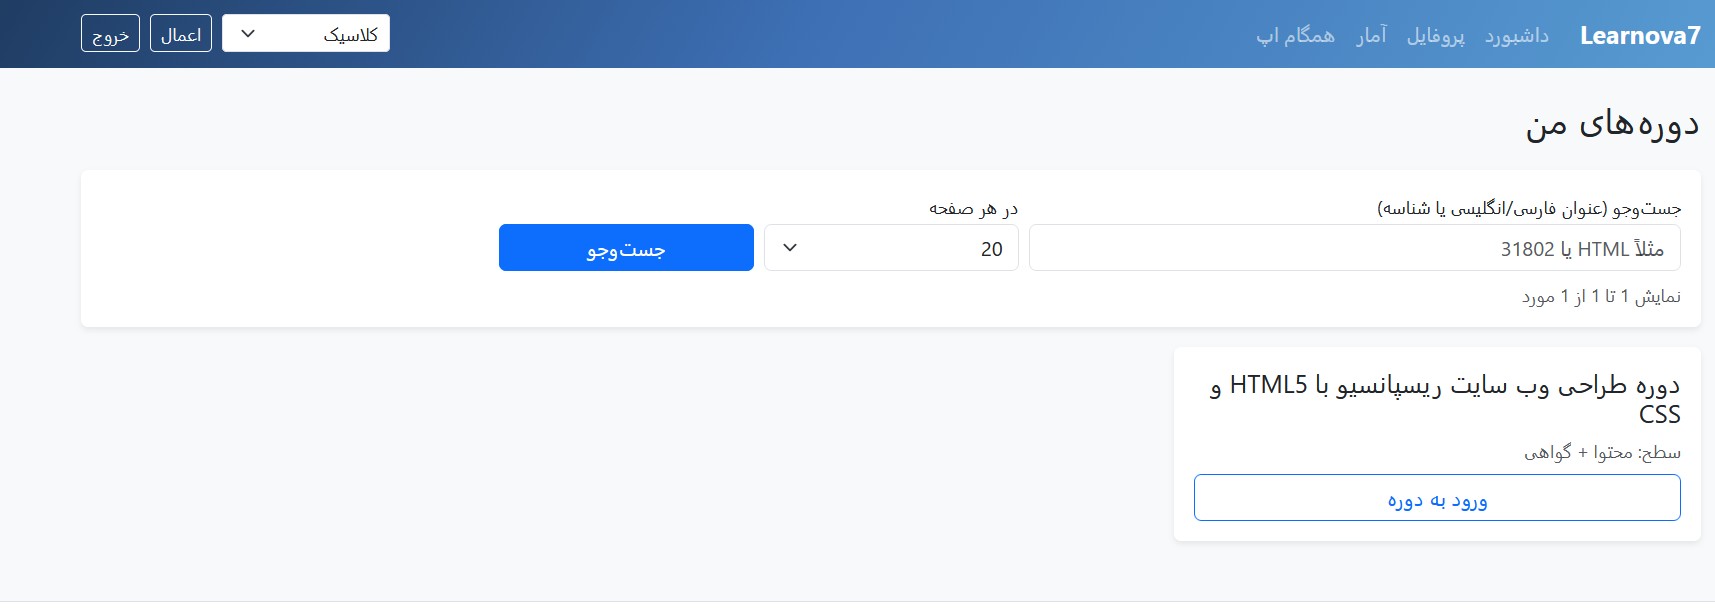
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
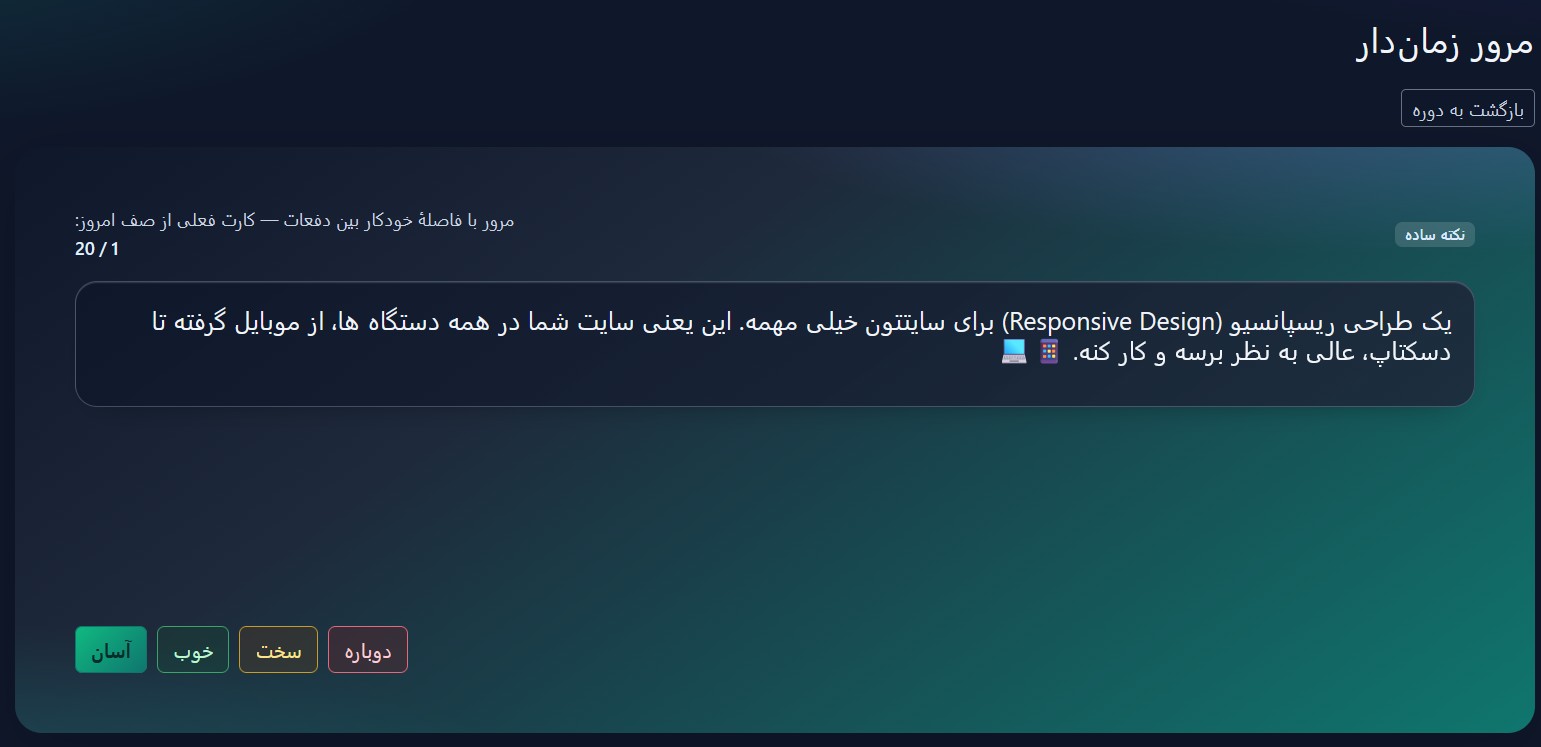
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
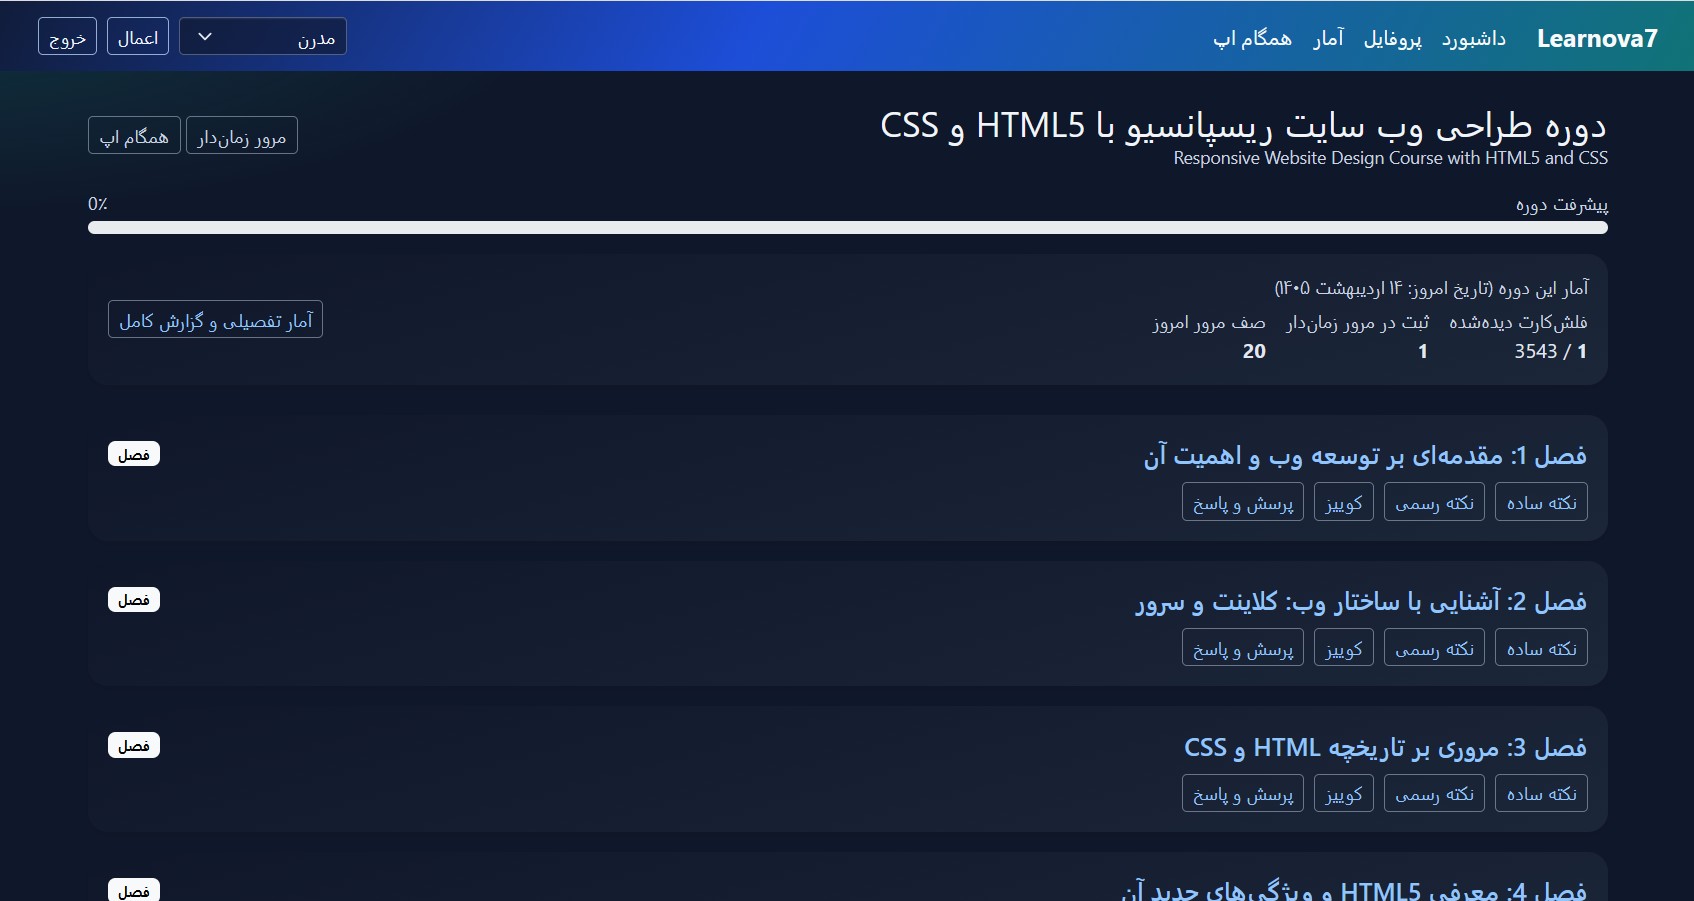
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
Access management
Automation
Cloud
Critical Resources
GCP
gcp security
Google Cloud Platform
Important Resources
Programming
Security
Sensitive Resources
اتوماسیون
امنیت
برنامه نویسی
کلود
گوگل کلود
مدیریت دسترسی
منابع بحرانی
منابع حساس
منابع مهم
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.