فلشکارتهای آموزشی اصول تست برای امنیت (Security) در فرانتاند
دوره جامع اصول تست برای امنیت (Security) در فرانتاند دوره جامع و تخصصی: اصول تست برای امنیت (Security) در فرانتاند خط مقدم دفاع از اپلیکیشن شما، همینجاست! یاد بگیرید چطور کدهای فرانتاند خود را به ...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره اصول تست برای امنیت (Security) در فرانتاند
موضوع کلی: برنامه نویسی
موضوع میانی: تست فرانتاند
📋 سرفصلهای دوره
- 1. مقدمهای بر تست امنیت فرانتاند
- 2. چرا تست امنیت فرانتاند حیاتی است؟
- 3. تفاوتها و شباهتهای امنیت بکاند و فرانتاند
- 4. مرور معماری مدرن فرانتاند و نقاط آسیبپذیری آن
- 5. مفهوم آسیبپذیریهای وب و تاثیر آنها بر فرانتاند
- 6. OWASP Top 10 به عنوان مرجع اصلی آسیبپذیریها
- 7. نقش توسعهدهنده فرانتاند در تامین امنیت
- 8. چرخه عمر توسعه نرمافزار امن (SSDLC) و جایگاه تست فرانتاند
- 9. اصول اساسی کدنویسی امن در فرانتاند
- 10. مدلسازی تهدید (Threat Modeling) برای برنامههای فرانتاند
- 11. معرفی انواع تست در توسعه فرانتاند
- 12. تست واحد (Unit Testing) برای منطق فرانتاند
- 13. تست کامپوننت (Component Testing) در فریمورکهای مدرن
- 14. تست یکپارچهسازی (Integration Testing) فرانتاند با API
- 15. تست End-to-End (E2E) برای سناریوهای کاربردی
- 16. تست رابط کاربری (UI Testing) و قابلیت اطمینان آن
- 17. هرم تست و کاربرد آن در استراتژی تست فرانتاند
- 18. شاخصهای کیفیت تست و پوشش کد (Code Coverage)
- 19. ابزارهای پرکاربرد تست فرانتاند (Jest, React Testing Library, Cypress)
- 20. نوشتن تستهای قابل نگهداری، ایزوله و کارآمد
- 21. بررسی عمیق OWASP Top 10: Injection و Broken Authentication
- 22. بررسی عمیق OWASP Top 10: Sensitive Data Exposure و XXE
- 23. بررسی عمیق OWASP Top 10: Broken Access Control و Security Misconfiguration
- 24. بررسی عمیق OWASP Top 10: XSS و Insecure Deserialization
- 25. بررسی عمیق OWASP Top 10: Using Components with Known Vulnerabilities و Insufficient Logging & Monitoring
- 26. مکانیزمهای امنیتی داخلی مرورگرها (مانند Sandbox)
- 27. Same-Origin Policy (SOP) و اهمیت بنیادین آن در وب
- 28. Cross-Origin Resource Sharing (CORS) و تنظیمات امن آن
- 29. Storageهای سمت کلاینت: Cookie, Local Storage, Session Storage
- 30. خطرات امنیتی ذخیرهسازی اطلاعات حساس در سمت کلاینت
- 31. مقدمهای بر آسیبپذیری XSS (Cross-Site Scripting)
- 32. XSS بازتابی (Reflected XSS) و روشهای شناسایی آن
- 33. XSS ذخیرهشده (Stored XSS) و پیامدهای جدی آن
- 34. XSS مبتنی بر DOM (DOM-based XSS) و پیچیدگیهای آن
- 35. پیشگیری از XSS با Escaping، Encoding و Sanitization
- 36. معرفی CSRF (Cross-Site Request Forgery) و نحوه عملکرد آن
- 37. مکانیزمهای پیشگیری از CSRF (Anti-CSRF Tokens, SameSite Cookies)
- 38. Clickjacking و روشهای مقابله با آن (X-Frame-Options, CSP)
- 39. دستکاری DOM از طریق ورودیهای کاربر و آسیبپذیریهای مرتبط
- 40. Prototype Pollution و تاثیر آن بر امنیت برنامههای جاوااسکریپت
- 41. Insecure Direct Object References (IDOR) و جنبههای فرانتاندی آن
- 42. Client-side Mass Assignment و پیامدهای امنیتی آن
- 43. آسیبپذیریهای مربوط به تزریق HTML/CSS
- 44. آسیبپذیریهای تزریق قالب (Template Injection) سمت کلاینت
- 45. افشای اطلاعات حساس از طریق کد منبع فرانتاند
- 46. تست واحد امنیتی با Jest/Vitest: اعتبارسنجی ورودیها
- 47. تست کامپوننتهای امن با React Testing Library (یا مشابه آن)
- 48. نوشتن تستهای E2E با Cypress برای سناریوهای حمله XSS
- 49. استفاده از Playwright برای تستهای امنیتی پیشرفته و تزریق اسکریپت
- 50. تست نفوذ دستی (Manual Penetration Testing) برای یافتن آسیبپذیریهای فرانتاند
- 51. معرفی Static Application Security Testing (SAST) در فرانتاند
- 52. ابزارهای SAST برای تحلیل کد جاوااسکریپت (ESLint Security Plugins)
- 53. تحلیل وابستگیها (Dependency Analysis) برای آسیبپذیریهای شناختهشده
- 54. معرفی Dynamic Application Security Testing (DAST) در زمینه فرانتاند
- 55. استفاده از ابزارهای DAST مانند OWASP ZAP و Burp Suite برای فرانتاند
- 56. ابزارهای تحلیل آسیبپذیری مرورگرها و افزونههای امنیتی
- 57. تست امنیت API از دیدگاه کلاینتساید (JWT, OAuth)
- 58. تست WebSockets برای آسیبپذیریهای تزریق و افشای اطلاعات
- 59. تست WebRTC و امنیت آن در ارتباطات بلادرنگ
- 60. تست GraphQL Endpointها از دیدگاه فرانتاند
- 61. طراحی سناریوهای تست امنیت بر اساس مدلسازی تهدید فرانتاند
- 62. نوشتن تست برای Input Validation و Sanitization در فرمها
- 63. تست برای خروجیهای امن (Output Encoding) در نمایش دادهها
- 64. تست کوکیهای امن (HttpOnly, Secure, SameSite)
- 65. تست برای HTTP Security Headers (CSP, X-XSS-Protection, X-Content-Type-Options)
- 66. تست مکانیسمهای احراز هویت (Authentication) سمت کلاینت (Session/Token Management)
- 67. تست مکانیسمهای مجوزدهی (Authorization) سمت کلاینت (Role-Based Access Control)
- 68. تست برای جلوگیری از حملات Brute-Force سمت فرانتاند (Captchas, Rate Limiting)
- 69. شبیهسازی حملات XSS در تستهای E2E برای اعتبارسنجی محافظتها
- 70. شبیهسازی حملات CSRF در تستهای E2E برای بررسی توکنها
- 71. تست امنیت CORS و اطمینان از تنظیمات صحیح آن
- 72. تست برای افشای اطلاعات حساس در کنسول مرورگر و Network Tab
- 73. تست برای استفاده ایمن از اسکریپتها و لایبرریهای Third-Party
- 74. تست برای آسیبپذیریهای Cache Poisoning و Cache-related Information Disclosure
- 75. تست برای Unintended Data Leakage از طریق لاگها یا تحلیلها
- 76. Content Security Policy (CSP): پیادهسازی، پیکربندی و تست اثربخشی آن
- 77. Subresource Integrity (SRI): افزایش امنیت منابع خارجی (CDN)
- 78. معرفی و تست HTTP Strict Transport Security (HSTS)
- 79. تست Certificate Pinning در مرورگرها (در صورت استفاده)
- 80. امنیت Web Workers و Service Workers: ایزولهسازی و کنترل
- 81. امنیت WebAssembly (Wasm) و چالشهای تست آن
- 82. تست امنیت Progressive Web Apps (PWAs)
- 83. امنیت Single Page Applications (SPAs) در برابر حملات خاص
- 84. مدیریت رمزنگاری و کلیدها در فرانتاند: محدودیتها و بهترین شیوهها
- 85. اصول طراحی UI/UX امن (Security by Design in UI/UX)
- 86. استانداردهای امنیتی (PCI DSS, GDPR) و ارتباط آن با دادههای فرانتاند
- 87. مدیریت آسیبپذیریها در فرانتاند: شناسایی، رتبهبندی و رفع
- 88. برنامههای Bug Bounty و نقش فرانتاند در آنها
- 89. گزارشدهی و مستندسازی یافتههای امنیتی فرانتاند
- 90. آموزش و آگاهیسازی تیم توسعه در مورد تهدیدات امنیتی فرانتاند
- 91. ادغام تستهای امنیت فرانتاند در فرآیند CI/CD
- 92. اسکنرهای امنیتی خودکار در Pipeline (SAST, DAST, Dependency Check)
- 93. مدیریت Secretها و Credentialها در محیطهای توسعه و تولید فرانتاند
- 94. نظارت بر لاگها و رخدادهای امنیتی فرانتاند (Monitoring & Alerting)
- 95. پاسخ به حوادث امنیتی (Incident Response) برای آسیبپذیریهای فرانتاند
- 96. تهدیدات نوظهور در امنیت فرانتاند (Web3, AI/ML attacks, Supply Chain Attacks)
- 97. امنیت Serverless Frontend و Edge Computing
- 98. استفاده از A/B Testing برای بهبود تصمیمات امنیتی در UI
- 99. ممیزیهای امنیتی دورهای و تست نفوذ برای برنامههای فرانتاند
- 100. آینده تست امنیت فرانتاند: پیشرفتها، ابزارها و چالشهای پیشرو
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
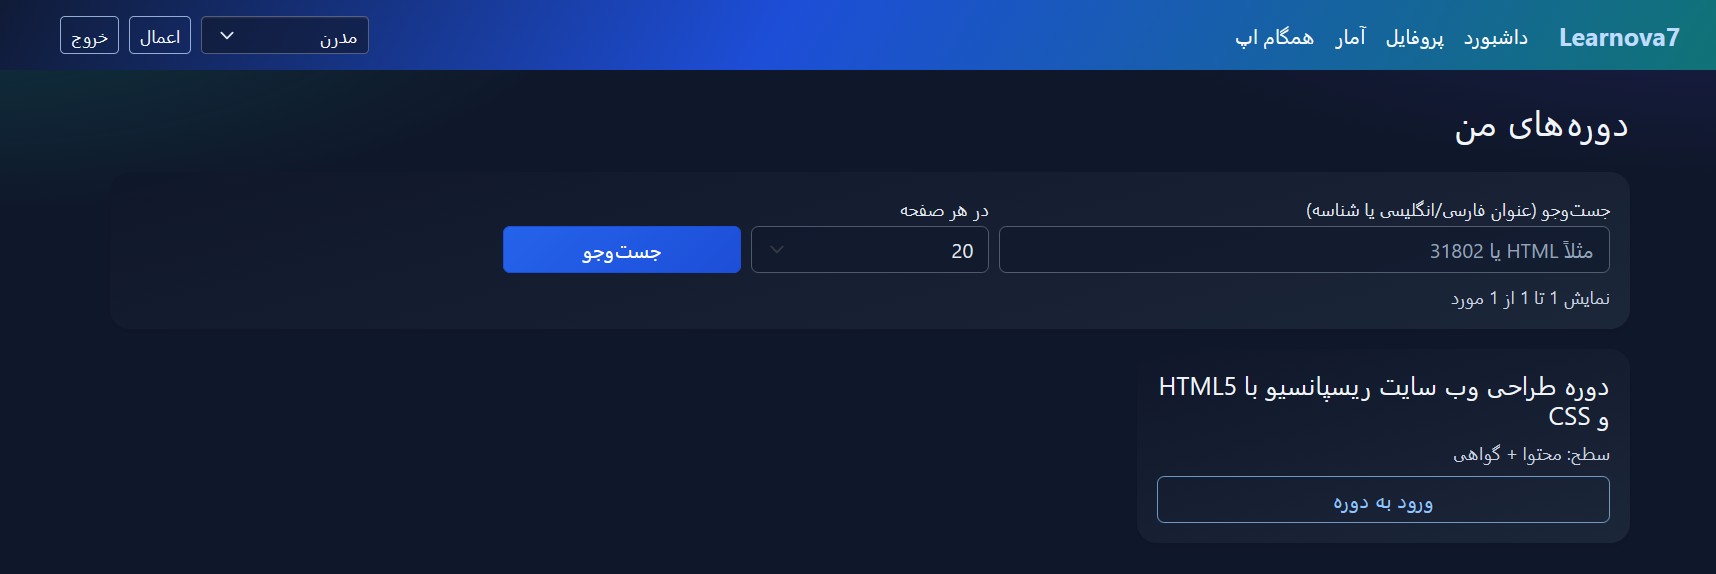
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
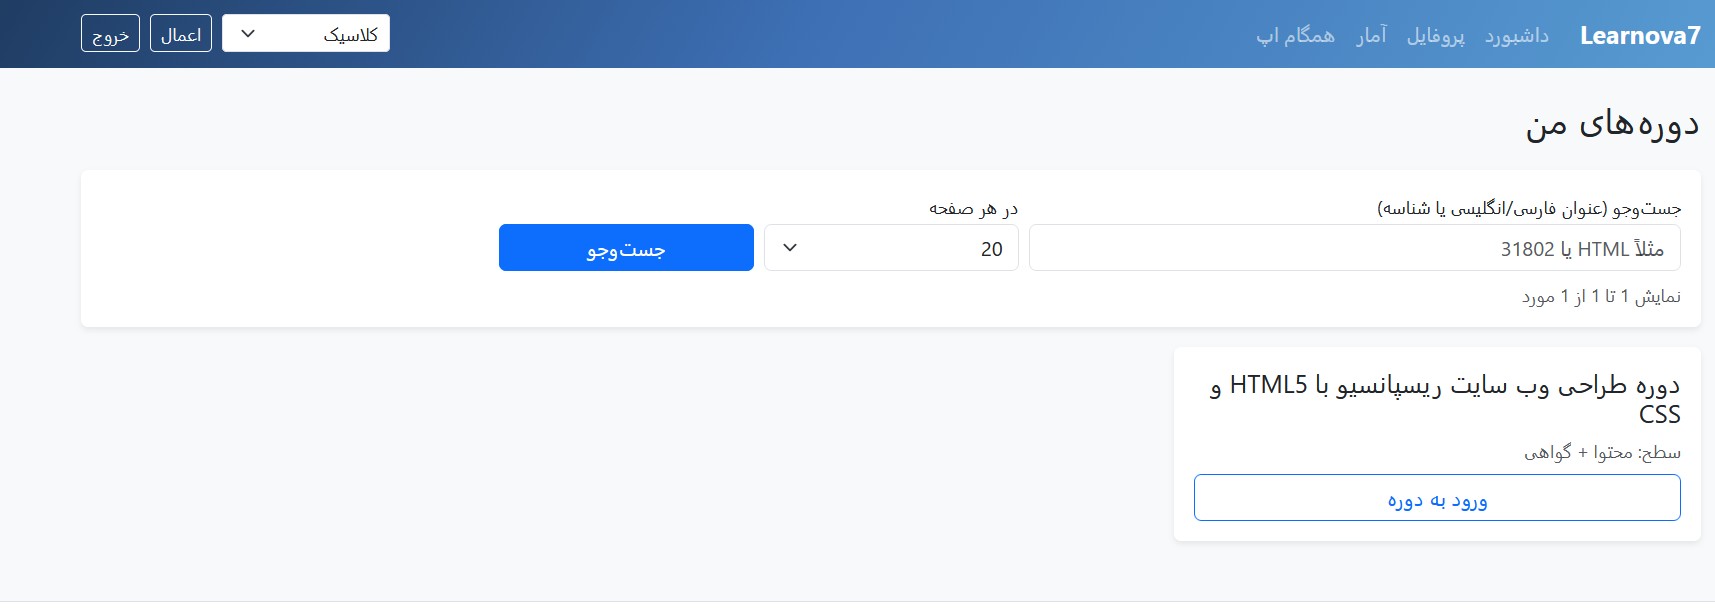
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
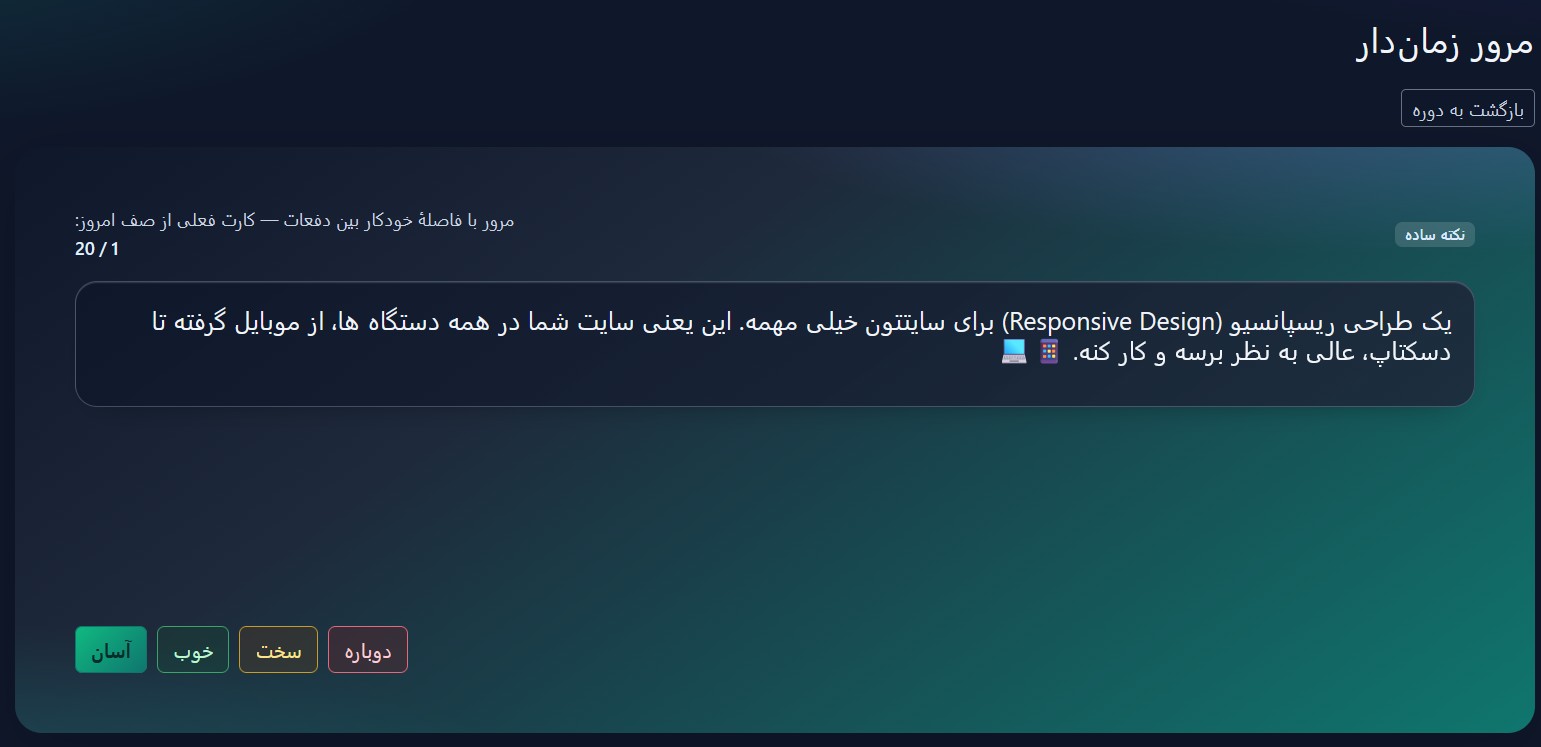
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
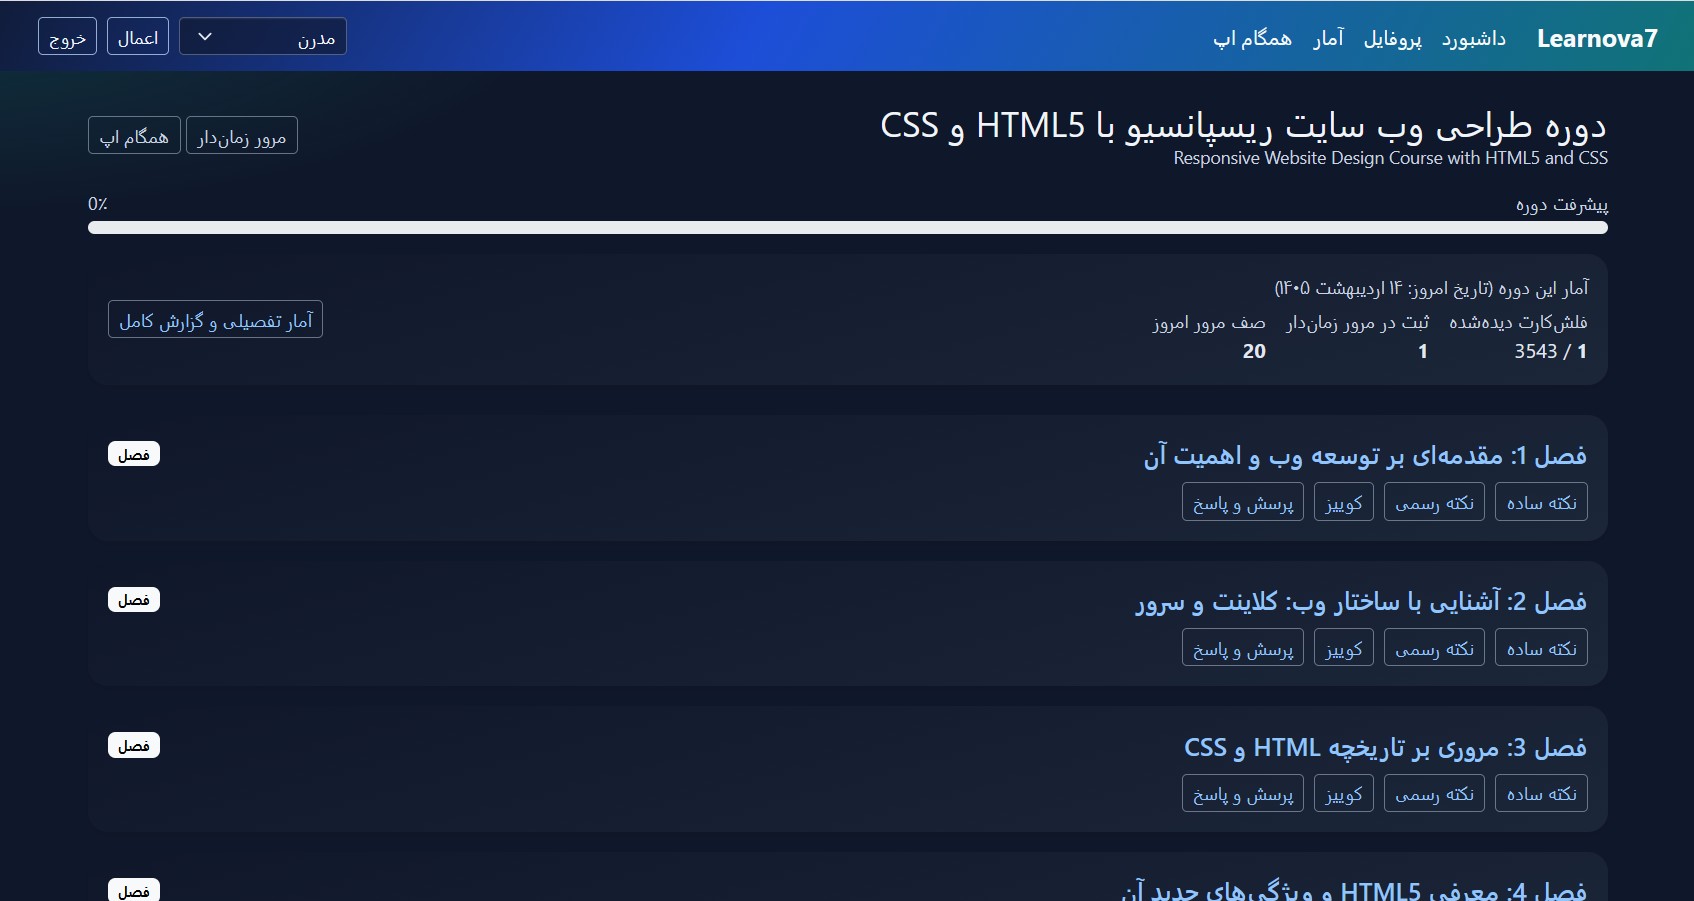
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
frontend security
frontend testing
آسیب پذیری فرانتاند
آموزش امنیت فرانتاند
امنیت Frontend
امنیت JavaScript
امنیت فرانتاند
امنیت وب
برنامه نویسی امن
برنامه نویسی وب
تست Frontend
تست امنیت فرانتاند
تست امنیتی فرانتاند
تست نرم افزار
تست نفوذ فرانتاند
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.