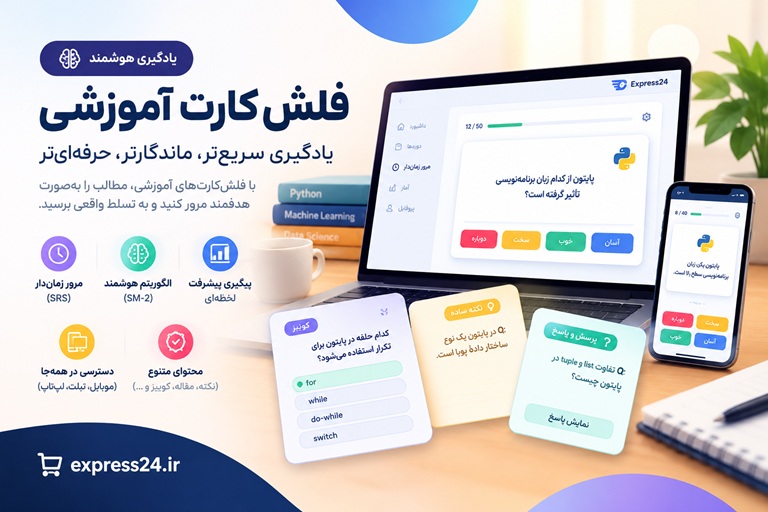
فلشکارتهای آموزشی آموزش عمیق معماری های احراز هویت مدرن (SAML, OAuth, OpenID)
آموزش عمیق معماریهای احراز هویت مدرن (SAML, OAuth, OpenID) - ورود امن به دنیای وب آیا میخواهید سیستمهای احراز هویتی بسازید که هم امن باشند و هم مقیاسپذیر؟ دوره آموزش عمیق معماریهای احراز هویت مدر...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره آموزش عمیق معماری های احراز هویت مدرن (SAML, OAuth, OpenID)
موضوع کلی: برنامه نویسی
موضوع میانی: احراز هویت و مجوزدهی (Authentication & Authorization)
📋 سرفصلهای دوره
- 1. مقدمهای بر هویت، احراز هویت و مجوزدهی
- 2. تفاوت کلیدی بین احراز هویت (Authentication) و مجوزدهی (Authorization)
- 3. مفاهیم پایه: هویت دیجیتال، Principal، و Subject
- 4. اصول اولیه امنیت: محرمانگی، یکپارچگی و در دسترس بودن (CIA Triad)
- 5. مبانی رمزنگاری: رمزنگاری متقارن و نامتقارن
- 6. مبانی رمزنگاری: هشینگ و امضای دیجیتال
- 7. پروتکلهای وب و امنیت: HTTP, HTTPS و کوکیها
- 8. معماریهای مبتنی بر Session و مشکلات آن
- 9. معماریهای مبتنی بر Token و مزایای آن
- 10. معرفی استانداردهای مدرن: SAML, OAuth, OpenID Connect
- 11. تاریخچه و اهداف پروتکل SAML
- 12. اجزای اصلی SAML: Identity Provider (IdP) و Service Provider (SP)
- 13. مفهوم SAML Assertion و انواع آن (Authentication, Attribute, Authorization Decision)
- 14. ساختار یک SAML Assertion مبتنی بر XML
- 15. پروتکلهای SAML: Authentication Request Protocol
- 16. مفهوم SAML Bindings: HTTP POST Binding
- 17. مفهوم SAML Bindings: HTTP Redirect Binding
- 18. جریان ورود یکپارچه (SSO) با شروع از Service Provider در SAML
- 19. جریان ورود یکپارچه (SSO) با شروع از Identity Provider در SAML
- 20. مفهوم و ساختار SAML Metadata
- 21. نقش امضای دیجیتال در تامین امنیت SAML Assertions
- 22. نقش رمزنگاری در حفاظت از دادههای SAML
- 23. فرایند خروج یکپارچه (Single Log-Out) در SAML
- 24. کاربردهای رایج SAML در محیطهای سازمانی (Enterprise)
- 25. مقایسه SAML 1.1 و SAML 2.0
- 26. مقدمهای بر OAuth 2.0: پروتکلی برای مجوزدهی
- 27. چرا OAuth برای احراز هویت نیست؟
- 28. نقشهای اصلی در OAuth 2.0: Resource Owner, Client, Authorization Server, Resource Server
- 29. مفهوم Scopes در OAuth 2.0 و رضایت کاربر (Consent)
- 30. معرفی انواع Grant Type ها در OAuth 2.0
- 31. جریان Authorization Code: مقدمه و کاربرد
- 32. جریان Authorization Code: مرحله اول - درخواست مجوز
- 33. جریان Authorization Code: مرحله دوم - تبادل کد با توکن
- 34. مفهوم Access Token و Refresh Token
- 35. جریان Authorization Code با PKCE (Proof Key for Code Exchange)
- 36. چرا PKCE برای کلاینتهای عمومی (Public Clients) ضروری است؟
- 37. جریان Implicit و دلایل منسوخ شدن آن
- 38. جریان Client Credentials برای ارتباط ماشین-به-ماشین (M2M)
- 39. جریان Resource Owner Password Credentials و خطرات امنیتی آن
- 40. انواع کلاینت در OAuth 2.0: Confidential و Public
- 41. نحوه استفاده از Access Token برای دسترسی به منابع محافظت شده (API)
- 42. اعتبارسنجی توکنها: Token Introspection
- 43. ابطال توکنها: Token Revocation
- 44. پارامتر state و جلوگیری از حملات CSRF
- 45. معماری OAuth 2.0 برای برنامههای تکصفحهای (SPA)
- 46. معماری OAuth 2.0 برای برنامههای موبایل
- 47. معماری OAuth 2.0 برای سرویسهای Backend
- 48. جریان Device Authorization برای دستگاههای با ورودی محدود (IoT)
- 49. ملاحظات امنیتی و بهترین شیوهها در OAuth 2.0
- 50. مقدمهای بر OpenID Connect (OIDC): لایه هویت بر روی OAuth 2.0
- 51. چگونه OIDC پروتکل OAuth 2.0 را تکمیل میکند
- 52. مفهوم ID Token و ساختار آن (JWT)
- 53. Claim ها در OIDC: Standard Claims و Custom Claims
- 54. Scope های استاندارد در OIDC: openid, profile, email, address, phone
- 55. جریان Authorization Code در OIDC
- 56. جریان Implicit در OIDC
- 57. جریان Hybrid در OIDC
- 58. نقطه پایانی UserInfo و کاربرد آن
- 59. فرایند Discovery در OIDC: فایل well-known/openid-configuration
- 60. ثبت کلاینت (Client Registration) در OIDC: استاتیک و داینامیک
- 61. مدیریت Session و خروج از سیستم (Logout) در OIDC
- 62. مراحل دقیق اعتبارسنجی ID Token
- 63. مقایسه ID Token و Access Token
- 64. مقدمهای بر JSON Web Tokens (JWT)
- 65. ساختار یک JWT: Header, Payload, Signature
- 66. الگوریتمهای امضا در JWT: متقارن (HS256) و نامتقارن (RS256)
- 67. مفهوم JSON Web Signature (JWS)
- 68. مفهوم JSON Web Encryption (JWE)
- 69. مفهوم JSON Web Key (JWK) و نقطه پایانی JWKS
- 70. مقایسه جامع: SAML در مقابل OAuth 2.0
- 71. مقایسه جامع: OAuth 2.0 در مقابل OpenID Connect
- 72. چه زمانی از SAML استفاده کنیم؟
- 73. چه زمانی از OpenID Connect استفاده کنیم؟
- 74. معماری فدراسیون هویت (Identity Federation)
- 75. معماری Identity Brokering
- 76. الگوهای ذخیرهسازی توکن در مرورگر: Local Storage در مقابل Cookies
- 77. الگوهای ذخیرهسازی توکن در برنامههای موبایل
- 78. امنیت توکنها: جلوگیری از سرقت و سوءاستفاده
- 79. چرخش Refresh Token (Refresh Token Rotation) و دلایل اهمیت آن
- 80. حملات Replay و روشهای مقابله با آن
- 81. پیکربندی Cross-Origin Resource Sharing (CORS) برای API های امن
- 82. نقش API Gateway در مدیریت احراز هویت و مجوزدهی
- 83. کنترل دسترسی مبتنی بر نقش (Role-Based Access Control - RBAC)
- 84. کنترل دسترسی مبتنی بر ویژگی (Attribute-Based Access Control - ABAC)
- 85. پیادهسازی MFA/2FA در معماریهای مدرن
- 86. معرفی Identity as a Service (IDaaS) - Okta, Auth0, Azure AD
- 87. معرفی راهکارهای Self-Hosted - Keycloak, IdentityServer
- 88. پیادهسازی یک کلاینت OIDC در یک برنامه SPA (مثال عملی)
- 89. پیادهسازی حفاظت از یک API با استفاده از JWT (مثال عملی)
- 90. پیادهسازی جریان Client Credentials برای یک سرویس Backend (مثال عملی)
- 91. راهاندازی یک فدراسیون ساده بین دو Identity Provider
- 92. احراز هویت بدون رمز عبور (Passwordless Authentication)
- 93. مقدمهای بر FIDO2 و WebAuthn
- 94. مفهوم هویت غیرمتمرکز (Decentralized Identity - DID)
- 95. مفهوم اعتبارنامههای قابل تایید (Verifiable Credentials)
- 96. پروتکل Cross-domain Identity Management (SCIM)
- 97. پروتکل Continuous Access Evaluation Protocol (CAEP)
- 98. مهاجرت از معماریهای قدیمی به OAuth 2.0/OIDC
- 99. اشتباهات رایج در پیادهسازی OAuth 2.0
- 100. بررسی عمیقتر آسیبپذیریهای امنیتی در جریانهای احراز هویت
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
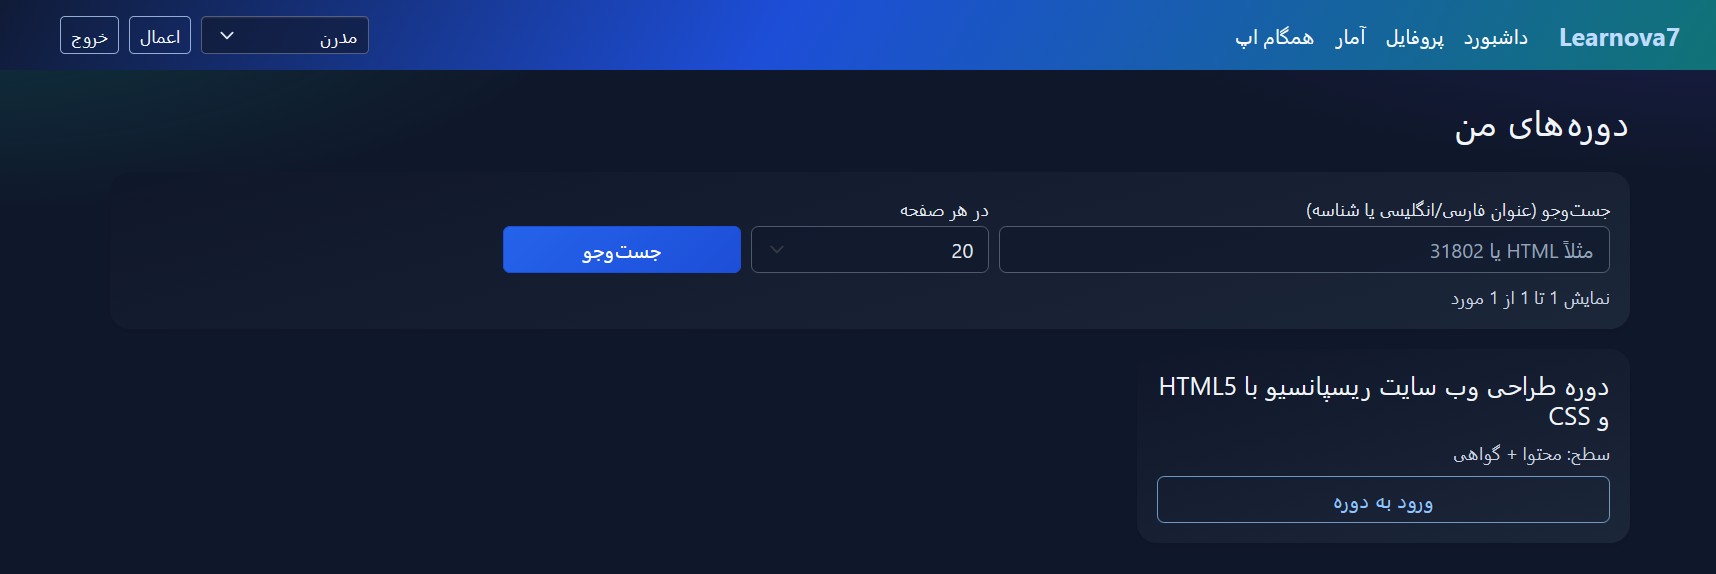
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
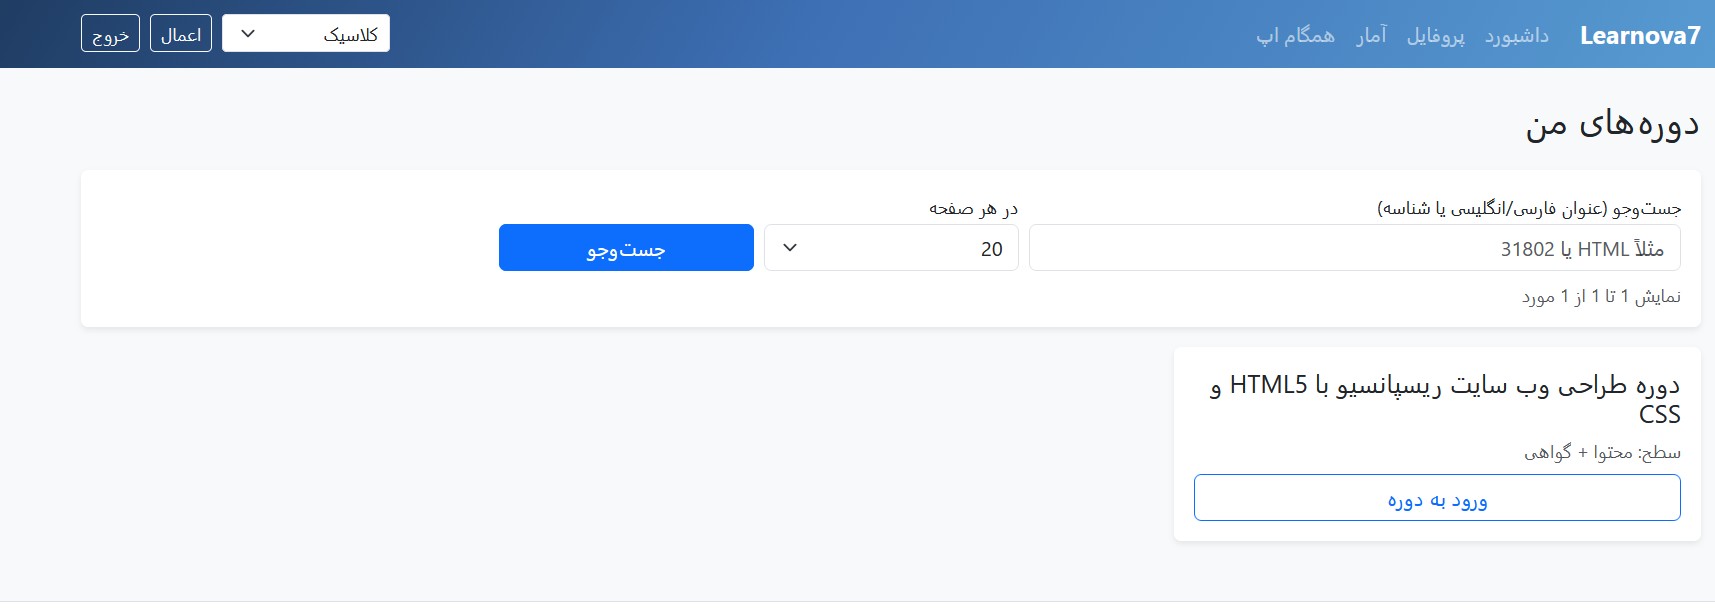
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
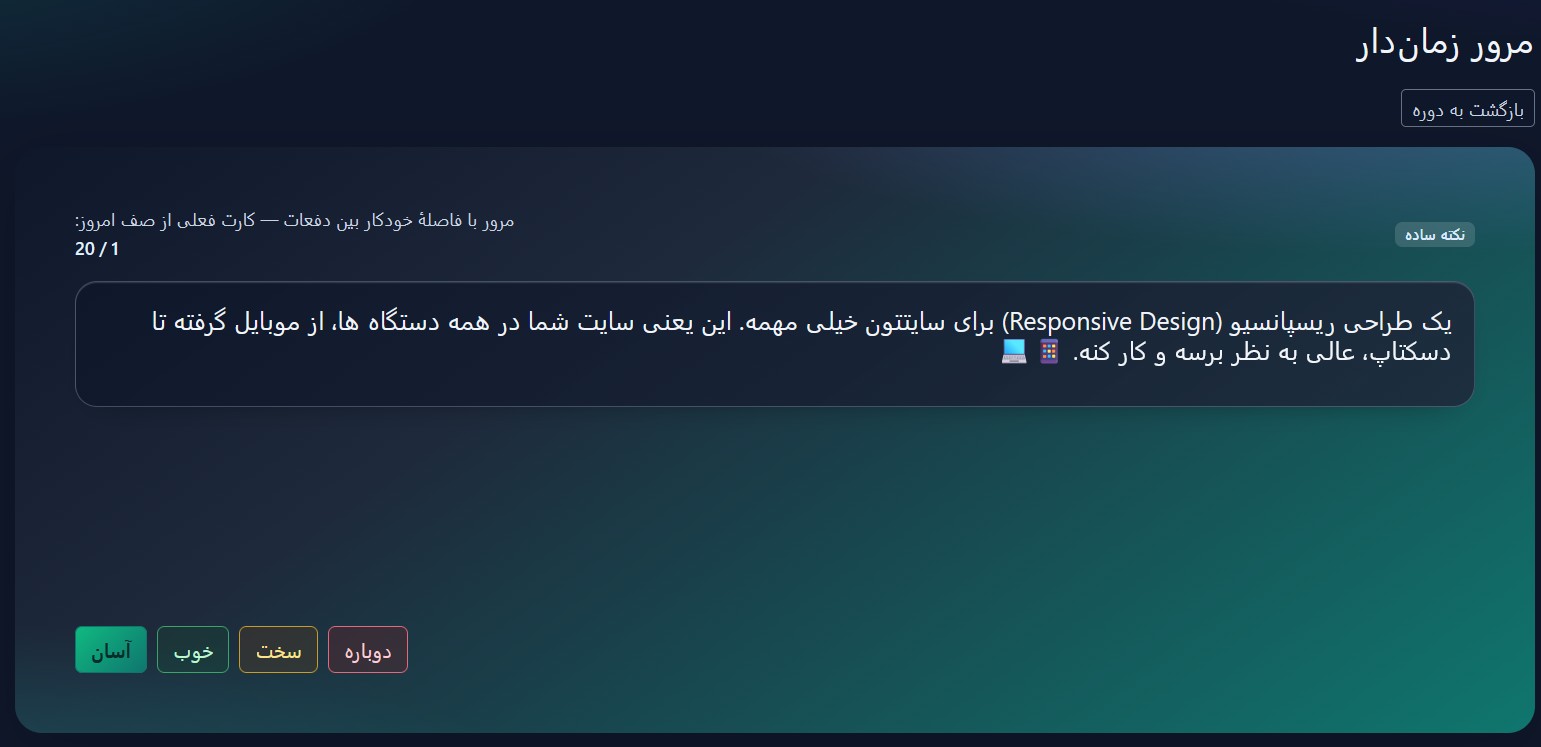
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
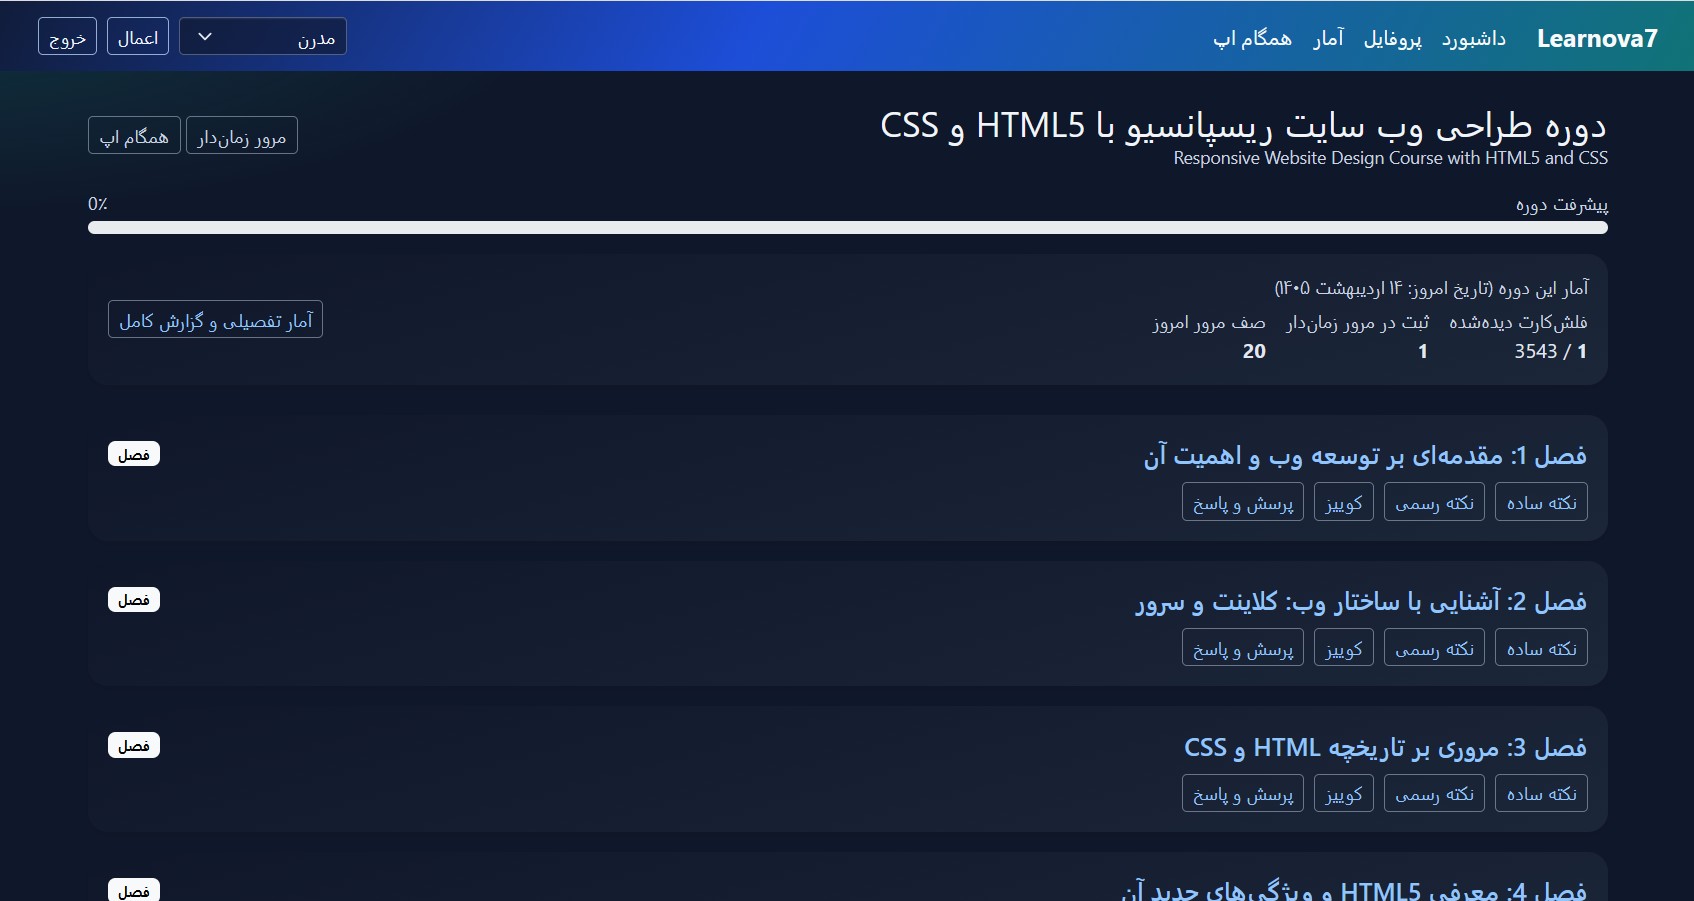
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
Authentication
Authorization
identity management
OAuth
OpenID Connect
SAML
آموزش OAuth
آموزش OpenID
آموزش SAML
احراز هویت
برنامه نویسی امن
مجوزدهی
معماری احراز هویت مدرن
وب سکیوریتی
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.