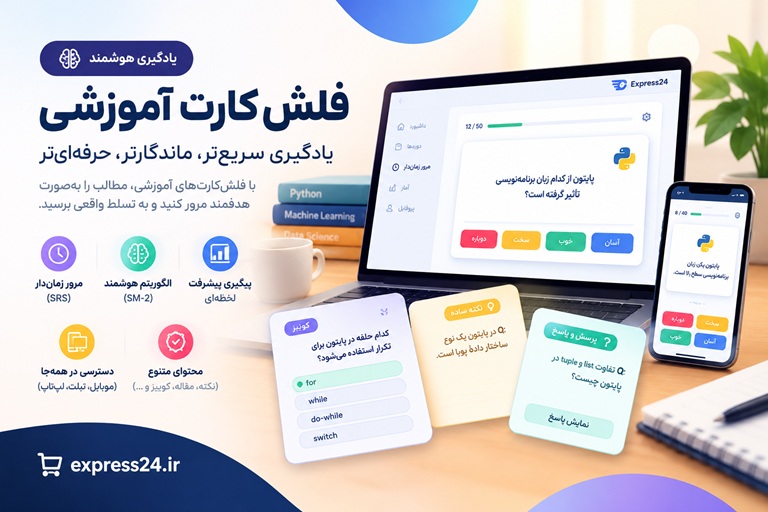
فلشکارتهای آموزشی بررسی و اصلاح امنیت کد منبع
دوره جامع بررسی و اصلاح امنیت کد منبع دوره جامع بررسی و اصلاح امنیت کد منبع: سپری در برابر حملات سایبری بسازید معرفی دوره: کد شما، قلعه شماست یا دروازه نفوذ دشمن؟ در دنیای دیجیتال امروز، هر خط کدی که ...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره بررسی و اصلاح امنیت کد منبع
موضوع کلی: برنامه نویسی
موضوع میانی: امنیت سایبری و برنامهنویسی امن
📋 سرفصلهای دوره
- 1. مقدمهای بر امنیت سایبری و برنامهنویسی امن
- 2. چرا امنیت کد منبع اهمیت دارد؟ (مرور حملات اخیر)
- 3. مفاهیم پایه امنیت: محرمانگی، یکپارچگی، در دسترس بودن (CIA Triad)
- 4. مهاجمان، انگیزهها و بردارهای حمله
- 5. چرخه عمر توسعه نرمافزار امن (SSDLC) - معرفی
- 6. مفاهیم پایه آسیبپذیریهای نرمافزاری
- 7. نقش توسعهدهنده در امنیت نرمافزار
- 8. معرفی OWASP Top 10 و SANS Top 25
- 9. مدیریت ریسک پایه در توسعه نرمافزار
- 10. اصول اخلاقی و قانونی در امنیت سایبری و توسعه
- 11. معرفی ابزارهای اساسی برای بررسی امنیت کد
- 12. آشنایی با الگوهای طراحی امن
- 13. تفکر مهاجم: درک چگونگی سوءاستفاده
- 14. استانداردهای امنیتی و چارچوبهای تطابق (مقدمه)
- 15. محیطهای توسعه امن: ابزارها و تنظیمات
- 16. اعتبارسنجی ورودی (Input Validation): اصل اساسی امنیت
- 17. حملات تزریق (Injection): مقدمه و انواع کلی
- 18. SQL Injection: تشخیص و پیشگیری
- 19. Cross-Site Scripting (XSS): انواع و روشهای مقابله
- 20. Command Injection: خطرات و محافظت
- 21. LDAP Injection و XPath Injection
- 22. NoSQL Injection: حملات و دفاع
- 23. مدیریت نشست (Session Management): پیادهسازی امن
- 24. احراز هویت (Authentication): روشهای امن و آسیبپذیریها
- 25. کنترل دسترسی (Authorization): شکستگیهای رایج و اصول کمترین امتیاز
- 26. رمزنگاری (Cryptography): اصول استفاده امن از توابع هش و رمز
- 27. مدیریت خطا و ثبت وقایع (Error Handling & Logging): رویکردهای امن
- 28. حفاظت از دادهها: در حال انتقال و در حالت سکون
- 29. مدیریت حافظه (Memory Management): Buffer Overflows (برای C/C++)
- 30. مدیریت حافظه: Integer Overflows (برای C/C++)
- 31. شرایط رقابت (Race Conditions) و TOCTOU
- 32. سریالسازی ناامن (Insecure Deserialization)
- 33. XML External Entities (XXE): آسیبپذیری و دفاع
- 34. Server-Side Request Forgery (SSRF)
- 35. Insecure Direct Object References (IDOR)
- 36. پیکربندیهای امنیتی اشتباه (Security Misconfigurations)
- 37. استفاده از مؤلفههای با آسیبپذیری شناخته شده (SCA مقدماتی)
- 38. ارتباطات ناامن (Insecure Communications): HTTPS/TLS Best Practices
- 39. امنیت سمت کاربر (Client-Side Security): DOM XSS, Clickjacking
- 40. آسیبپذیریهای آپلود فایل (File Upload Vulnerabilities)
- 41. پیمایش مسیر (Path Traversal)
- 42. مدیریت دادههای حساس: اصول و پیادهسازی
- 43. ذخیرهسازی امن رمز عبور
- 44. تولید اعداد تصادفی امن
- 45. Sanitize, Encode, Escape: تفاوتها و کاربردها
- 46. اصول Whitelisting و Blacklisting در اعتبارسنجی
- 47. جداسازی امتیازات (Privilege Separation)
- 48. عملیات ورودی/خروجی فایل امن
- 49. Regular Expression Denial of Service (ReDoS)
- 50. حملات تخلیه منابع (Resource Exhaustion)
- 51. آسیبپذیریهای تغییر مسیر URL
- 52. افشای اطلاعات (Information Disclosure)
- 53. APIهای ناامن: آسیبپذیریها و بهترین روشها
- 54. اعتبارنامههای سختکد شده (Hardcoded Credentials)
- 55. مدیریت Secretها در محیطهای توسعه و تولید
- 56. متدولوژیهای تست امنیت نرمافزار
- 57. بررسی کد منبع دستی (Manual Code Review): تکنیکها و چکلیستها
- 58. تست امنیت استاتیک برنامه (SAST): اصول و ابزارها
- 59. SAST: تفسیر نتایج و کاهش هشدارهای غلط
- 60. تست امنیت دینامیک برنامه (DAST): اصول و ابزارها
- 61. DAST: استفاده عملی و محدودیتها
- 62. تست امنیت برنامه تعاملی (IAST)
- 63. تحلیل ترکیب نرمافزار (SCA): مدیریت مؤلفههای خارجی
- 64. مدلسازی تهدید (Threat Modeling): مقدمه و روشها (STRIDE)
- 65. مدلسازی تهدید: ادغام در چرخه عمر توسعه
- 66. Fuzz Testing: کشف آسیبپذیریها
- 67. تست نفوذ (Penetration Testing) - آشنایی برای توسعهدهندگان
- 68. تحلیل جریان کنترل و جریان داده در کد
- 69. گزارشدهی آسیبپذیری: ساختار و محتوا
- 70. مدیریت وصلهها و بهروزرسانیهای امنیتی
- 71. استراتژیهای رفع آسیبپذیری (Remediation)
- 72. اولویتبندی آسیبپذیریها
- 73. مدیریت آسیبپذیری: چرخه کامل
- 74. ادغام تستهای امنیتی در CI/CD (DevSecOps)
- 75. استفاده از WAF و گیتویهای امنیتی (دیدگاه توسعهدهنده)
- 76. دور زدن کنترلهای امنیتی (برای درک عمیقتر)
- 77. مبانی مهندسی معکوس برای تحلیل امنیت
- 78. درک توسعه اکسپلویت (Exploit Development)
- 79. معیارهای امنیتی و گزارشدهی عملکرد امنیتی
- 80. ساختن چکلیستهای امنیتی اختصاصی پروژه
- 81. DevSecOps: فرهنگ و فرآیندها
- 82. امنیت زنجیره تأمین نرمافزار (Software Supply Chain Security)
- 83. امنیت کانتینرها (Docker, Kubernetes) برای توسعهدهندگان
- 84. ملاحظات امنیتی در Serverless
- 85. امنیت API پیشرفته
- 86. امنیت در معماریهای میکروسرویس
- 87. امنیت برنامههای مبتنی بر بلاکچین (مقدمه)
- 88. امنیت برنامههای هوش مصنوعی و یادگیری ماشین (مقدمه)
- 89. قوانین و مقررات تطابق (Compliance): GDPR, HIPAA, PCI DSS - جنبههای توسعهای
- 90. برنامه ریزی واکنش به حوادث امنیتی (Incident Response) برای توسعهدهندگان
- 91. توسعه امن در محیطهای ابری (Cloud Security)
- 92. معماریهای امنیتی: طراحی سیستمهای مقاوم
- 93. پیشگیری از حملات پیشرفته و Zero-Day (دیدگاه توسعهدهنده)
- 94. رمزنگاری کوانتومی و چالشهای آینده
- 95. مدیریت هویت و دسترسی (IAM) پیشرفته در کد
- 96. اصول امنیت برای IoT (اینترنت اشیا)
- 97. آموزش و آگاهیسازی امنیتی برای تیم توسعه
- 98. آینده امنیت برنامه: روندهای نوظهور
- 99. ایجاد فرهنگ امنیتی در تیم و سازمان
- 100. بهبود مستمر در امنیت برنامه
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
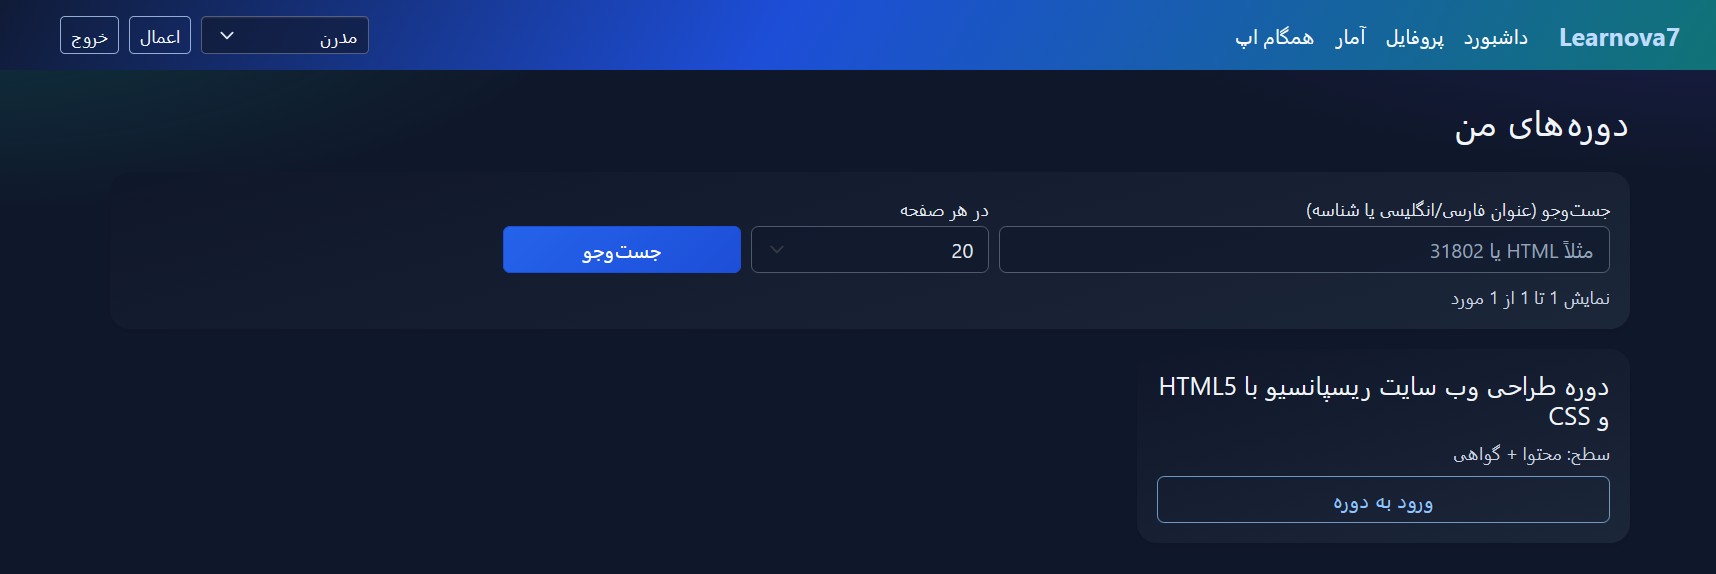
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
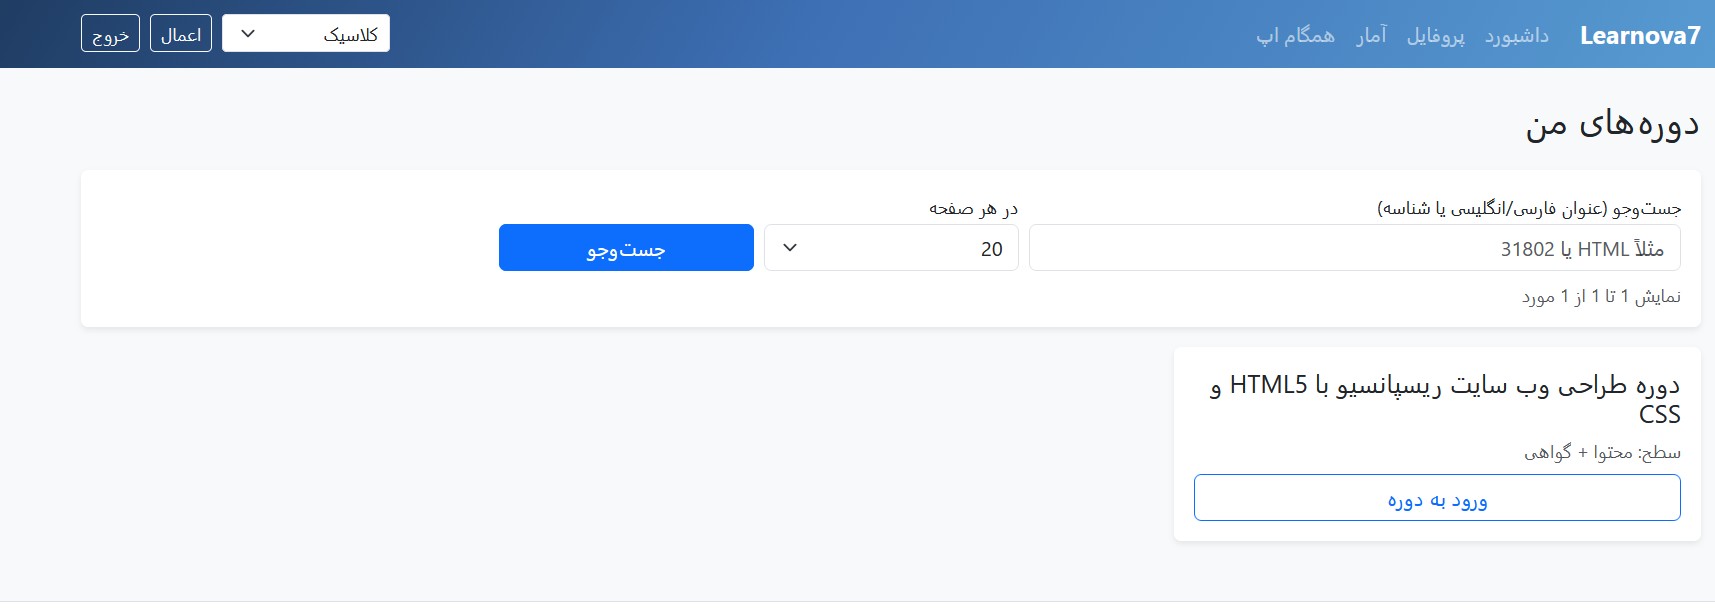
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
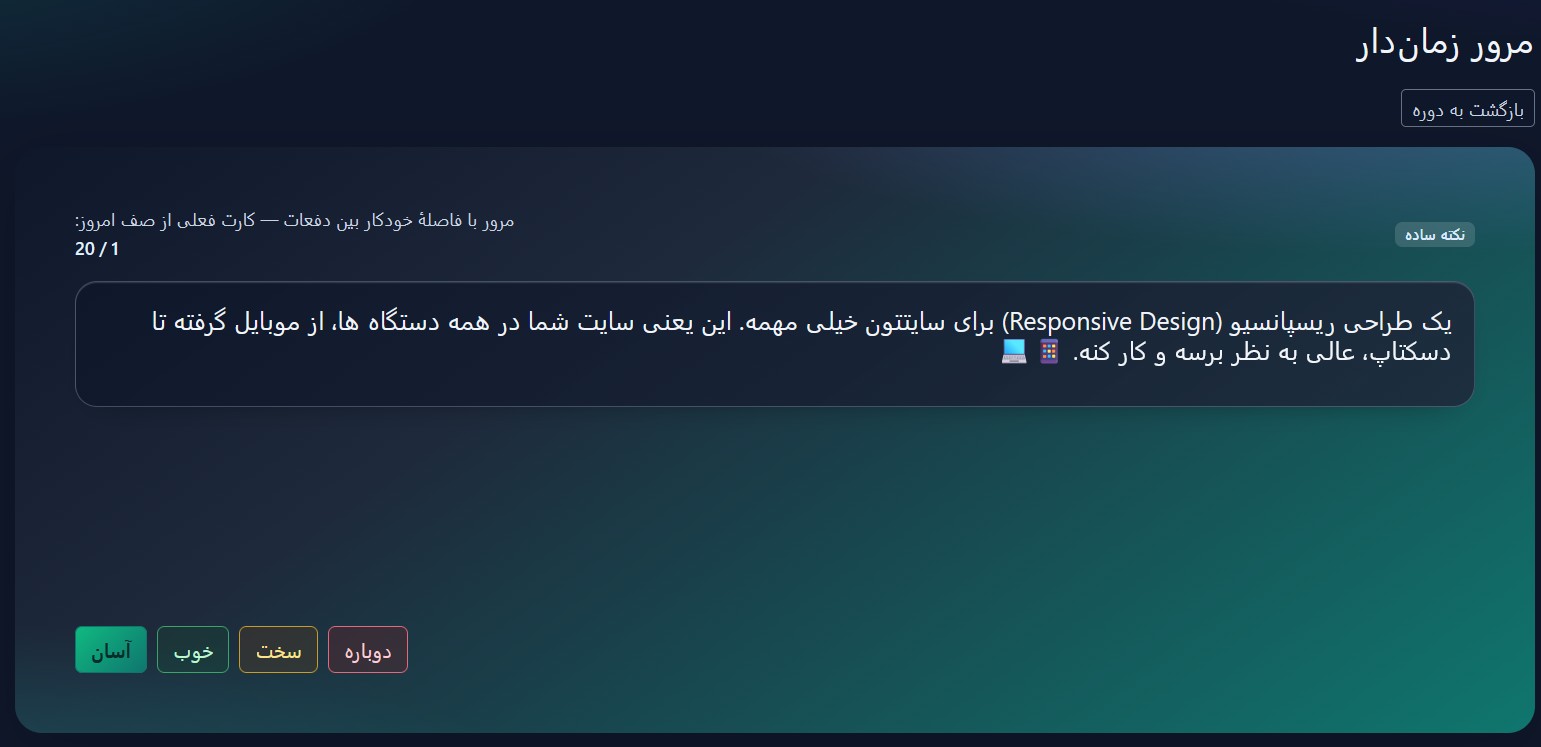
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
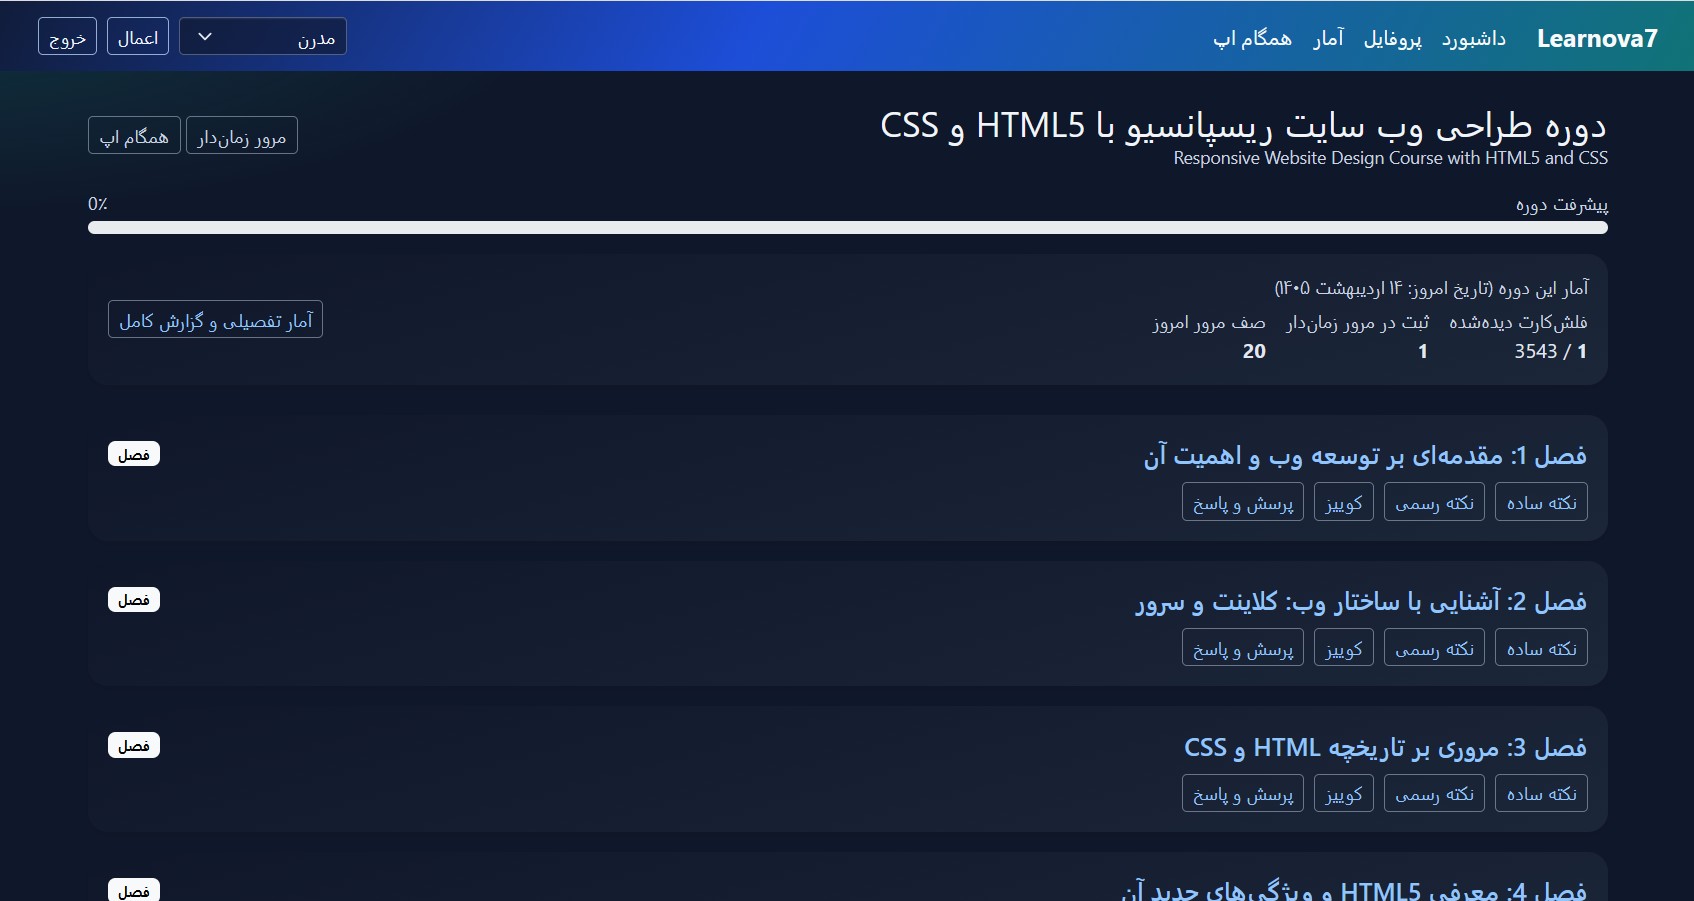
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
security code
source code security
آسیبپذیری امنیتی
اصلاح امنیت کد
امنیت سایبری
امنیت کد
امنیت وب
بررسی امنیت کد
برنامه نویسی امنیتی
برنامهنویسی
برنامهنویسی امن
رفع آسیبپذیری
سایبر سکیوریتی
کد منبع امن
کدنویسی امن
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.