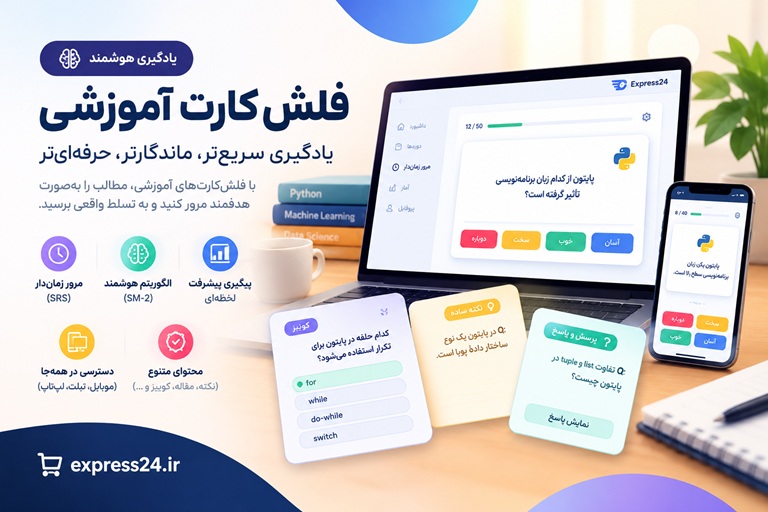
فلشکارتهای آموزشی اصول تست برای امنیت (Security) در فرانتاند
اصول تست برای امنیت (Security) در فرانتاند | یک قدم جلوتر در امنیت وب اصول تست برای امنیت (Security) در فرانتاند: محافظت از وبسایت شما معرفی دوره آیا میدانید فرانتاند وبسایت شما میتواند در معرض...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره اصول تست برای امنیت (Security) در فرانتاند
موضوع کلی: برنامه نویسی
موضوع میانی: تست فرانتاند
📋 سرفصلهای دوره
- 1. مقدمه: چرا امنیت فرانتاند مهم است؟
- 2. امنیت فرانتاند در مقابل امنیت بکاند: مرزها و مسئولیتها
- 3. اصول کلیدی امنیت: محرمانگی، یکپارچگی و در دسترس بودن (CIA Triad)
- 4. مدل تهدید (Threat Modeling) برای اپلیکیشنهای فرانتاند
- 5. آشنایی با OWASP و ده آسیبپذیری برتر وب
- 6. بردار حملات رایج در سمت کاربر (Client-Side Attack Vectors)
- 7. نقش توسعهدهنده فرانتاند در چرخه حیات توسعه نرمافزار امن (SSDLC)
- 8. تفاوت تست امنیت، تست نفوذ و ارزیابی آسیبپذیری
- 9. آمادهسازی محیط تست: ابزارها و پیشنیازها
- 10. اسکریپتنویسی بین سایتی (XSS): تعریف و دستهبندی
- 11. انواع XSS: منعکس شده (Reflected XSS)
- 12. انواع XSS: ذخیره شده (Stored XSS)
- 13. انواع XSS: مبتنی بر DOM (DOM-based XSS)
- 14. شناسایی و تست دستی برای یافتن Reflected XSS
- 15. شناسایی و تست دستی برای یافتن Stored XSS
- 16. تحلیل سورس کد برای یافتن منابع (Sources) و مقصدهای (Sinks) DOM-based XSS
- 17. تست DOM-based XSS با استفاده از ابزارهای توسعهدهنده مرورگر
- 18. روشهای پیشگیری از XSS: اعتبارسنجی ورودی (Input Validation)
- 19. روشهای پیشگیری از XSS: خروجینویسی امن (Output Encoding)
- 20. جعل درخواست بین سایتی (CSRF): تعریف و مکانیزم حمله
- 21. تست آسیبپذیری CSRF در فرمهای HTML
- 22. تست آسیبپذیری CSRF در درخواستهای AJAX و API
- 23. پیشگیری از CSRF با استفاده از توکنهای Anti-CSRF
- 24. نقش کوکیهای SameSite در مقابله با CSRF
- 25. کلیکربایی (Clickjacking) و حملات UI Redressing
- 26. تست آسیبپذیری کلیکربایی با استفاده از Iframe
- 27. پیشگیری از کلیکربایی با هدر X-Frame-Options
- 28. تزریق HTML (HTML Injection) و تفاوت آن با XSS
- 29. آسیبپذیری تغییر مسیر باز (Open Redirect) و خطرات آن
- 30. پیکربندی نادرست اشتراک منابع متقاطع (CORS Misconfiguration)
- 31. تست امنیتی پیکربندی CORS
- 32. افشای اطلاعات حساس در کدهای جاوااسکریپت
- 33. تست برای یافتن کلیدهای API و توکنهای هاردکد شده در کد
- 34. ذخیرهسازی ناامن اطلاعات در LocalStorage و SessionStorage
- 35. تست امنیت مکانیزمهای احراز هویت در فرانتاند
- 36. تست امنیت مدیریت نشست (Session Management) در سمت کاربر
- 37. امنیت کوکیها: تست صفات HttpOnly, Secure و SameSite
- 38. آسیبپذیریهای کتابخانههای شخص ثالث (Third-party Libraries)
- 39. آلودگی پروتوتایپ (Prototype Pollution) در جاوااسکریپت و روشهای تست آن
- 40. تست آسیبپذیریهای مربوط به Web Sockets
- 41. شناسایی ارجاع مستقیم ناامن به اشیاء (IDOR) از طریق تحلیل درخواستها
- 42. امنیت در چارچوبهای مدرن: React
- 43. امنیت در چارچوبهای مدرن: Angular
- 44. امنیت در چارچوبهای مدرن: Vue.js
- 45. مقدمهای بر متدولوژیهای تست امنیت
- 46. تست استاتیک امنیت اپلیکیشن (SAST) در فرانتاند
- 47. تست دینامیک امنیت اپلیکیشن (DAST) در فرانتاند
- 48. تست تعاملی امنیت اپلیکیشن (IAST) و کاربرد آن
- 49. تست دستی در مقابل تست خودکار: مزایا و معایب
- 50. مفاهیم تست جعبه سفید، سیاه و خاکستری در فرانتاند
- 51. بازبینی کد (Code Review) با رویکرد امنیتی
- 52. ساخت چکلیست تست امنیت برای کامپوننتهای فرانتاند
- 53. استفاده از ابزارهای توسعهدهنده مرورگر برای تست امنیت
- 54. تحلیل ترافیک شبکه برای یافتن آسیبپذیری (Network Tab)
- 55. بررسی Storage، کوکیها و Cache برای یافتن ضعفهای امنیتی (Application Tab)
- 56. تحلیل و دیباگ کدهای جاوااسکریپت مینیفای شده (Source Maps)
- 57. تست فازینگ (Fuzzing) برای ورودیهای کاربر در فرمها
- 58. نوشتن تستهای واحد (Unit Tests) امنیتی
- 59. نوشتن تستهای یکپارچهسازی (Integration Tests) امنیتی
- 60. استفاده از تستهای End-to-End برای شبیهسازی حملات کاربر
- 61. گزارشنویسی و مستندسازی یافتههای امنیتی
- 62. معرفی ابزارهای تحلیل کد استاتیک (Linters) برای امنیت
- 63. پیکربندی ESLint و پلاگینهای امنیتی آن (مانند eslint-plugin-security)
- 64. معرفی ابزارهای تحلیل کامپوننتهای نرمافزاری (SCA)
- 65. استفاده از NPM Audit و Yarn Audit برای یافتن کتابخانههای آسیبپذیر
- 66. معرفی ابزارهای SAST برای جاوااسکریپت (مانند Snyk Code, SonarJS)
- 67. معرفی ابزارهای DAST (مانند OWASP ZAP, Burp Suite)
- 68. پیکربندی Burp Suite یا OWASP ZAP به عنوان پروکسی برای رهگیری ترافیک
- 69. رهگیری و دستکاری درخواستها و پاسخها با ابزارهای پروکسی
- 70. اجرای اسکن خودکار آسیبپذیری با OWASP ZAP
- 71. معرفی افزونههای مرورگر مفید برای تست امنیت
- 72. اسکن سورس کد برای یافتن اسرار (Secrets Scanning) با ابزارهایی مانند GitLeaks
- 73. استفاده از Jest برای نوشتن تستهای امنیتی مربوط به منطق برنامه
- 74. پیادهسازی سناریوهای تست امنیت با Cypress یا Playwright
- 75. ادغام ابزارهای امنیتی در خط لوله یکپارچهسازی و تحویل مداوم (CI/CD)
- 76. مقدمهای بر خطمشی امنیت محتوا (Content Security Policy - CSP)
- 77. پیادهسازی یک CSP پایهای و تست آن
- 78. دستورالعملهای مهم CSP: script-src, style-src, object-src
- 79. مقابله با حملات تزریق داده با استفاده از CSP
- 80. گزارشگیری نقض CSP (CSP Reporting) برای شناسایی حملات
- 81. تست و اعتبارسنجی خطمشی CSP
- 82. یکپارچگی منابع فرعی (Subresource Integrity - SRI) و نحوه تست آن
- 83. امنیت هدرهای HTTP: مقدمه و اهمیت
- 84. هدر HTTP Strict Transport Security (HSTS)
- 85. هدر X-Content-Type-Options
- 86. هدر X-XSS-Protection و وضعیت فعلی آن
- 87. هدر Referrer-Policy برای کنترل اطلاعات ارجاعدهنده
- 88. هدر Permissions-Policy (Feature-Policy سابق)
- 89. ایزولهسازی بین مبدأ (Cross-Origin Isolation) با هدرهای COOP و COEP
- 90. اصول کدنویسی امن (Secure Coding Practices) برای توسعهدهندگان فرانتاند
- 91. امنسازی مدیریت وضعیت (State Management) در اپلیکیشنهای پیچیده
- 92. امنیت در Web Workers و Service Workers
- 93. مقابله با حملات مبتنی بر مهندسی اجتماعی در فرانتاند
- 94. تست مکانیزمهای مقابله با شمارش کاربران (User Enumeration)
- 95. تست مکانیزمهای مقابله با حملات Brute-force در فرم لاگین
- 96. تست امنیت پیادهسازی JWT در سمت کلاینت
- 97. تست امنیت WebAssembly (WASM)
- 98. دیوار آتش برنامه وب (WAF) و نحوه شناسایی و تست آن از دید فرانتاند
- 99. ایجاد یک فرهنگ امنیتی (Security Culture) در تیم توسعه
- 100. روندهای آینده در امنیت فرانتاند
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
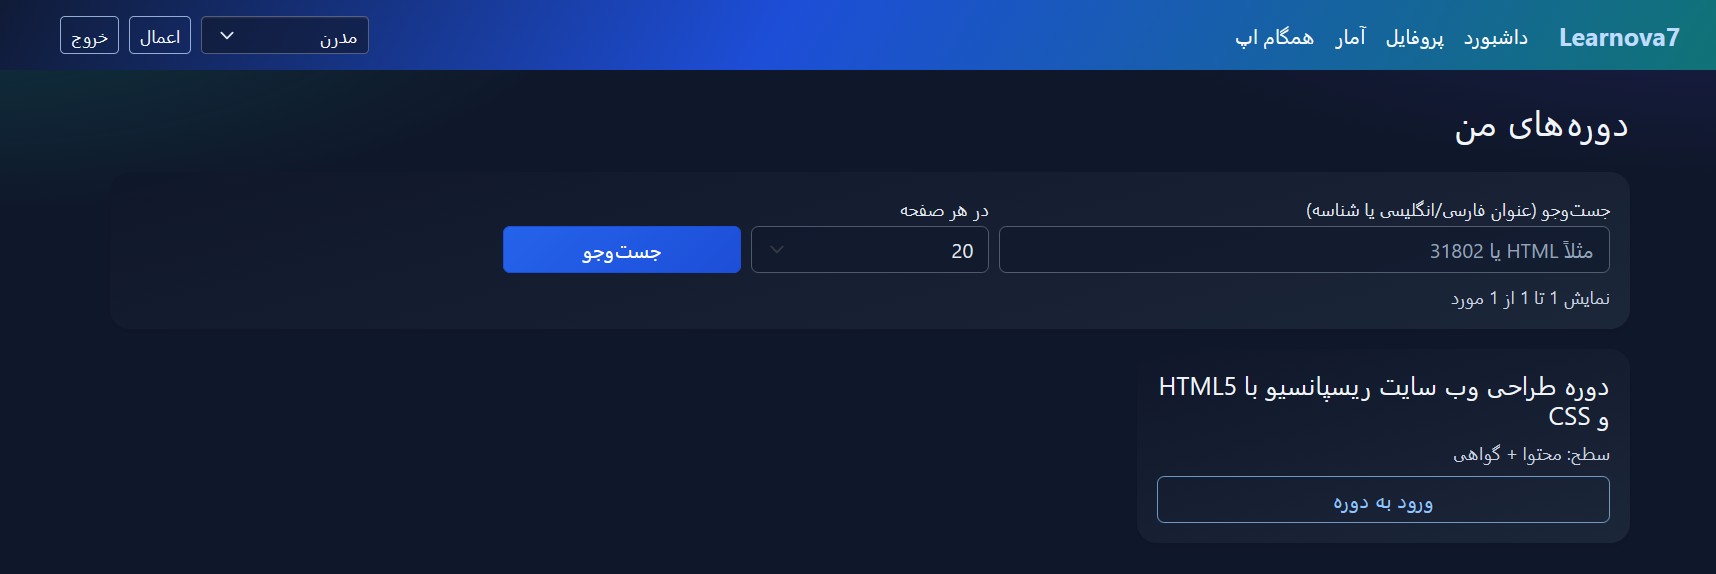
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
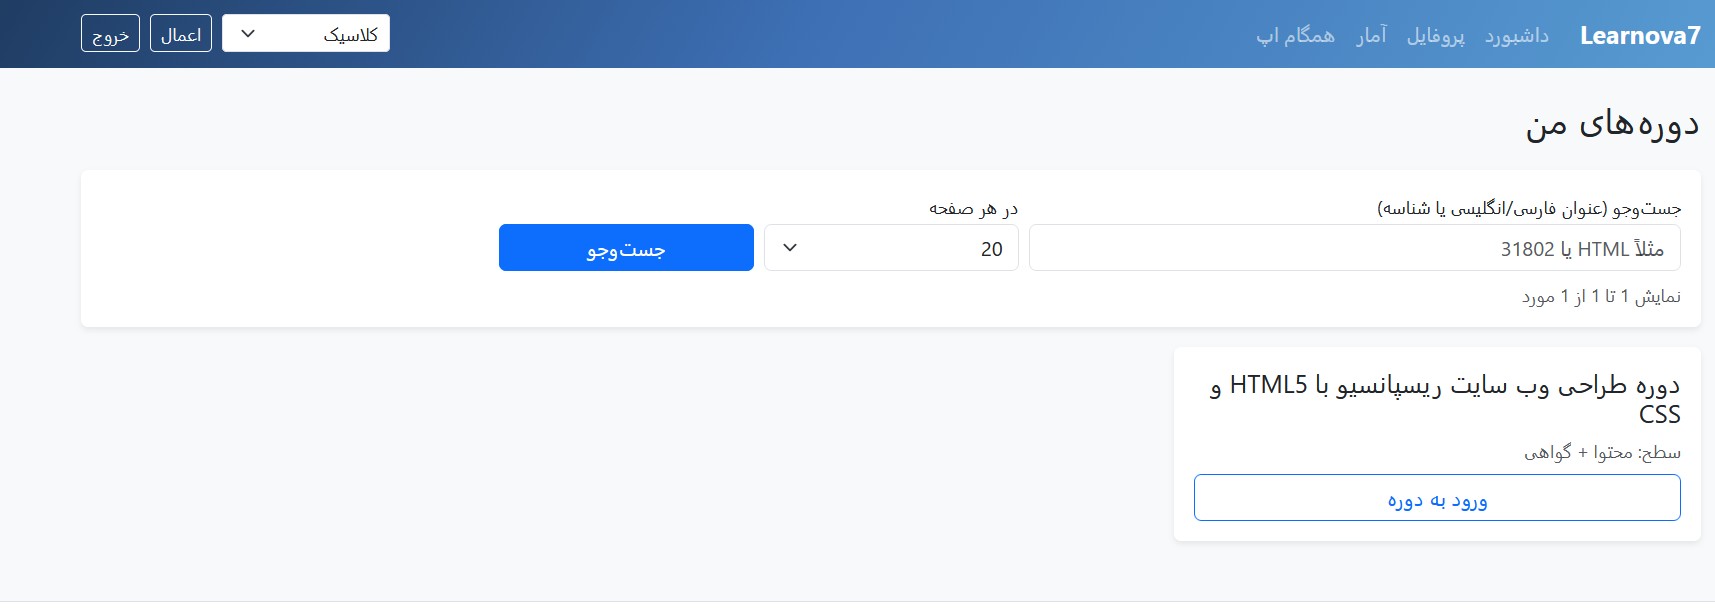
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
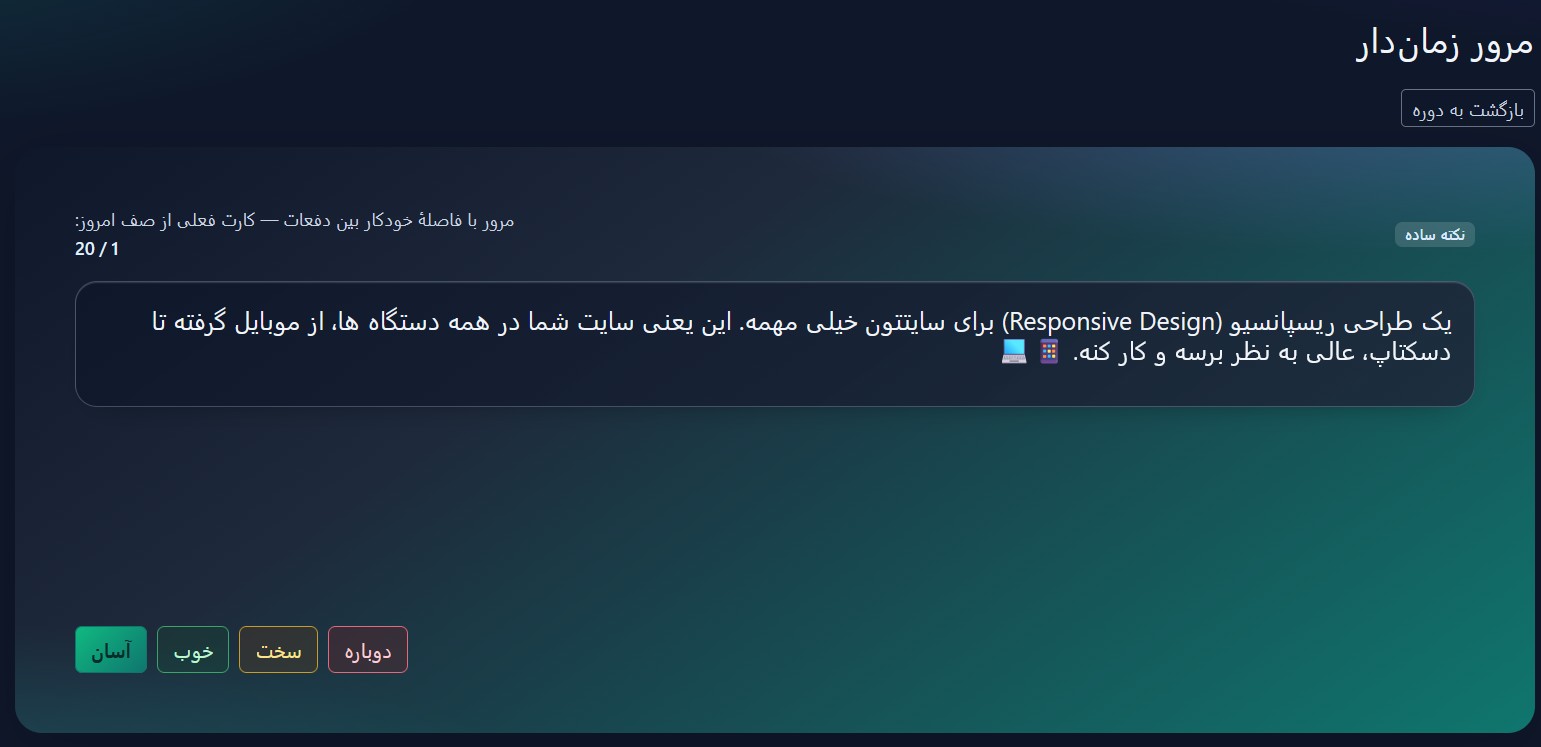
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
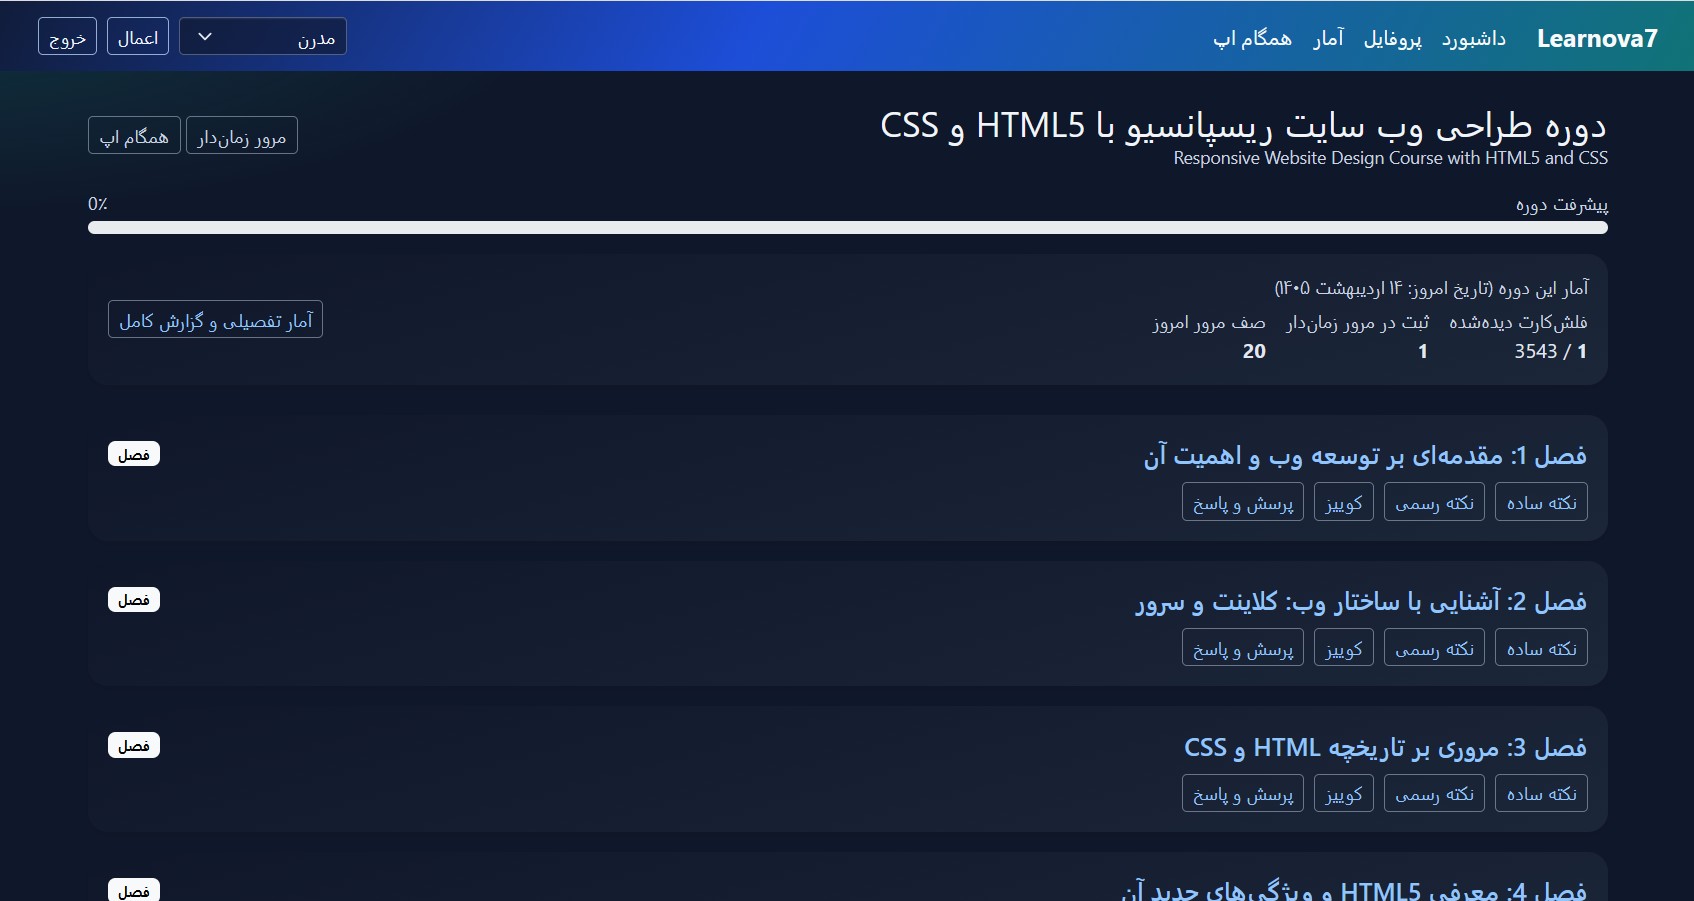
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
Coding
Development
frontend security
Security Testing
Web Security
WP Security
تست فرانتاند، تست امنیتی، امنیت وب، امنیت فرانتاند، سکیوریتی، تست نویسی، وردپرس، برنامه نویسی، توسعه وب، Front-end Testing
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.