فلشکارتهای آموزشی احراز هویت و مجوزدهی برای متخصصان شبکه
دوره تخصصی احراز هویت و مجوزدهی برای متخصصان شبکه - امنیت شبکهتان را تضمین کنید! دوره تخصصی احراز هویت و مجوزدهی برای متخصصان شبکه: امنیت شبکهتان را به دست بگیرید! معرفی دوره آیا از امنیت شبکههای خ...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره احراز هویت و مجوزدهی برای متخصصان شبکه
موضوع کلی: برنامه نویسی
موضوع میانی: احراز هویت و مجوزدهی (Authentication & Authorization)
📋 سرفصلهای دوره
- 1. مقدمهای بر امنیت اطلاعات و نقش آن در شبکه
- 2. تفاوت احراز هویت (Authentication) و مجوزدهی (Authorization)
- 3. معرفی مدل AAA (Authentication, Authorization, Accounting)
- 4. اهمیت احراز هویت و مجوزدهی در شبکههای مدرن
- 5. اصول سهگانه امنیت (محرمانگی، یکپارچگی، در دسترس بودن)
- 6. مفاهیم هویت (Identity)، موجودیت (Principal) و منابع (Resources)
- 7. مبانی مدیریت هویت (Identity Management)
- 8. انواع حملات متداول به سیستمهای احراز هویت
- 9. مفهوم سطح حمله (Attack Surface) و بردارهای حمله (Attack Vectors)
- 10. نقش سیاستهای امنیتی (Security Policies) در کنترل دسترسی
- 11. مدلهای اعتماد (Trust Models) در سیستمهای توزیعشده
- 12. مفهوم نشست (Session) و مدیریت آن
- 13. توکنها (Tokens) در برابر کوکیها (Cookies) برای مدیریت نشست
- 14. کنترل دسترسی چیست؟ (Access Control)
- 15. اصل حداقل دسترسی (Principle of Least Privilege)
- 16. احراز هویت مبتنی بر دانش: رمزهای عبور
- 17. آسیبپذیریهای رمز عبور و روشهای شکستن آن
- 18. ذخیرهسازی امن رمزهای عبور: Hashing و Salting
- 19. احراز هویت مبتنی بر مالکیت: توکنهای سختافزاری و نرمافزاری
- 20. احراز هویت مبتنی بر مشخصه: بیومتریک (اثر انگشت، چهره)
- 21. احراز هویت چندعاملی (MFA) و دوعاملی (2FA)
- 22. انواع فاکتورهای MFA: چیزی که میدانید، دارید و هستید
- 23. پیادهسازی MFA با استفاده از اپلیکیشنهای Authenticator
- 24. پروتکل TOTP (Time-based One-Time Password)
- 25. پروتکل HOTP (HMAC-based One-Time Password)
- 26. مقدمهای بر احراز هویت بدون رمز عبور (Passwordless Authentication)
- 27. استانداردهای FIDO و WebAuthn
- 28. احراز هویت مبتنی بر ریسک و تطبیقی (Risk-based and Adaptive Authentication)
- 29. احراز هویت مبتنی بر موقعیت جغرافیایی (Geo-location)
- 30. چالش-پاسخ (Challenge-Response) در احراز هویت
- 31. کنترل دسترسی مبتنی بر نقش (Role-Based Access Control - RBAC)
- 32. طراحی و پیادهسازی مدل RBAC
- 33. کنترل دسترسی مبتنی بر خصوصیت (Attribute-Based Access Control - ABAC)
- 34. کنترل دسترسی اختیاری (Discretionary Access Control - DAC)
- 35. کنترل دسترسی اجباری (Mandatory Access Control - MAC)
- 36. لیستهای کنترل دسترسی (Access Control Lists - ACLs)
- 37. کاربرد ACL در روترها و فایروالها
- 38. سیاست به عنوان کد (Policy as Code) و موتورهای سیاستگذاری
- 39. معرفی Open Policy Agent (OPA)
- 40. مفهوم تفویض اختیار (Delegation) در مجوزدهی
- 41. پروتکل LDAP: مقدمه و مفاهیم پایه
- 42. ساختار درختی LDAP و Directory Information Tree (DIT)
- 43. عملیات پایه در LDAP: Bind, Search, Add, Modify, Delete
- 44. پروتکل Kerberos: معماری و جریان کاری
- 45. مفاهیم کلیدی Kerberos: KDC, AS, TGS, Tickets
- 46. نقاط قوت و ضعف Kerberos
- 47. Kerberos در ویندوز (Active Directory)
- 48. پروتکل RADIUS: کاربرد در دسترسی به شبکه
- 49. معماری RADIUS: Client, Server, Proxy
- 50. جریان پیامهای RADIUS: Access-Request/Accept/Reject
- 51. پروتکل TACACS+: جایگزین پیشرفته برای RADIUS
- 52. مقایسه TACACS+ با RADIUS
- 53. مقدمهای بر OAuth 2.0 و حل مشکل نماینده گیج
- 54. نقشهای کلیدی در OAuth 2.0
- 55. جریانهای کاری (Flows/Grants) در OAuth 2.0
- 56. جریان کد مجوزدهی (Authorization Code Grant)
- 57. جریان ضمنی (Implicit Grant)
- 58. جریان کلمه عبور صاحب منبع (Resource Owner Password Credentials Grant)
- 59. جریان اعتبارنامه کلاینت (Client Credentials Grant)
- 60. توکنهای دسترسی (Access Tokens) و توکنهای بازآوری (Refresh Tokens)
- 61. مفهوم Scope و Consent در OAuth 2.0
- 62. OpenID Connect (OIDC): لایه هویتی بر روی OAuth 2.0
- 63. توکن شناسه (ID Token) و Claims در OIDC
- 64. جریان کاری OpenID Connect
- 65. پروتکل SAML 2.0 برای Single Sign-On (SSO)
- 66. نقشهای SAML: Identity Provider (IdP) و Service Provider (SP)
- 67. جریان کاری SAML و Assertions
- 68. مقایسه SAML، OAuth 2.0 و OIDC
- 69. معرفی Active Directory Domain Services (AD DS)
- 70. ساختار منطقی AD: Forests, Trees, Domains, OUs
- 71. احراز هویت و مجوزدهی در Active Directory
- 72. مفهوم هویت فدرال (Federated Identity)
- 73. معرفی Active Directory Federation Services (AD FS)
- 74. پیادهسازی Single Sign-On (SSO)
- 75. مقدمهای بر مدیریت هویت و دسترسی در ابر (Cloud IAM)
- 76. مبانی AWS IAM: Users, Groups, Roles, Policies
- 77. مبانی Azure Active Directory (Azure AD)
- 78. مبانی Google Cloud IAM
- 79. مبانی رمزنگاری: Hashing و الگوریتمهای آن (SHA-256)
- 80. رمزنگاری متقارن (Symmetric) و نامتقارن (Asymmetric)
- 81. زیرساخت کلید عمومی (Public Key Infrastructure - PKI)
- 82. گواهینامههای دیجیتال (Digital Certificates) و استاندارد X.509
- 83. مراجع صدور گواهی (Certificate Authorities - CAs)
- 84. نقش TLS/SSL در امنیت ارتباطات و احراز هویت سرور
- 85. JSON Web Tokens (JWT): ساختار و کاربرد
- 86. امضای دیجیتال و JWT (JWS)
- 87. رمزنگاری JWT (JWE)
- 88. مدیریت اسرار (Secrets Management) و Vaults
- 89. معماری امنیت Zero Trust
- 90. احراز هویت و مجوزدهی در معماری میکروسرویس
- 91. الگوی API Gateway برای AuthN/AuthZ
- 92. امنیت API: کلیدهای API در مقابل OAuth 2.0
- 93. امنیت هویت در کانتینرها و Kubernetes
- 94. چالشهای احراز هویت در اینترنت اشیا (IoT)
- 95. ورود با شبکههای اجتماعی (Social Logins)
- 96. مدیریت چرخه حیات هویت (Identity Lifecycle Management)
- 97. پروتکل SCIM برای Provisioning خودکار
- 98. مدیریت دسترسی ممتاز (Privileged Access Management - PAM)
- 99. لاگبرداری (Logging) و مانیتورینگ رویدادهای امنیتی
- 100. حسابرسی (Auditing) سیستمهای کنترل دسترسی
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
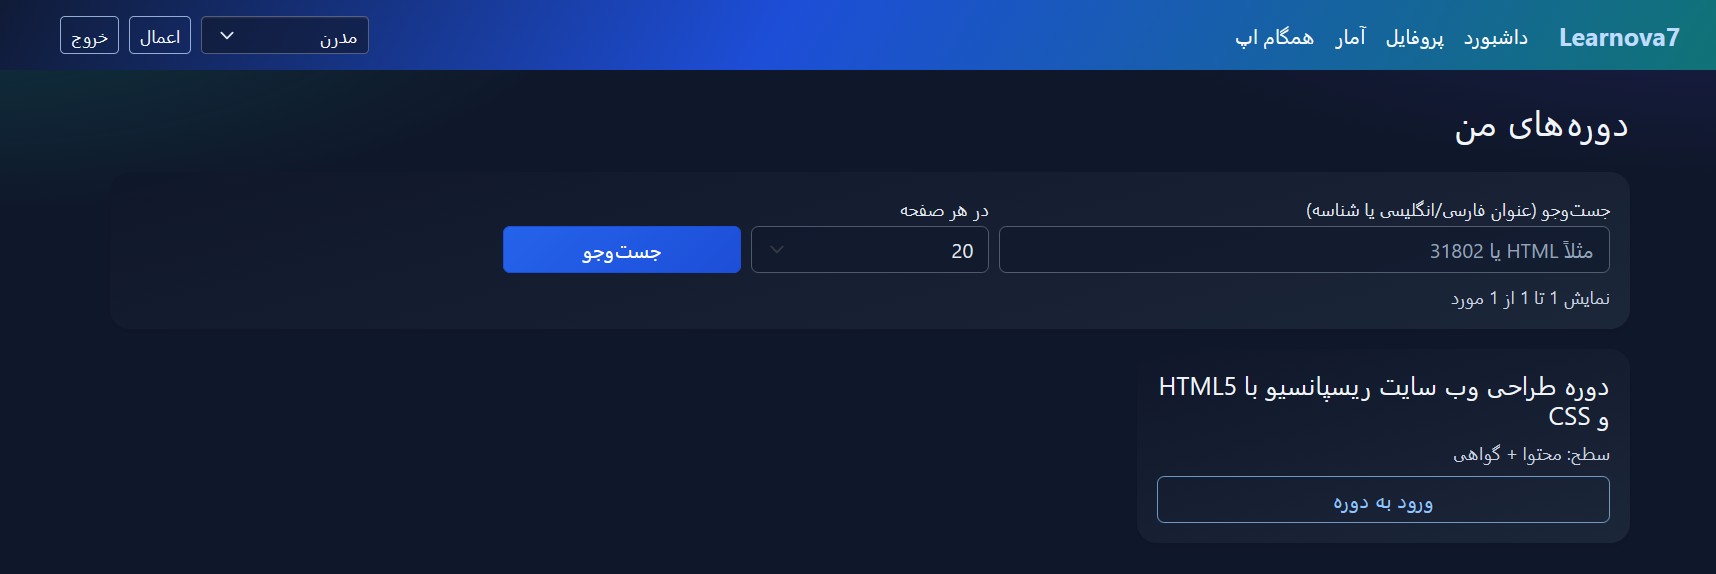
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
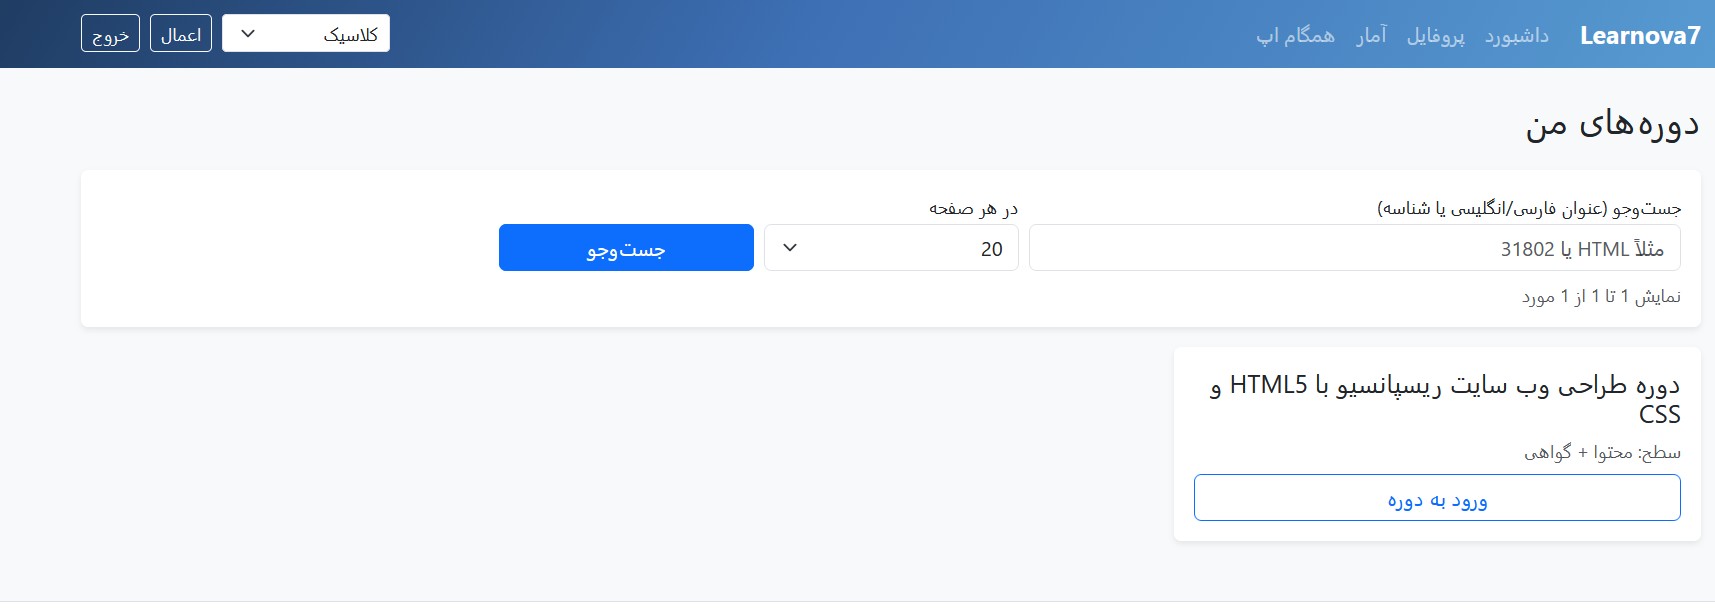
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
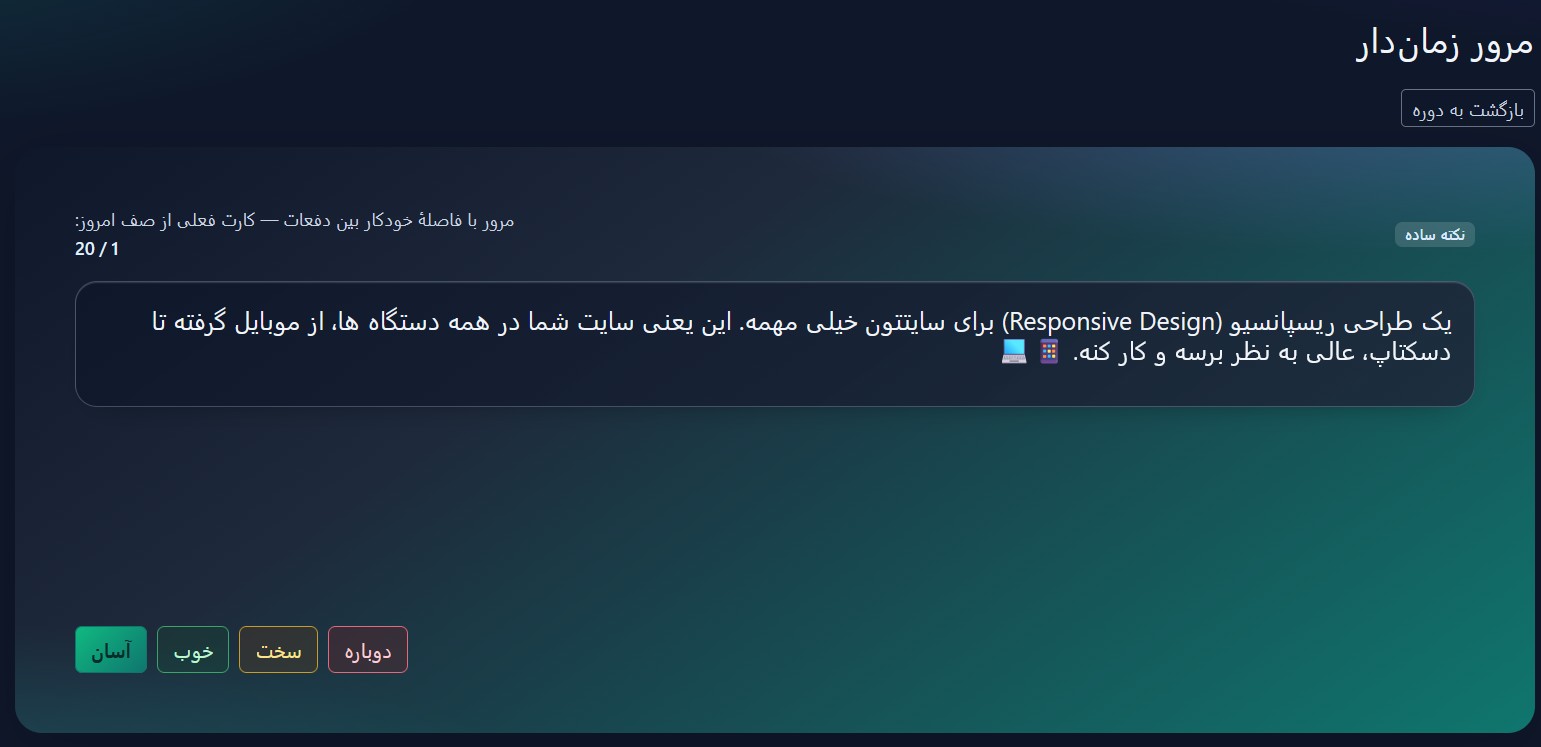
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
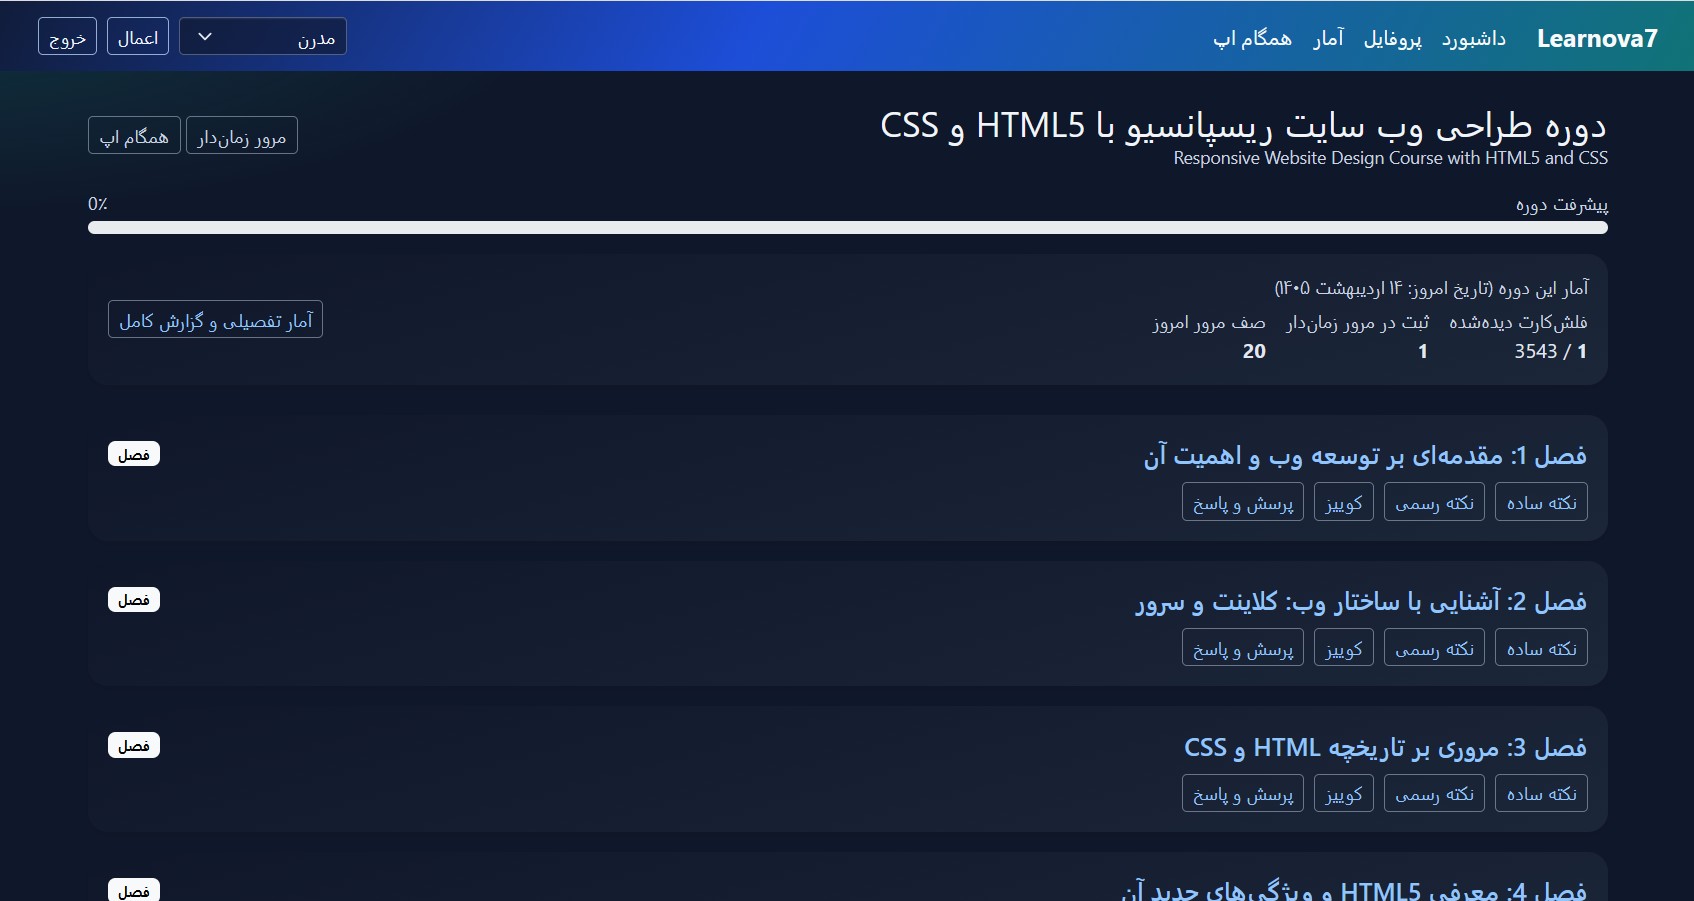
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
API Security
Authentication
Authorization
identity management
JWT
Network Security
OAuth
OpenID Connect
Programming
RBAC
Role-based access control
احراز هویت
برنامه نویسی
شبکه
مجوزدهی
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.