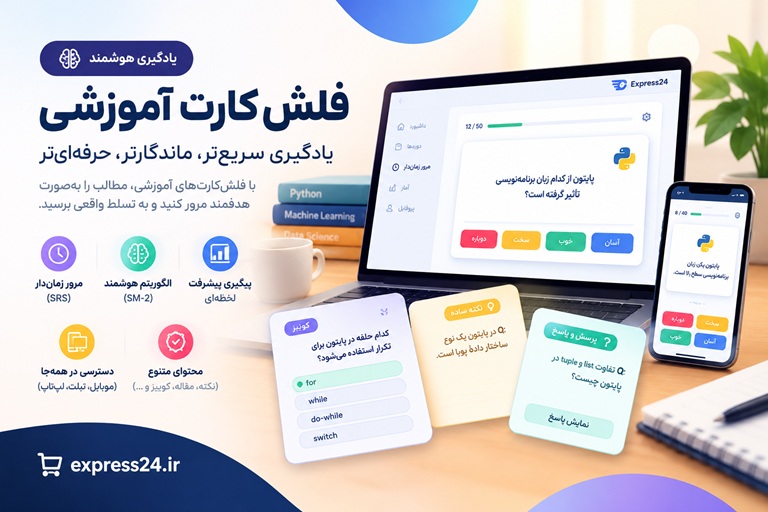
فلشکارتهای آموزشی معماری نرمافزار: Modeling threats for Zero Trust security
معماری نرمافزار: مدلسازی تهدید برای امنیت Zero Trust معماری نرمافزار: مدلسازی تهدید برای امنیت Zero Trust - مرزبانان امن در دنیای دیجیتال در دنیای پرشتاب امروز، امنیت دادهها و سیستمها اولویت اول...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره معماری نرمافزار: Modeling threats for Zero Trust security
موضوع کلی: برنامه نویسی
موضوع میانی: معماری نرمافزار
📋 سرفصلهای دوره
- 1. مقدمهای بر معماری نرمافزار
- 2. اهمیت معماری نرمافزار در چرخه حیات محصول
- 3. نقش معمار نرمافزار در امنیت
- 4. مفاهیم پایه امنیت سایبری: CIA Triad
- 5. مدل امنیتی سنتی مبتنی بر محیط (Perimeter Security)
- 6. محدودیتهای مدل امنیتی سنتی
- 7. معرفی فلسفه Zero Trust: "هرگز اعتماد نکن، همیشه تأیید کن"
- 8. تاریخچه و تکامل Zero Trust
- 9. سه اصل کلیدی معماری Zero Trust
- 10. مقدمهای بر مدلسازی تهدید (Threat Modeling)
- 11. چرا مدلسازی تهدید برای معماری مدرن حیاتی است؟
- 12. پیوند میان معماری نرمافزار، Zero Trust و مدلسازی تهدید
- 13. ستون اول Zero Trust: هویت (Identity)
- 14. هویت به عنوان مرز امنیتی جدید
- 15. احراز هویت (Authentication) در مقابل مجوزدهی (Authorization)
- 16. احراز هویت چند عاملی (MFA) و اهمیت آن
- 17. Single Sign-On (SSO) در معماری Zero Trust
- 18. مدیریت چرخه حیات هویت و دسترسی (IAM)
- 19. ستون دوم Zero Trust: دستگاههای پایانی (Endpoints)
- 20. ارزیابی وضعیت امنیتی و سلامت دستگاهها
- 21. مدیریت دستگاههای موبایل (MDM) و امنیت آنها
- 22. ستون سوم Zero Trust: برنامههای کاربردی (Applications)
- 23. امنسازی برنامهها و APIها
- 24. مفهوم Least Privilege Access
- 25. جداسازی و ایزولهسازی برنامهها
- 26. ستون چهارم Zero Trust: دادهها (Data)
- 27. طبقهبندی دادهها و حساسیت آنها
- 28. رمزنگاری دادهها در حال سکون (At Rest)
- 29. رمزنگاری دادهها در حال انتقال (In Transit)
- 30. جلوگیری از نشت دادهها (DLP)
- 31. ستون پنجم Zero Trust: زیرساخت (Infrastructure)
- 32. امنسازی زیرساختهای ابری و محلی
- 33. پیکربندی امن سرورها و سرویسها
- 34. مفهوم Infrastructure as Code (IaC) و امنیت آن
- 35. ستون ششم Zero Trust: شبکه (Network)
- 36. میکروسگمنتیشن (Micro-segmentation) شبکه
- 37. کنترل و نظارت بر ترافیک شرق-غرب (East-West Traffic)
- 38. نقش فایروالهای نسل جدید (NGFW)
- 39. اجزای کلیدی معماری Zero Trust: Policy Engine
- 40. اجزای کلیدی معماری Zero Trust: Policy Administrator
- 41. اجزای کلیدی معماری Zero Trust: Policy Enforcement Point
- 42. فرایند چهار مرحلهای مدلسازی تهدید
- 43. مرحله اول: شناسایی داراییها و مدلسازی سیستم
- 44. ایجاد نمودار جریان داده (Data Flow Diagram - DFD)
- 45. شناسایی مرزهای اعتماد (Trust Boundaries)
- 46. مرحله دوم: شناسایی تهدیدات
- 47. معرفی متدولوژی STRIDE
- 48. تهدید Spoofing (جعل هویت) و روشهای مقابله با آن
- 49. تهدید Tampering (دستکاری داده) و روشهای مقابله با آن
- 50. تهدید Repudiation (انکار) و روشهای مقابله با آن
- 51. تهدید Information Disclosure (افشای اطلاعات) و روشهای مقابله با آن
- 52. تهدید Denial of Service (انکار سرویس) و روشهای مقابله با آن
- 53. تهدید Elevation of Privilege (ارتقاء سطح دسترسی) و روشهای مقابله با آن
- 54. معرفی متدولوژی DREAD برای ارزیابی ریسک
- 55. معرفی متدولوژی PASTA
- 56. معرفی متدولوژی VAST
- 57. انتخاب متدولوژی مناسب برای پروژه
- 58. تغییر نگرش در مدلسازی تهدید: از "حفاظت از محیط" به "فرض نفوذ" (Assume Breach)
- 59. مدلسازی تهدیدات برای سیستمهای مدیریت هویت (IAM)
- 60. تحلیل تهدیدات علیه فرآیندهای احراز هویت و مجوزدهی
- 61. مدلسازی تهدیدات علیه Policy Engine
- 62. شناسایی بردارهای حمله به Policy Enforcement Point
- 63. کاربرد STRIDE در یک سناریوی Zero Trust
- 64. مدلسازی تهدید حرکت جانبی (Lateral Movement)
- 65. شناسایی و مقابله با تهدیدات Credential Stuffing و Password Spraying
- 66. مدلسازی تهدیدات مربوط به دستگاههای پایانی آلوده
- 67. تحلیل تهدیدات API و نقاط پایانی (Endpoints)
- 68. مدلسازی تهدیدات مربوط به زنجیره تأمین نرمافزار (Software Supply Chain)
- 69. ارزیابی تهدیدات در زیرساختهای ابری (Cloud)
- 70. مدلسازی تهدیدات برای معماری میکروسرویس
- 71. الگوهای معماری برای پیادهسازی Zero Trust
- 72. نقش Service Mesh (مانند Istio) در تحقق Zero Trust
- 73. پیادهسازی Mutual TLS (mTLS) برای ارتباطات سرویس-به-سرویس
- 74. الگوهای امنیتی برای API Gateway
- 75. پیادهسازی OAuth 2.0 و OpenID Connect برای مدیریت دسترسی
- 76. الگوهای جداسازی شبکه و میکروسگمنتیشن
- 77. معماری امنیت دادهها در مدل Zero Trust
- 78. امنسازی کانتینرها و ارکستریتورها (Kubernetes)
- 79. الگوهای امنیتی برای معماری بدون سرور (Serverless)
- 80. ادغام مدلسازی تهدید در چرخه حیات توسعه نرمافزار (SDLC)
- 81. مفهوم DevSecOps و نقش آن در معماری Zero Trust
- 82. ابزارهای خودکارسازی مدلسازی تهدید
- 83. معرفی ابزار Microsoft Threat Modeling Tool
- 84. معرفی ابزار OWASP Threat Dragon
- 85. امنسازی پایپلاین CI/CD در یک محیط Zero Trust
- 86. اسکن امنیتی ایستا (SAST) و پویا (DAST)
- 87. تحلیل اجزای نرمافزار (SCA) برای شناسایی آسیبپذیریها
- 88. لاگبرداری و مانیتورینگ متمرکز برای تشخیص تهدیدات
- 89. نقش SIEM و SOAR در پاسخ به رخدادها
- 90. پیادهسازی Zero Trust برای سیستمهای قدیمی (Legacy Systems)
- 91. چالشهای فرهنگی و سازمانی در پذیرش Zero Trust
- 92. مطالعه موردی: پیادهسازی Google BeyondCorp
- 93. مطالعه موردی: مدلسازی تهدید برای یک اپلیکیشن مالی
- 94. مطالعه موردی: امنسازی یک پلتفرم IoT با رویکرد Zero Trust
- 95. سنجش بلوغ و اثربخشی معماری Zero Trust
- 96. آینده Zero Trust و روندهای نوظهور
- 97. نقش هوش مصنوعی و یادگیری ماشین در امنیت Zero Trust
- 98. جمعبندی نهایی و نقشه راه برای شروع
- 99. **چارچوبهای Zero Trust: بررسی استانداردهای NIST، CSA و پیادهسازیهای عملیاتی**
- 100. **ابزارها و تکنیکهای مدلسازی تهدید در معماری Zero Trust: STRIDE، PASTA و تمرینهای عملی**
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
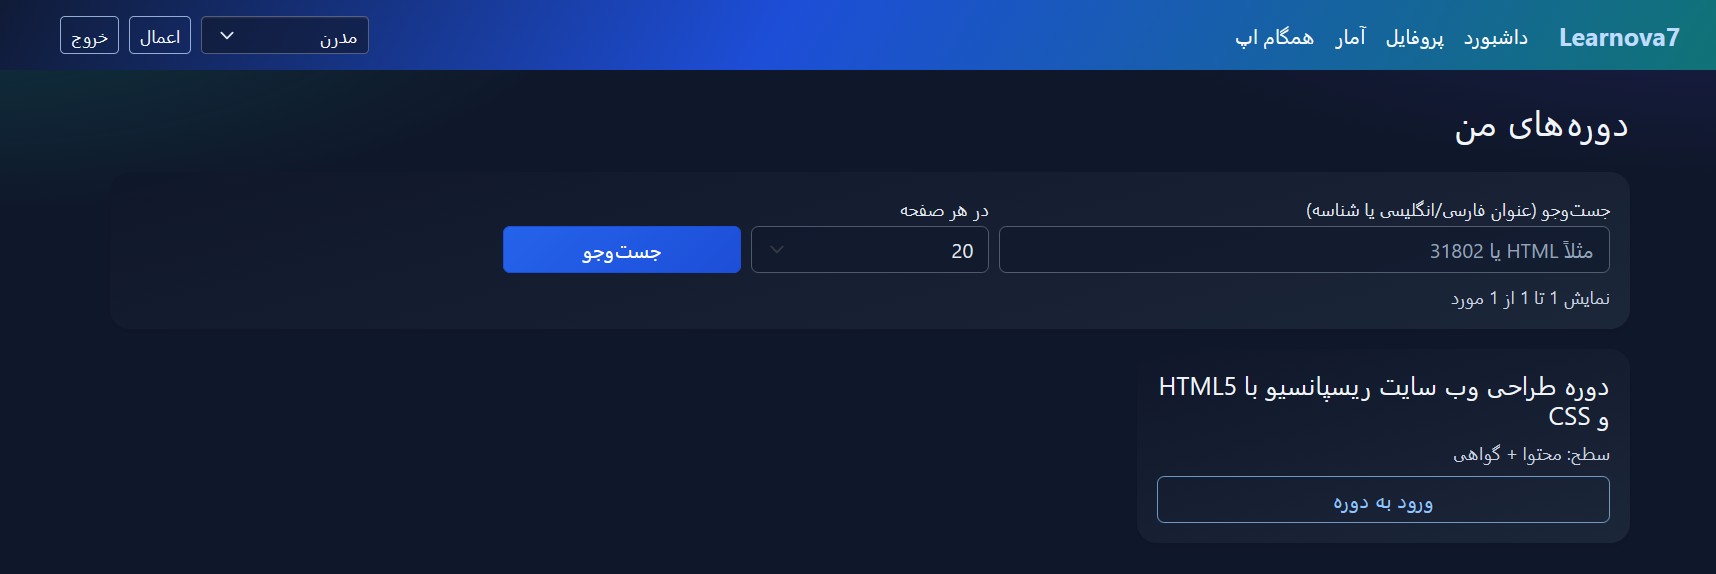
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
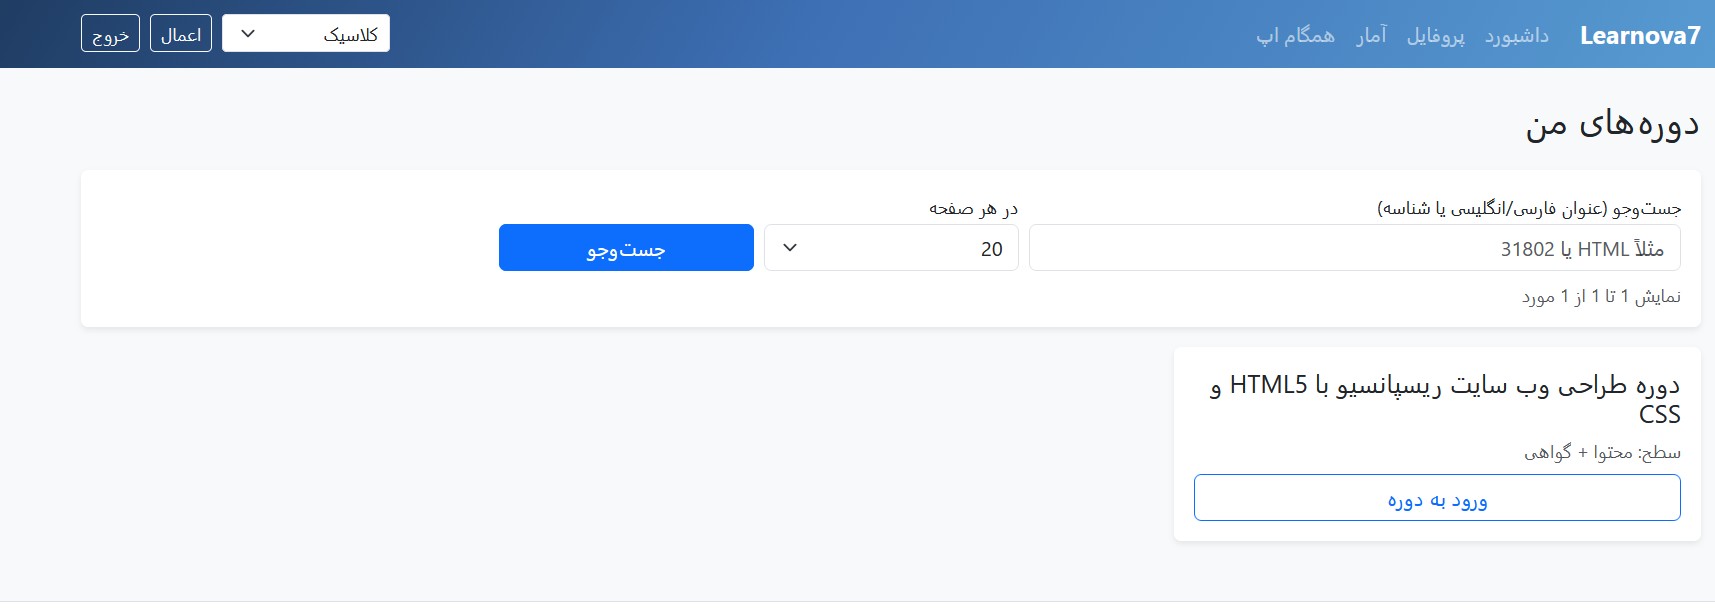
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
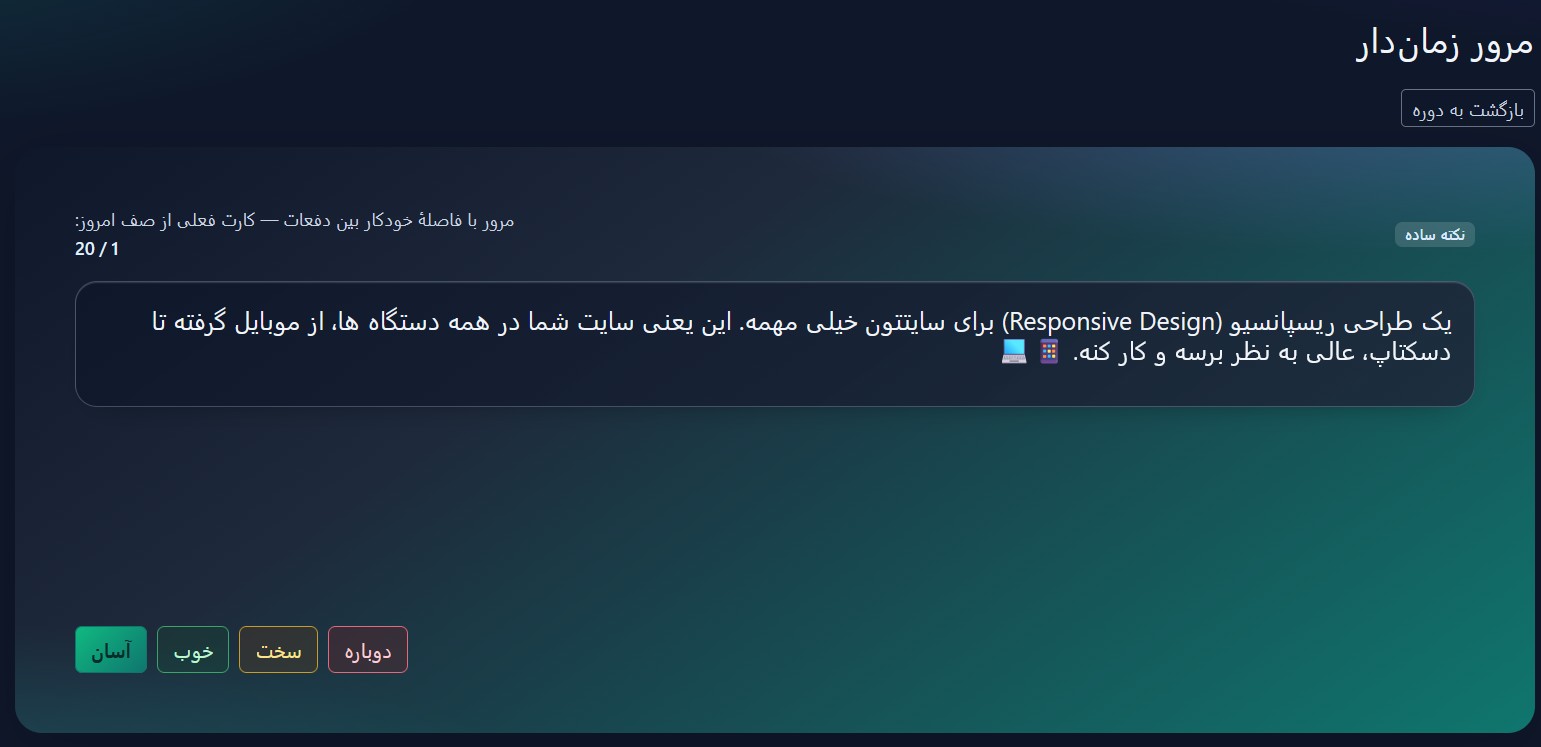
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
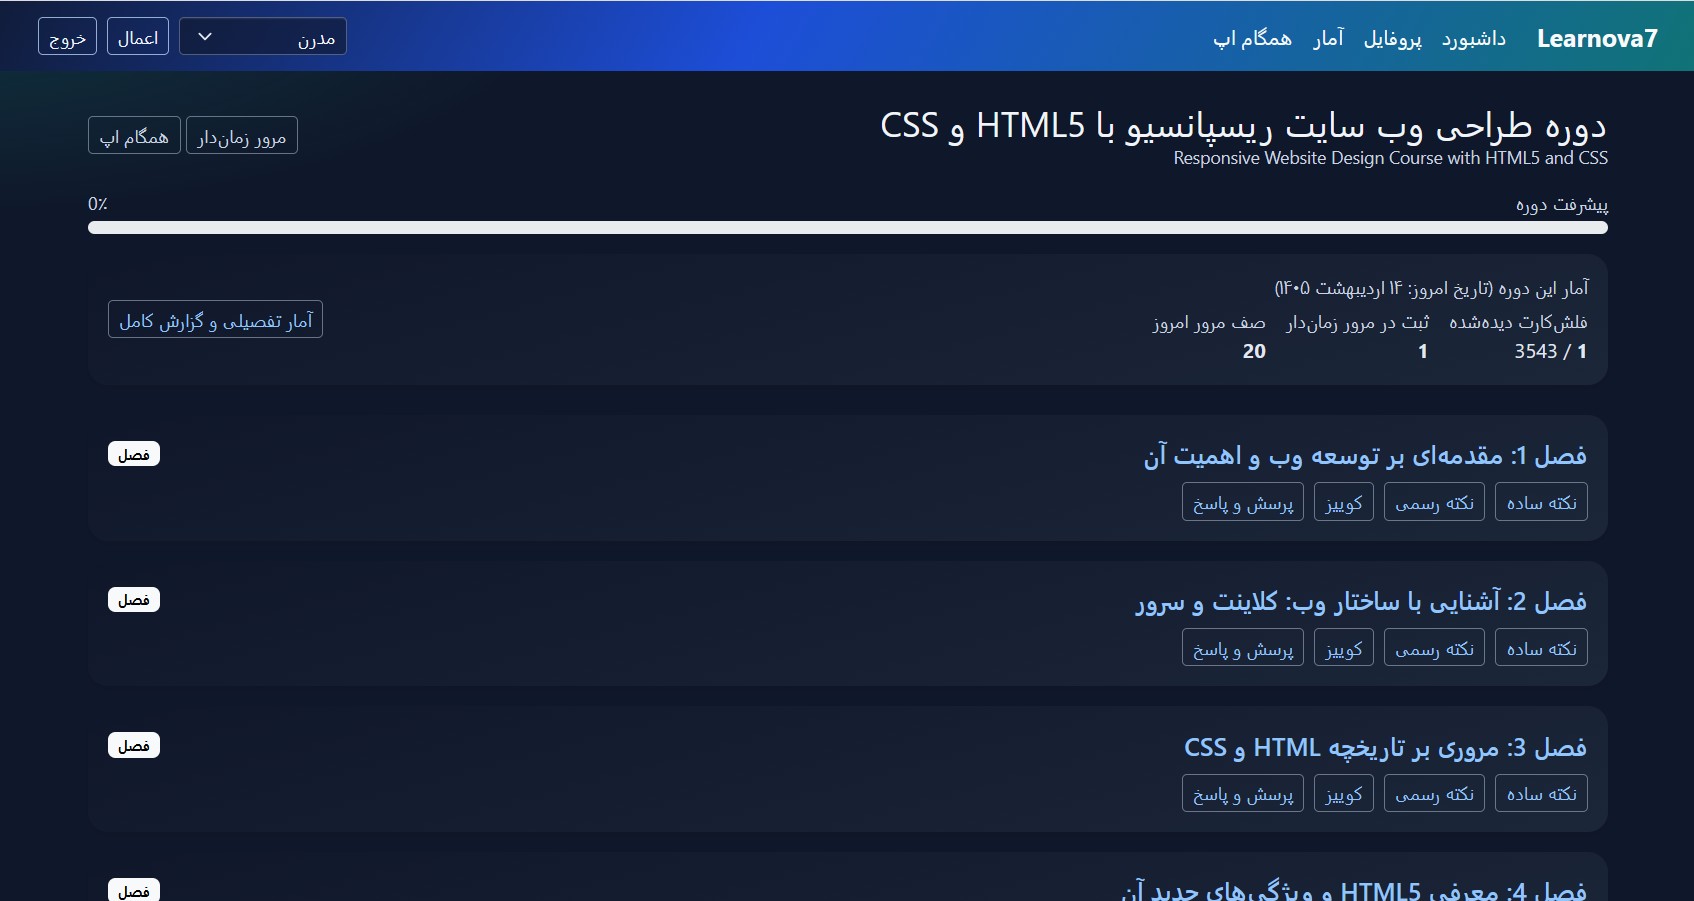
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
"معماری امنیتی"
Cybersecurity
Modeling Threats
Programming
security architecture
software architecture
Software Threats
Zero Trust
Zero Trust Security
امنیت سایبری
امنیت صفر
برنامه نویسی
تهدیدات امنیتی
تهدیدات نرمافزاری
معماری نرمافزار
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.