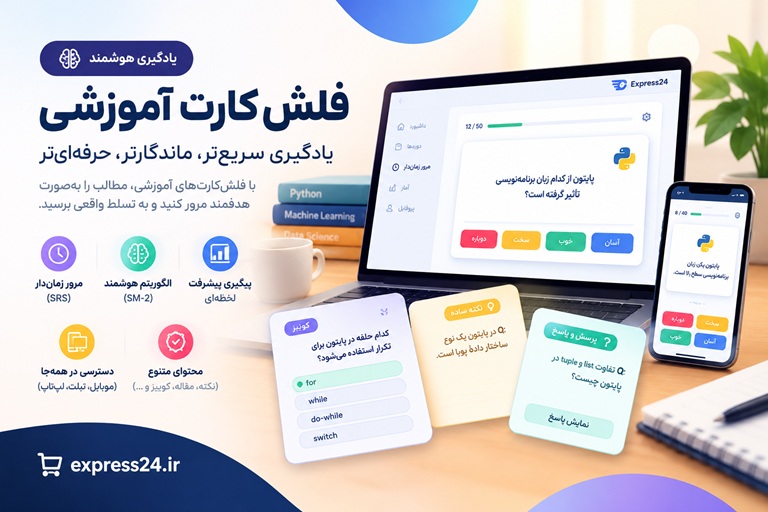
فلشکارتهای آموزشی معماری نرمافزار: Securing Microservices Architecture
دوره معماری نرمافزار: Securing Microservices Architecture دوره جامع معماری نرمافزار: متخصص امنیت در معماری میکروسرویس شوید معرفی دوره: از معماری آسیبپذیر تا قلعهای نفوذناپذیر آیا سیستمهای میکروسر...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره معماری نرمافزار: Securing Microservices Architecture
موضوع کلی: برنامه نویسی
موضوع میانی: معماری نرمافزار
📋 سرفصلهای دوره
- 1. مقدمه: چرا امنیت در معماری میکروسرویسها حیاتی است؟
- 2. مروری بر اصول و الگوهای معماری نرمافزار
- 3. مقدمهای جامع بر معماری میکروسرویسها
- 4. مزایا و چالشهای پیادهسازی میکروسرویسها
- 5. مبانی امنیت سایبری: مفاهیم، اصول و تهدیدات
- 6. اصول طراحی امن (Secure Design Principles)
- 7. نقش دفاع در عمق (Defense-in-Depth) در میکروسرویسها
- 8. مدلسازی تهدید (Threat Modeling) برای میکروسرویسها
- 9. متدولوژیهای مدلسازی تهدید (STRIDE, DREAD, PASTA)
- 10. شناسایی سطح حمله (Attack Surface Analysis)
- 11. طراحی دامنهها و مرزهای سرویس مستقل
- 12. الگوهای ارتباطی امن بین سرویسها (Service-to-Service Communication)
- 13. معرفی API Gateway و نقش آن در امنیت
- 14. کشف سرویس (Service Discovery) و ملاحظات امنیتی آن
- 15. مدیریت پیکربندی مرکزی (Centralized Configuration) امن
- 16. معرفی احراز هویت (Authentication) در میکروسرویسها
- 17. توکنهای وب JSON (JWT): ساختار و کاربردها
- 18. پیادهسازی و اعتبارسنجی JWT در میکروسرویسها
- 19. Refresh Tokens و مدیریت نشستهای امن
- 20. معرفی OAuth 2.0: مفاهیم اصلی و انواع Flow
- 21. پیادهسازی OAuth 2.0 برای سرویسهای داخلی و خارجی
- 22. OpenID Connect (OIDC) و احراز هویت یکپارچه (SSO)
- 23. پیادهسازی OIDC برای تجربه کاربری امن
- 24. مدیریت هویت و دسترسی (IAM) در مقیاس میکروسرویس
- 25. استفاده از Identity Providers (IdP) مانند Okta, Auth0
- 26. احراز هویت دو مرحلهای (MFA) و پیادهسازی آن
- 27. حفاظت در برابر حملات احراز هویت (Brute-Force, Credential Stuffing)
- 28. مقدمهای بر کنترل دسترسی (Authorization)
- 29. کنترل دسترسی مبتنی بر نقش (RBAC)
- 30. پیادهسازی RBAC در معماری میکروسرویسها
- 31. کنترل دسترسی مبتنی بر ویژگی (ABAC)
- 32. استفاده از Open Policy Agent (OPA) برای ABAC
- 33. کنترل دسترسی مبتنی بر سیاست (Policy-Based Access Control)
- 34. مدیریت دقیق سطح دسترسی (Permissions Management)
- 35. تفکیک وظایف (Separation of Duties) در معماری
- 36. احراز هویت و دسترسی سرویس به سرویس (Service-to-Service Auth/Authz)
- 37. اصول حداقل امتیاز (Principle of Least Privilege)
- 38. مدیریت API Keys و Secretهای سرویس
- 39. امنیت دادهها در میکروسرویسها: چالشها و راهکارها
- 40. رمزنگاری دادهها در حال انتقال (Data in Transit Encryption)
- 41. پروتکل TLS/SSL و استفاده صحیح از آن
- 42. Mutual TLS (mTLS) برای ارتباطات امن سرویس به سرویس
- 43. مدیریت گواهینامهها (Certificate Management)
- 44. رمزنگاری دادهها در حالت استراحت (Data at Rest Encryption)
- 45. ابزارهای مدیریت کلید (Key Management Systems - KMS)
- 46. HashiCorp Vault برای مدیریت Secretها و کلیدها
- 47. ذخیرهسازی امن اطلاعات حساس (Secrets Management)
- 48. جداسازی دادهها و پایگاههای داده (Data Segmentation)
- 49. امنیت پایگاه دادههای رابطهای در میکروسرویسها
- 50. امنیت پایگاه دادههای NoSQL در میکروسرویسها
- 51. حفاظت از دادههای شخصی (PII Protection)
- 52. ماسکگذاری و پاکسازی دادهها (Data Masking & Sanitization)
- 53. امنیت شبکه و میکروسرویسها
- 54. جداسازی شبکه (Network Segmentation) و Zoneها
- 55. فایروالها و فایروالهای برنامه وب (WAF)
- 56. نقش سرویس مش (Service Mesh) در امنیت شبکه
- 57. Istio Security Features: AuthN/AuthZ, mTLS Enforcement
- 58. Linkerd Security: Policy Enforcement و mTLS
- 59. حفاظت در برابر حملات انکار سرویس توزیع شده (DDoS Protection)
- 60. محدودسازی نرخ (Rate Limiting) برای محافظت از API
- 61. امنیت کانتینرها (Container Security)
- 62. Docker Security Best Practices: Imageها و Runtime
- 63. امنیت پلتفرم ارکستراسیون کانتینر Kubernetes
- 64. کنترل دسترسی مبتنی بر نقش در Kubernetes (K8s RBAC)
- 65. Network Policies در Kubernetes برای جداسازی ترافیک
- 66. اسکن ایمیجهای کانتینر برای آسیبپذیریها (Image Scanning)
- 67. مدیریت وصلههای امنیتی (Patch Management) در کانتینرها
- 68. امنیت Runtime کانتینرها
- 69. امنیت APIهای RESTful در میکروسرویسها
- 70. امنیت APIهای GraphQL در میکروسرویسها
- 71. معرفی DevSecOps و پیادهسازی آن در معماری میکروسرویس
- 72. Shift-Left Security: امنیت از ابتدای چرخه توسعه
- 73. ابزارهای تحلیل کد استاتیک (SAST)
- 74. ابزارهای تحلیل کد پویا (DAST)
- 75. ابزارهای تحلیل ترکیب نرمافزار (SCA)
- 76. تست نفوذ (Penetration Testing) برای میکروسرویسها
- 77. مدیریت آسیبپذیریها (Vulnerability Management Lifecycle)
- 78. اتوماسیون امنیت در خطوط لوله CI/CD
- 79. استفاده از Security Gates و Quality Gates
- 80. بازبینی کد امنیتی (Secure Code Review)
- 81. آموزش امنیت برای توسعهدهندگان میکروسرویس
- 82. لاگینگ امنیتی متمرکز (Centralized Security Logging)
- 83. مانیتورینگ امنیتی میکروسرویسها
- 84. سیستمهای SIEM و تحلیل رویدادهای امنیتی
- 85. تشخیص ناهنجاری (Anomaly Detection) و هشداردهی
- 86. پاسخ به حوادث امنیتی (Incident Response)
- 87. طرحریزی پاسخ به حوادث (Incident Response Playbooks)
- 88. تحلیل شواهد دیجیتال (Digital Forensics) در محیط میکروسرویس
- 89. بازیابی از بلایا (Disaster Recovery) و تداوم کسبوکار
- 90. امنیت Zero Trust (اعتماد صفر) در میکروسرویسها
- 91. پیادهسازی اصول Zero Trust
- 92. رعایت الزامات نظارتی و قانونی (GDPR, HIPAA, PCI DSS)
- 93. ممیزی امنیتی (Security Auditing) و گزارشدهی
- 94. مدیریت ریسک امنیتی (Security Risk Management)
- 95. امنیت در معماری Serverless (FaaS Security)
- 96. امنیت معماری رویداد محور (Event-Driven Security)
- 97. حفاظت در برابر حملات Supply Chain در میکروسرویسها
- 98. استفاده از هوش مصنوعی و یادگیری ماشین در امنیت میکروسرویسها
- 99. روندهای آینده و تهدیدات نوظهور
- 100. جمعبندی: استراتژی جامع امنیت میکروسرویسها
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
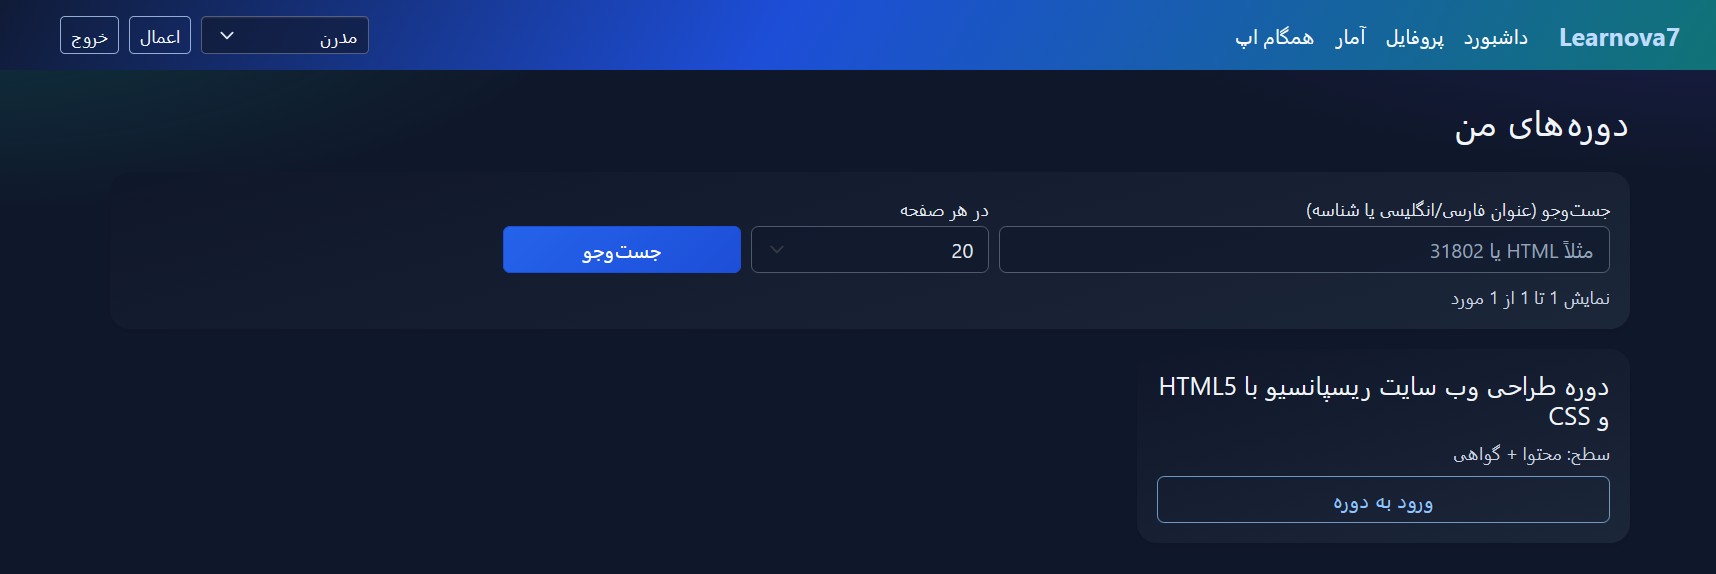
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
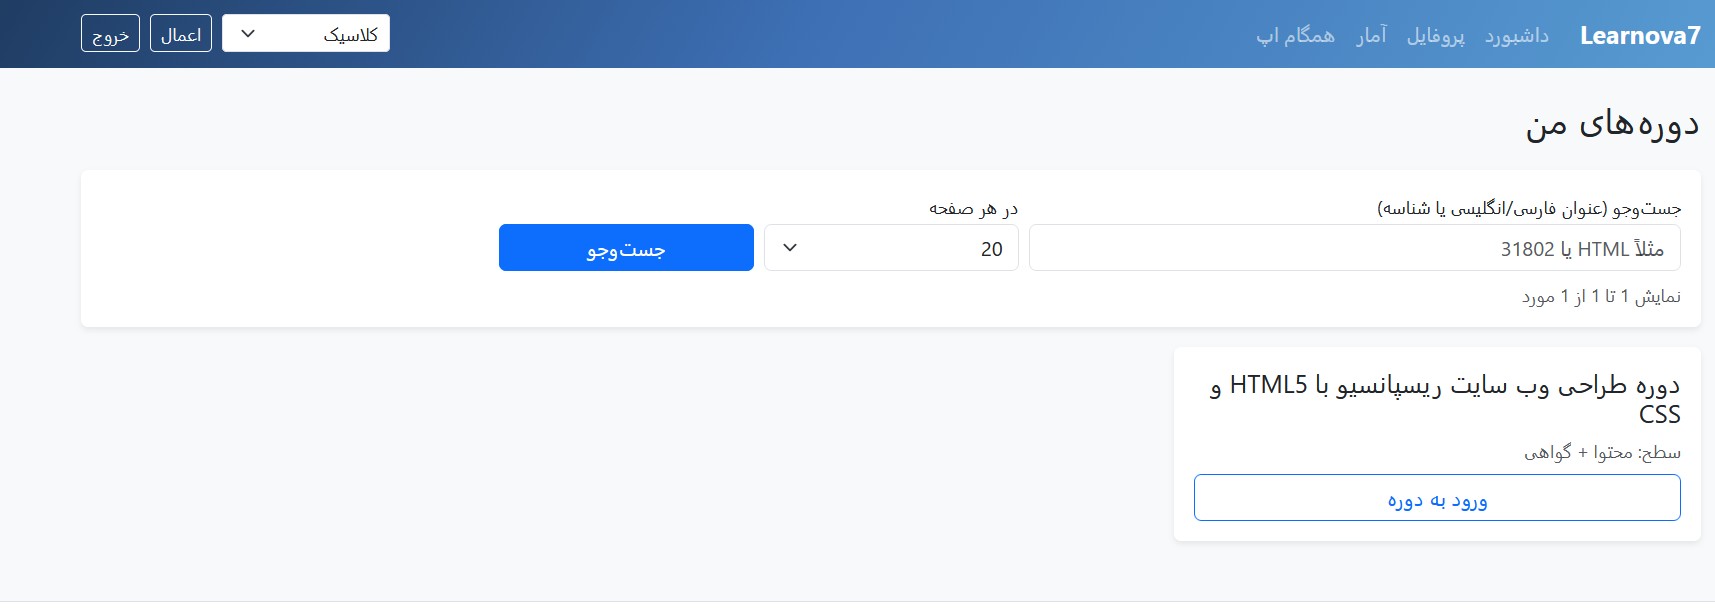
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
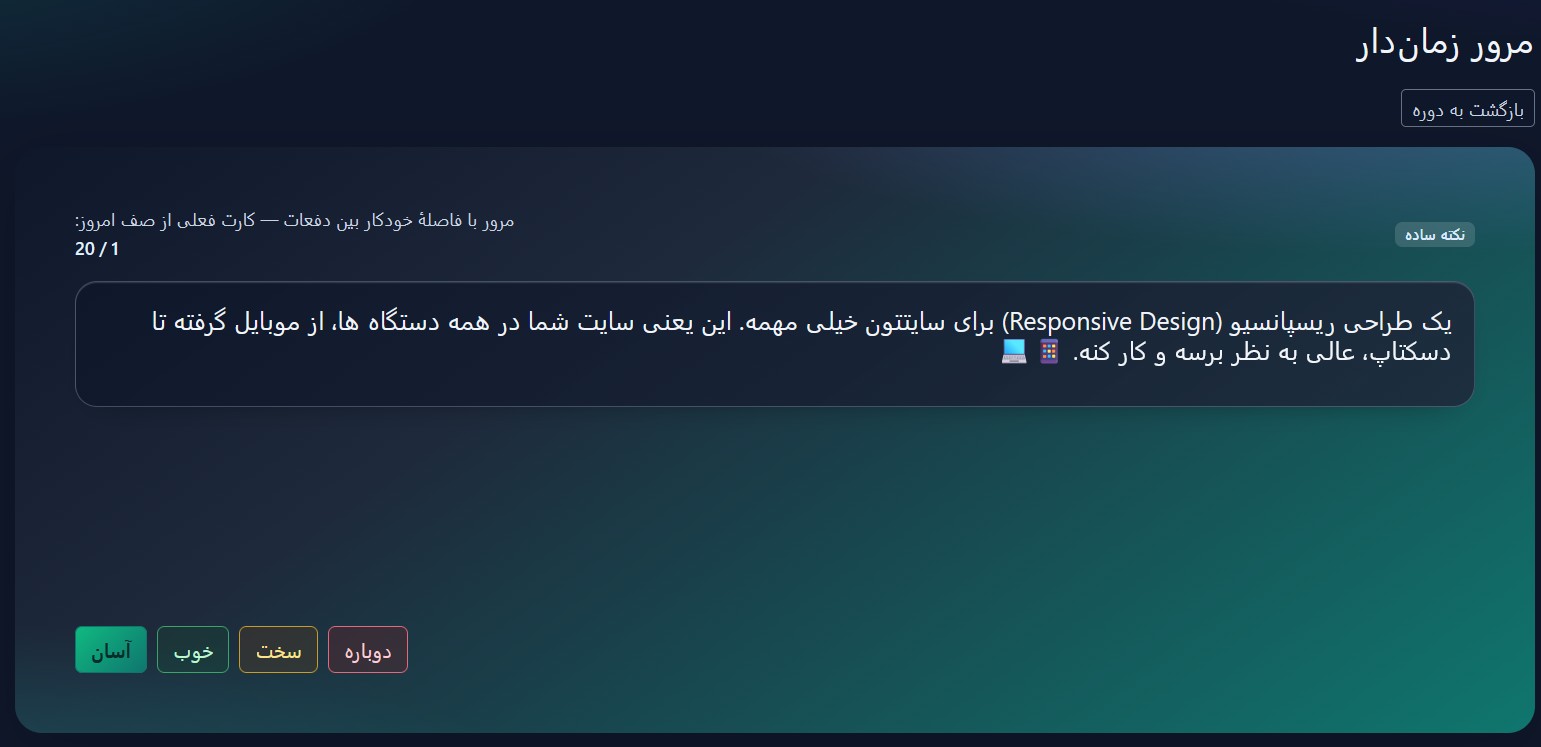
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
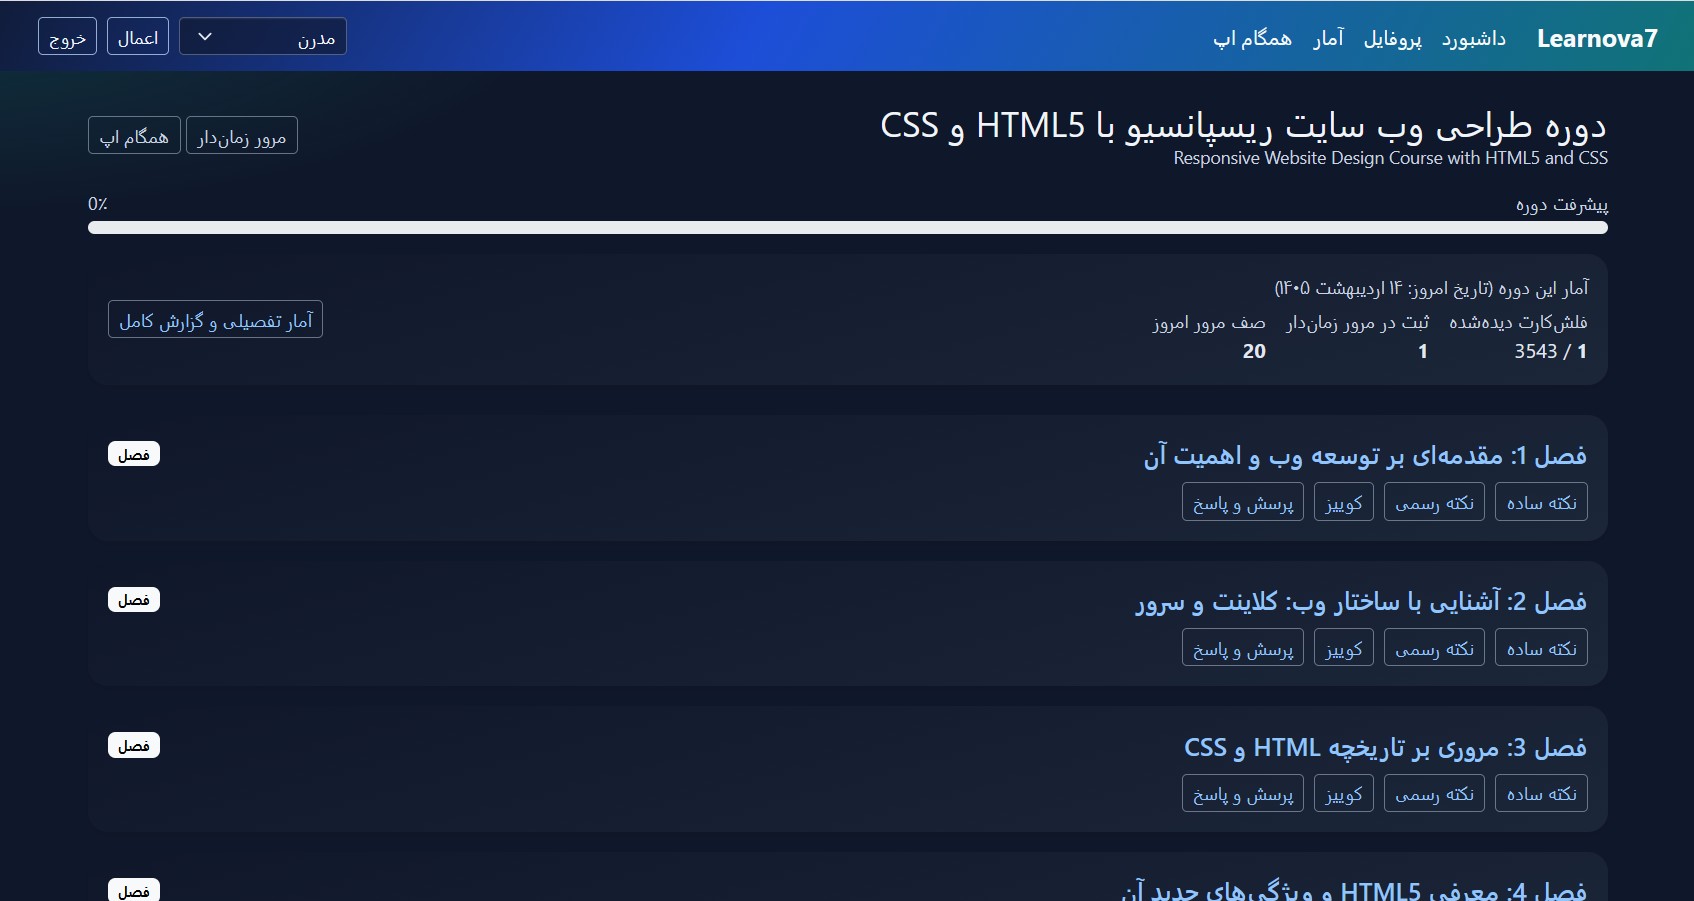
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
architecture patterns
Microservices
microservices security
Securing Microservices
software architecture
آموزش معماری نرمافزار
امنیت میکرو سرویس
امنیت نرمافزار
برنامه نویسی
برنامه نویسی پیشرفته
طراحی نرمافزار
معماری سرویسگرا
معماری نرمافزار
میکرو سرویس
نرمافزار
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.