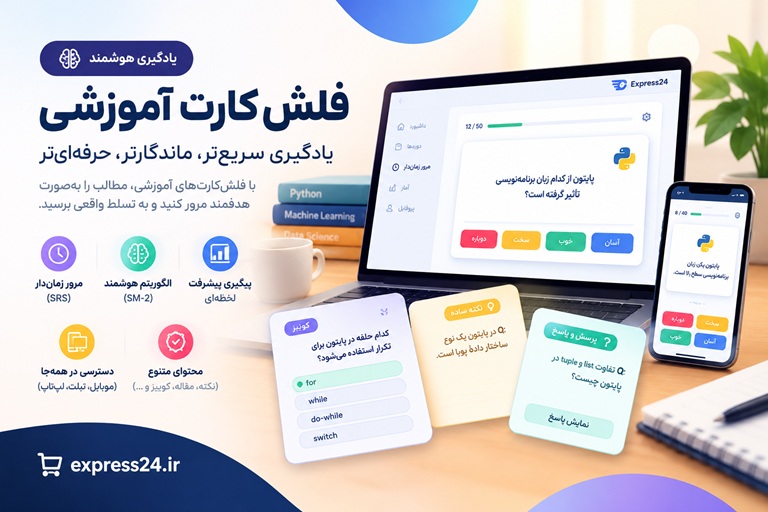
فلشکارتهای آموزشی معماری نرمافزار: طراحی سیستمهای کنترل دسترسی
معماری نرمافزار: طراحی سیستمهای کنترل دسترسی - ساخت سیستمهای امن و مقیاسپذیر معماری نرمافزار: طراحی سیستمهای کنترل دسترسی - دروازهای به پروژههای امن و پایدار! آیا میخواهید سیستمهایی بسازید ک...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره معماری نرمافزار: طراحی سیستمهای کنترل دسترسی
موضوع کلی: برنامه نویسی
موضوع میانی: معماری نرمافزار
📋 سرفصلهای دوره
- 1. مقدمهای بر معماری کنترل دسترسی
- 2. اهمیت کنترل دسترسی در امنیت نرمافزار
- 3. مفاهیم بنیادی: هویت، احراز هویت و مجوزدهی
- 4. اصطلاحات کلیدی: Principal, Subject, Object, Action, Permission
- 5. تاریخچه و سیر تکاملی مدلهای کنترل دسترسی
- 6. نقش کنترل دسترسی در معماریهای مدرن (میکروسرویس و مونولیت)
- 7. چالشها و اشتباهات رایج در طراحی سیستمهای کنترل دسترسی
- 8. ارتباط کنترل دسترسی با انطباقپذیری (Compliance) و حریم خصوصی
- 9. اصول چهارگانه دسترسی: Authentication, Authorization, Accounting, Auditing (AAAA)
- 10. تحلیل نیازمندیهای یک سیستم کنترل دسترسی ایدهآل
- 11. مدل کنترل دسترسی اختیاری (Discretionary Access Control - DAC)
- 12. پیادهسازی و موارد استفاده DAC
- 13. مدل کنترل دسترسی اجباری (Mandatory Access Control - MAC)
- 14. پیادهسازی و موارد استفاده MAC
- 15. معرفی کنترل دسترسی مبتنی بر نقش (Role-Based Access Control - RBAC)
- 16. اجزای اصلی RBAC: کاربران، نقشها و مجوزها
- 17. طراحی سلسله مراتب نقشها (Role Hierarchies) در RBAC
- 18. محدودیتهای تفکیک وظایف (Separation of Duty - SoD) در RBAC
- 19. معرفی کنترل دسترسی مبتنی بر ویژگی (Attribute-Based Access Control - ABAC)
- 20. معماری ABAC: ویژگیهای کاربر، منبع، محیط و عمل
- 21. نوشتن سیاستها (Policies) در ABAC
- 22. مقایسه جامع RBAC و ABAC: کدام یک را انتخاب کنیم؟
- 23. کنترل دسترسی مبتنی بر رابطه (Relationship-Based Access Control - ReBAC)
- 24. مدلسازی روابط و مجوزها در ReBAC
- 25. مدلهای ترکیبی (Hybrid Models) و کاربردهای آن
- 26. مبانی احراز هویت: چیزی که میدانید، دارید یا هستید
- 27. احراز هویت مبتنی بر رمز عبور: بهترین شیوهها (Hashing, Salting, Pepper)
- 28. احراز هویت چندعاملی (Multi-Factor Authentication - MFA)
- 29. پیادهسازی MFA با TOTP و روشهای دیگر
- 30. احراز هویت بیومتریک: مزایا و چالشها
- 31. احراز هویت مبتنی بر توکن: معرفی JSON Web Tokens (JWT)
- 32. ساختار، امضا و اعتبارسنجی JWT
- 33. مدیریت چرخه عمر توکنها: Refresh Tokens
- 34. آشنایی با پروتکل OAuth 2.0
- 35. جریانهای اصلی OAuth 2.0 (Authorization Code, Implicit, Client Credentials)
- 36. معرفی OpenID Connect (OIDC) برای مدیریت هویت
- 37. معماری ورود یکپارچه (Single Sign-On - SSO)
- 38. پیادهسازی SSO با SAML
- 39. فدراسیون هویت (Federated Identity)
- 40. احراز هویت بدون رمز عبور (Passwordless Authentication)
- 41. معماری مبتنی بر سیاست: جداسازی منطق مجوزدهی از برنامه
- 42. الگوی Policy Decision Point (PDP) و Policy Enforcement Point (PEP)
- 43. الگوی Policy Administration Point (PAP) و Policy Information Point (PIP)
- 44. طراحی شمای پایگاه داده برای پیادهسازی RBAC
- 45. پیادهسازی ABAC با موتورهای سیاستگذاری مانند Open Policy Agent (OPA)
- 46. زبان Rego برای تعریف سیاستها در OPA
- 47. معماری متمرکز در مقابل غیرمتمرکز برای مجوزدهی
- 48. کنترل دسترسی در معماری میکروسرویس: چالشها و راهکارها
- 49. الگوی API Gateway برای اعمال سیاستهای دسترسی
- 50. الگوی Sidecar برای مجوزدهی در میکروسرویسها
- 51. بهروزرسانی آنی مجوزها با معماری رویدادمحور
- 52. طراحی وراثت مجوزها (Permission Inheritance)
- 53. تفویض اختیار پویا (Dynamic Delegation)
- 54. مجوزدهی دانهریز (Fine-Grained) در مقابل دانهدرشت (Coarse-Grained)
- 55. مجوزدهی آگاه از زمینه (Context-Aware Authorization)
- 56. امنیت در سطح دادهها: Row-Level و Column-Level Security
- 57. مدیریت مجوزهای پویا و سفارشی
- 58. استراتژیهای Caching برای بهینهسازی عملکرد مجوزدهی
- 59. کنترل دسترسی برای APIها: Scopes و Claims
- 60. طراحی کنترل دسترسی برای سیستمهای ناهمگام (Asynchronous)
- 61. کنترل دسترسی برای صفهای پیام و جریانهای رویداد
- 62. مدیریت امن نقشهای مدیریتی و Superuser
- 63. کنترل دسترسی زمانی (Temporal Access Control)
- 64. الگوی دسترسی بهموقع (Just-In-Time - JIT Access)
- 65. مدیریت دسترسی ممتاز (Privileged Access Management - PAM)
- 66. طراحی کنترل دسترسی برای معماری چندمستأجری (Multi-Tenancy)
- 67. ملاحظات عملکردی و مقیاسپذیری سیستمهای کنترل دسترسی
- 68. چالشهای سازگاری (Consistency) در سیستمهای توزیعشده
- 69. معماری اعتماد صفر (Zero Trust Architecture)
- 70. پیادهسازی اصول Zero Trust در کنترل دسترسی
- 71. مدیریت چرخه عمر هویت (Identity Lifecycle Management)
- 72. اتصال به ارائهدهندگان هویت (Identity Providers - IdP)
- 73. یکپارچهسازی با Azure Active Directory
- 74. یکپارچهسازی با Okta و Auth0
- 75. استاندارد SCIM برای تأمین خودکار کاربران (User Provisioning)
- 76. ثبت وقایع (Logging) و حسابرسی (Auditing) در کنترل دسترسی
- 77. طراحی لاگهای امنیتی برای ردیابی دسترسیها
- 78. انطباق با مقررات GDPR و نیازمندیهای آن
- 79. انطباق با استانداردهای HIPAA و SOC 2
- 80. تحلیل رفتار کاربر و موجودیت (User and Entity Behavior Analytics - UEBA)
- 81. مفهوم سیاست به عنوان کد (Policy as Code - PaC)
- 82. ابزارها و فریمورکهای متنباز برای کنترل دسترسی (Casbin, Keto)
- 83. استفاده از پایگاه دادههای گرافی برای مدلسازی ReBAC
- 84. اعتبارسنجی رسمی (Formal Verification) سیاستهای کنترل دسترسی
- 85. روندهای آینده در حوزه کنترل دسترسی و هویت دیجیتال
- 86. آسیبپذیریهای رایج کنترل دسترسی (OWASP: Broken Access Control)
- 87. شناسایی و مقابله با حملات ارجاع مستقیم ناامن به اشیاء (IDOR)
- 88. جلوگیری از حملات ارتقاء سطح دسترسی (Privilege Escalation)
- 89. استراتژیهای تست برای سیستمهای کنترل دسترسی
- 90. تست واحد و تست یکپارچهسازی برای منطق مجوزدهی
- 91. تست نفوذ (Penetration Testing) با تمرکز بر کنترل دسترسی
- 92. مدیریت چرخه عمر نقشها و مجوزها در سازمان
- 93. فرآیندهای تأمین و لغو تأمین دسترسی کاربران (Provisioning/De-provisioning)
- 94. بازبینی دورهای دسترسیها (Access Reviews and Certification)
- 95. مدیریت و حل تداخل در سیاستها (Policy Conflict Resolution)
- 96. برنامهریزی واکنش به حوادث (Incident Response) برای نقض دسترسی
- 97. مطالعه موردی ۱: طراحی کنترل دسترسی برای یک اپلیکیشن SaaS
- 98. مطالعه موردی ۲: معماری کنترل دسترسی در یک پلتفرم تجارت الکترونیک
- 99. مطالعه موردی ۳: کنترل دسترسی در یک سیستم IoT
- 100. پروژه نهایی: طراحی و مستندسازی یک سیستم کنترل دسترسی کامل
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
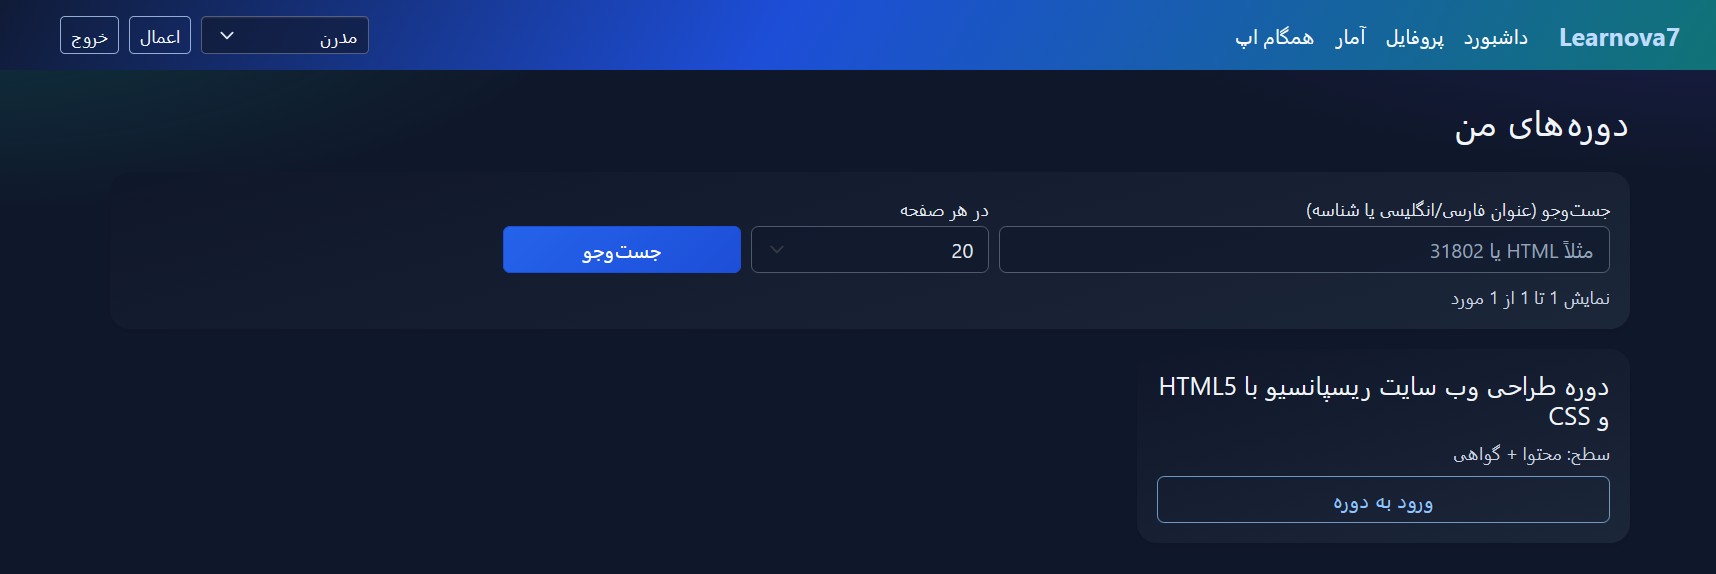
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
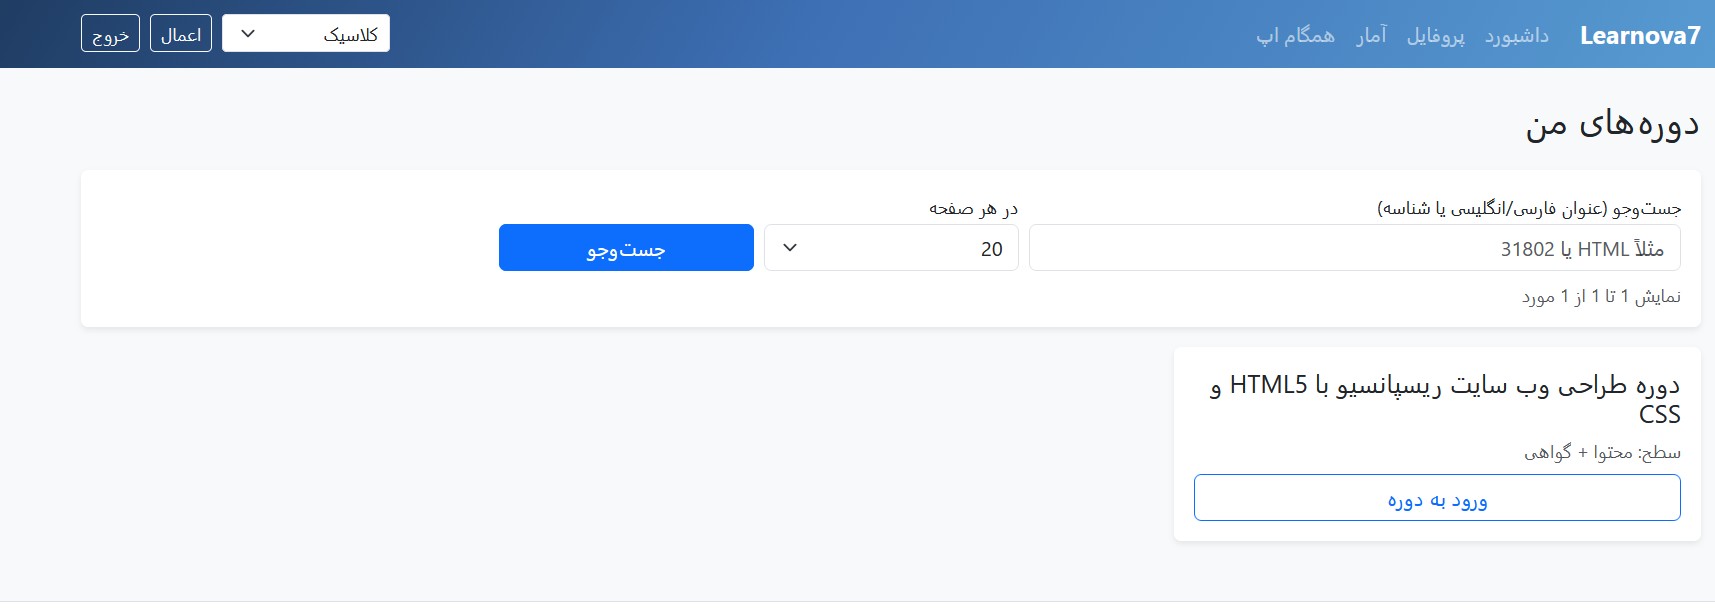
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
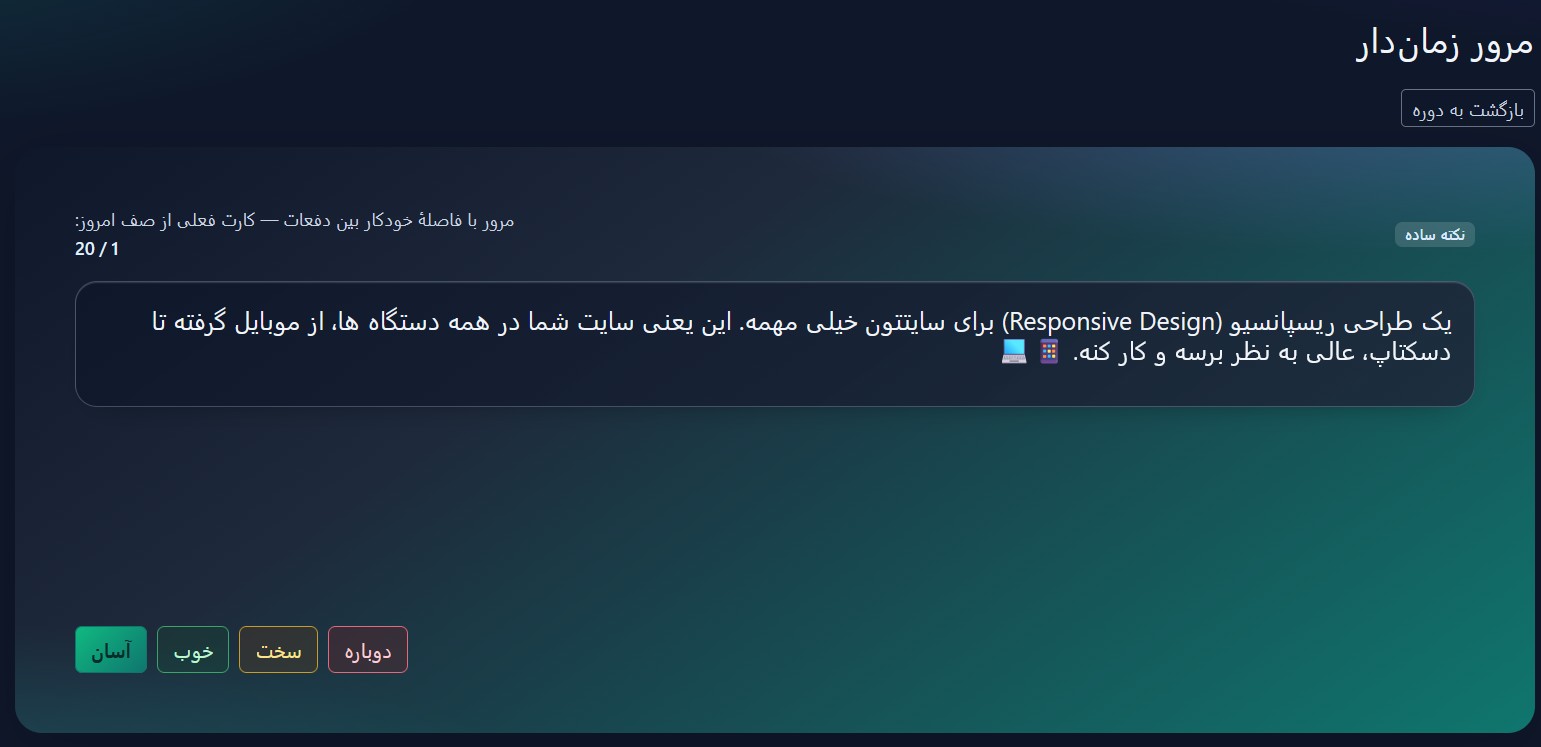
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
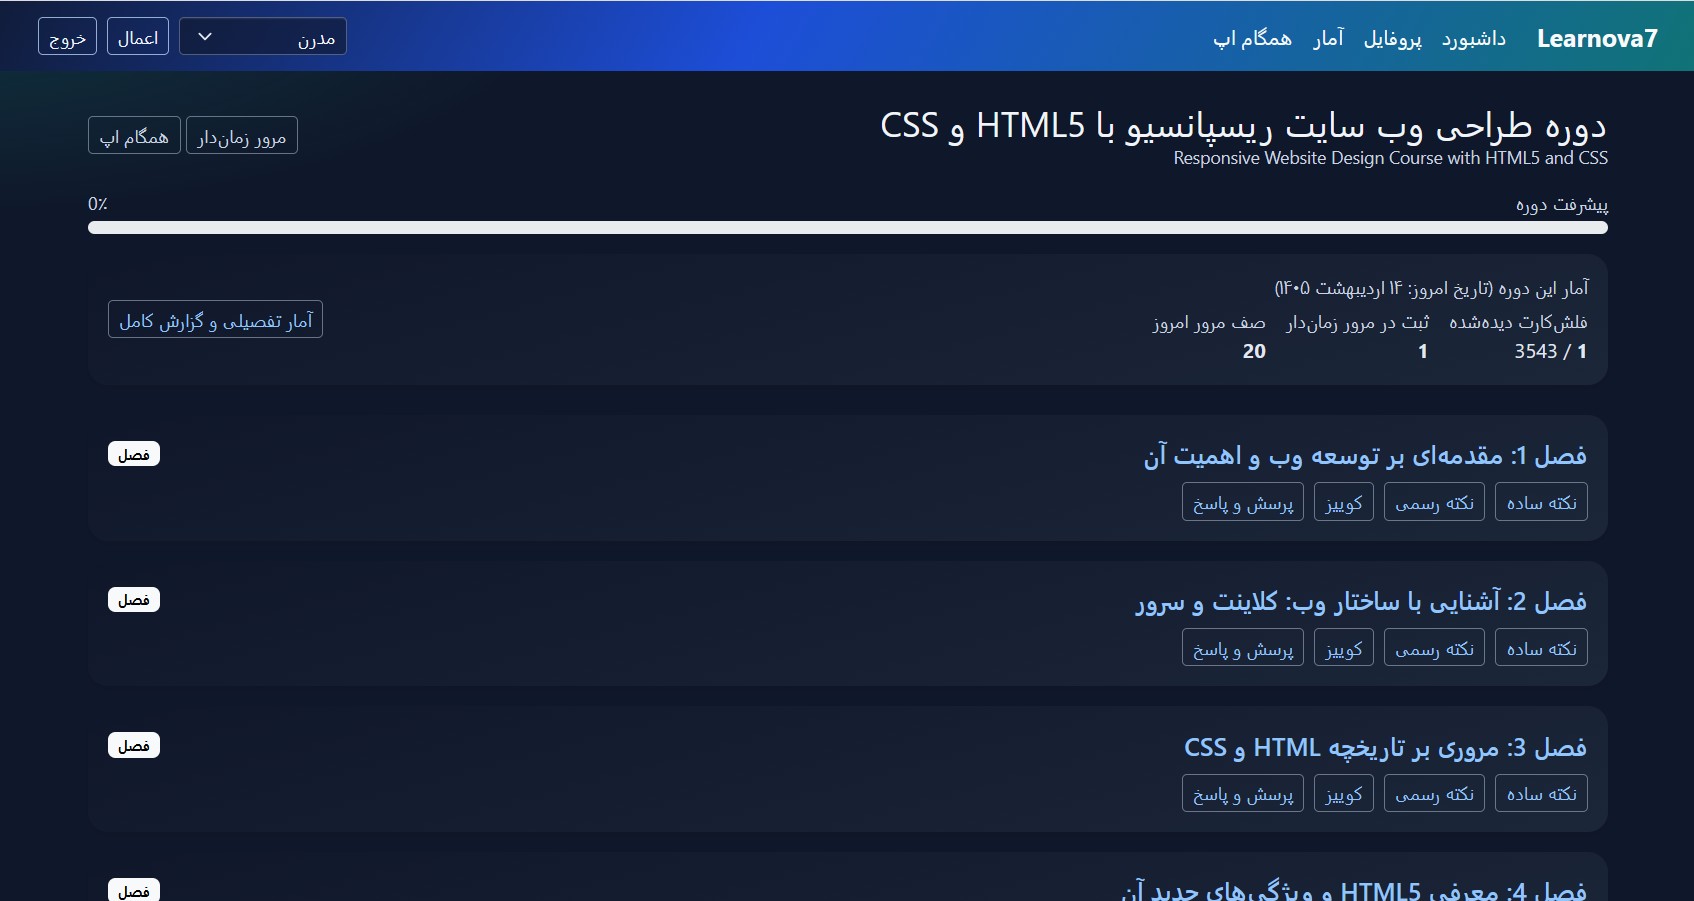
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
Access Control
Architectural Patterns
Programming
Security
software architecture
system design
آموزش معماری نرم افزار
امنیت
برنامه نویسی
سیستم کنترل دسترسی
طراحی سیستم
طراحی نرم افزار
معماری سیستم
معماری نرم افزار
نرم افزار
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.