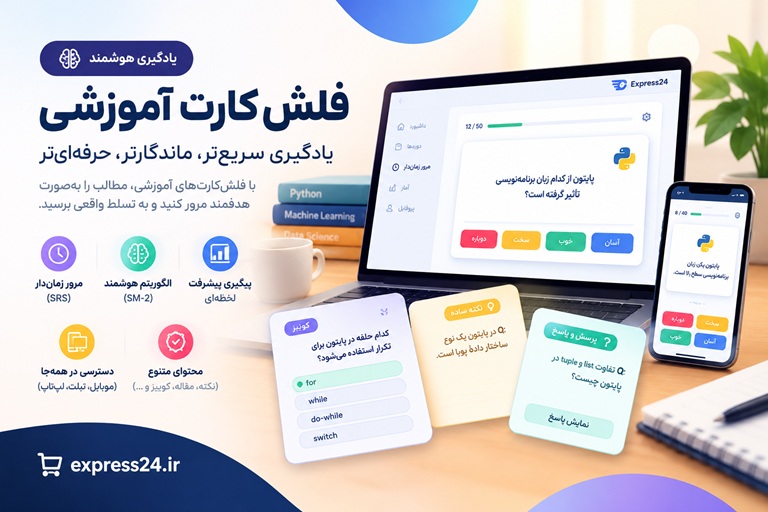
فلشکارتهای آموزشی معماری نرمافزار: امنیت به عنوان بخشی از معماری
معماری نرمافزار: امنیت به عنوان بخشی از معماری - دوره آموزشی جامع معماری نرمافزار: امنیت را از ابتدا بسازید! آیا تا به حال نرمافزاری طراحی کردهاید که پس از عرضه، با حفرههای امنیتی بزرگ روبرو شود؟...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره معماری نرمافزار: امنیت به عنوان بخشی از معماری
موضوع کلی: برنامه نویسی
موضوع میانی: معماری نرمافزار
📋 سرفصلهای دوره
- 1. مقدمهای بر معماری نرمافزار و جایگاه امنیت
- 2. چرا امنیت باید بخشی از معماری باشد؟ هزینه غفلت از امنیت
- 3. مفاهیم بنیادین امنیت: محرمانگی، یکپارچگی و در دسترس بودن (CIA Triad)
- 4. دارایی، تهدید، آسیبپذیری و ریسک: درک زبان امنیت
- 5. معمار نرمافزار در مقابل معمار امنیت: تفاوتها و همپوشانیها
- 6. اصل حداقل دسترسی (Principle of Least Privilege)
- 7. اصل دفاع در عمق (Defense in Depth)
- 8. طراحی ذاتاً امن در مقابل پیکربندی پیشفرض امن (Secure by Design vs. Secure by Default)
- 9. کاهش سطح حمله (Attack Surface Reduction) به عنوان یک استراتژی معماری
- 10. تفکر مانند یک مهاجم: اولین قدم در معماری امن
- 11. معرفی چرخه حیات توسعه نرمافزار امن (Secure SDLC)
- 12. الزامات امنیتی: شناسایی و مستندسازی در فاز معماری
- 13. مدلسازی تهدید (Threat Modeling): چیستی و چرایی
- 14. معرفی متدولوژی STRIDE برای مدلسازی تهدید
- 15. جعل هویت (Spoofing) و راهکارهای معماری مقابله با آن
- 16. دستکاری داده (Tampering) و راهکارهای معماری مقابله با آن
- 17. انکار (Repudiation) و راهکارهای معماری مقابله با آن
- 18. افشای اطلاعات (Information Disclosure) و راهکارهای معماری مقابله با آن
- 19. ممانعت از سرویس (Denial of Service) و راهکارهای معماری مقابله با آن
- 20. ارتقاء سطح دسترسی (Elevation of Privilege) و راهکارهای معماری مقابله با آن
- 21. استفاده از نمودارهای جریان داده (DFD) در مدلسازی تهدید
- 22. OWASP Top 10 از دیدگاه معماری نرمافزار
- 23. معماری برای جلوگیری از حملات Injection
- 24. طراحی کنترل دسترسی امن (Broken Access Control)
- 25. جایگاه رمزنگاری در معماری: جلوگیری از شکستهای رمزنگاری (Cryptographic Failures)
- 26. طراحی ناامن (Insecure Design): یک خطای معماری
- 27. پیکربندی نادرست امنیتی (Security Misconfiguration) در سطح معماری
- 28. مدیریت اجزای آسیبپذیر و قدیمی (Vulnerable Components) در طراحی
- 29. اصول معماری برای شناسایی و احراز هویت (Identification and Authentication Failures)
- 30. حفظ یکپارچگی نرمافزار و دادهها (Software and Data Integrity Failures)
- 31. معماری برای امنیت لاگها و مانیتورینگ
- 32. جلوگیری از جعل درخواست سمت سرور (SSRF) در معماری
- 33. امنیت در معماری یکپارچه (Monolithic Architecture)
- 34. امنیت در معماری میکروسرویس: چالشها و فرصتها
- 35. الگوهای احراز هویت و کنترل دسترسی بین سرویسها
- 36. نقش API Gateway به عنوان نقطه اعمال سیاستهای امنیتی
- 37. استفاده از Service Mesh برای امنیت ارتباطات در میکروسرویسها
- 38. امنیت در معماری رویداد محور (Event-Driven Architecture)
- 39. امنیت در معماری بدون سرور (Serverless) و FaaS
- 40. معماری امن برای برنامههای چند لایه (N-Tier Architecture)
- 41. مفهوم و اصول معماری اعتماد صفر (Zero Trust Architecture)
- 42. پیادهسازی عملی معماری اعتماد صفر
- 43. امنیت در طراحی مبتنی بر دامنه (Domain-Driven Design)
- 44. ملاحظات امنیتی در الگوهای CQRS و Event Sourcing
- 45. مدیریت هویت و دسترسی (IAM): مفاهیم مرکزی
- 46. تفاوت احراز هویت (Authentication) و مجوزدهی (Authorization)
- 47. الگوهای معماری برای Single Sign-On (SSO)
- 48. ادغام احراز هویت چند عاملی (MFA) در معماری سیستم
- 49. معماری مبتنی بر OAuth 2.0 و OpenID Connect (OIDC)
- 50. کنترل دسترسی مبتنی بر نقش (RBAC)
- 51. کنترل دسترسی مبتنی بر ویژگی (ABAC)
- 52. مبانی رمزنگاری برای معماران نرمافزار
- 53. رمزنگاری متقارن در مقابل نامتقارن: کاربردهای معماری
- 54. هشینگ، امضای دیجیتال و کدهای اصالتسنجی پیام (MAC)
- 55. زیرساخت کلید عمومی (PKI) و مدیریت گواهینامهها در معماری
- 56. استراتژیهای معماری برای رمزنگاری دادههای در حالت سکون (Data at Rest)
- 57. استراتژیهای معماری برای رمزنگاری دادههای در حال انتقال (Data in Transit)
- 58. مدیریت اسرار (Secrets Management) در معماری: Vault و KMS
- 59. معماری امنیت شبکه: ناحیهبندی و جداسازی (Zoning and Segmentation)
- 60. نقش فایروالها، WAF و پراکسی معکوس در معماری
- 61. اعتبارسنجی ورودی و کدگذاری خروجی در سطح معماری
- 62. معماری برای حفاظت از دادههای حساس (PII, PHI)
- 63. توکنیزهسازی (Tokenization) و پوششدهی داده (Data Masking)
- 64. تحلیل ریسک معماری (Architectural Risk Analysis)
- 65. معرفی تست امنیت استاتیک برنامه (SAST)
- 66. معرفی تست امنیت دینامیک برنامه (DAST)
- 67. معرفی تست امنیت تعاملی برنامه (IAST)
- 68. تحلیل ترکیب نرمافزار (SCA) و مدیریت وابستگیهای امن
- 69. نقش تست نفوذ (Penetration Testing) در ارزیابی معماری
- 70. معماری برای استقرار امن (Secure Deployment)
- 71. مدیریت پیکربندی امن و جلوگیری از انحراف (Configuration Drift)
- 72. معماری برای پاسخ به حوادث (Incident Response)
- 73. لاگگیری امن و متمرکز برای تحلیلهای امنیتی
- 74. معماری امنیت در فضای ابری (Cloud Security Architecture)
- 75. مدل مسئولیت مشترک (Shared Responsibility Model) در ابر
- 76. امنیت کانتینرها: Docker و Kubernetes
- 77. امنیت در زیرساخت به عنوان کد (Infrastructure as Code - IaC)
- 78. بهترین شیوههای معماری امنیت API (REST, GraphQL)
- 79. محدودسازی نرخ درخواست (Rate Limiting) به عنوان یک کنترل امنیتی
- 80. معماری امنیت برای اینترنت اشیاء (IoT)
- 81. معماری امنیت برای برنامههای موبایل
- 82. اصول DevSecOps: یکپارچهسازی امنیت در چرخه DevOps
- 83. ایجاد یک خط لوله CI/CD امن
- 84. مهندسی آشوب امنیتی (Security Chaos Engineering)
- 85. نقش هوش مصنوعی و یادگیری ماشین در دفاع و حمله سایبری
- 86. معماری برای امنسازی مدلها و دادههای هوش مصنوعی
- 87. ملاحظات معماری برای رمزنگاری پساکوانتومی (Post-Quantum Cryptography)
- 88. حریم خصوصی در طراحی (Privacy by Design)
- 89. چارچوبهای حاکمیت امنیت (ISO 27001, NIST)
- 90. انطباق با مقررات به عنوان یک محرک معماری (GDPR, HIPAA)
- 91. انجام بازبینیهای امنیتی معماری (Architecture Security Reviews)
- 92. ایجاد فرهنگ امنیت در تیمهای توسعه و معماری
- 93. جمعبندی و آینده معماری نرمافزار امن
- 94. **مدلسازی تهدید: شناسایی و تحلیل ریسکهای امنیتی در سطح معماری**
- 95. **الگوهای معماری امن: بررسی و پیادهسازی الگوهای رایج امنیتی در معماری نرمافزار**
- 96. **کنترل دسترسی مبتنی بر نقش (RBAC) و سیاست (PBAC): معماری و پیادهسازی**
- 97. **امنیت API: طراحی و معماری API های امن و مقاوم در برابر حملات**
- 98. **امنیت دادهها در حالت سکون، انتقال و استفاده: رمزنگاری و مدیریت کلید**
- 99. **معماری امن در محیطهای ابری: چالشها و راهکارها (AWS, Azure, GCP)**
- 100. **پایش و پاسخ به حوادث امنیتی: معماری برای تشخیص و واکنش سریع**
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
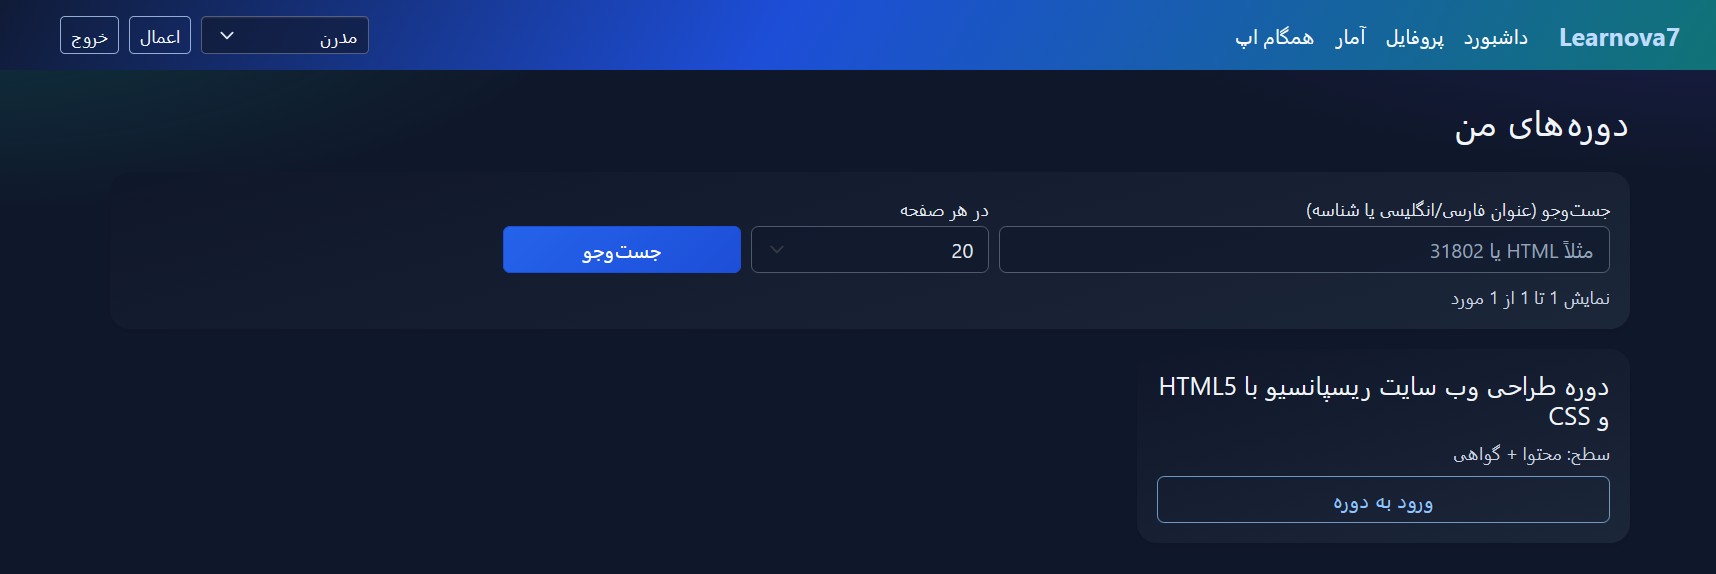
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
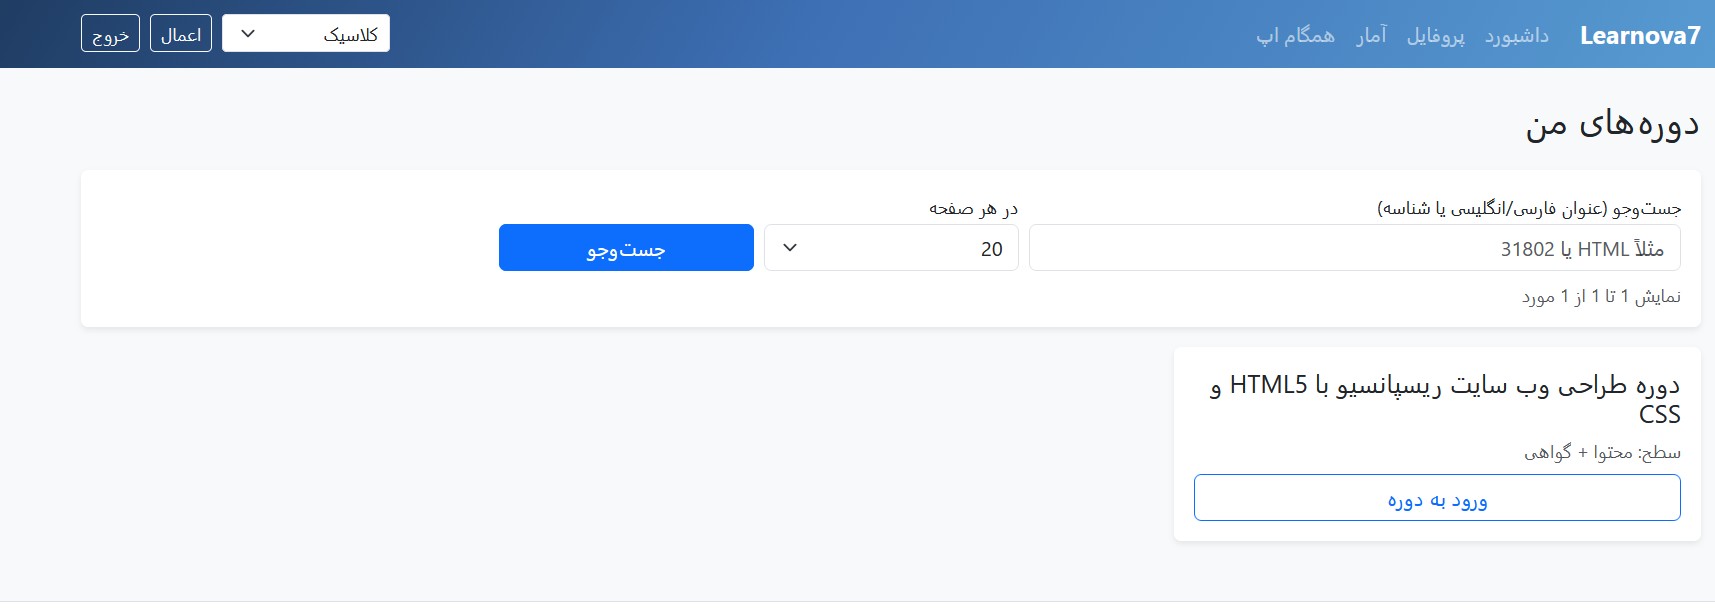
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
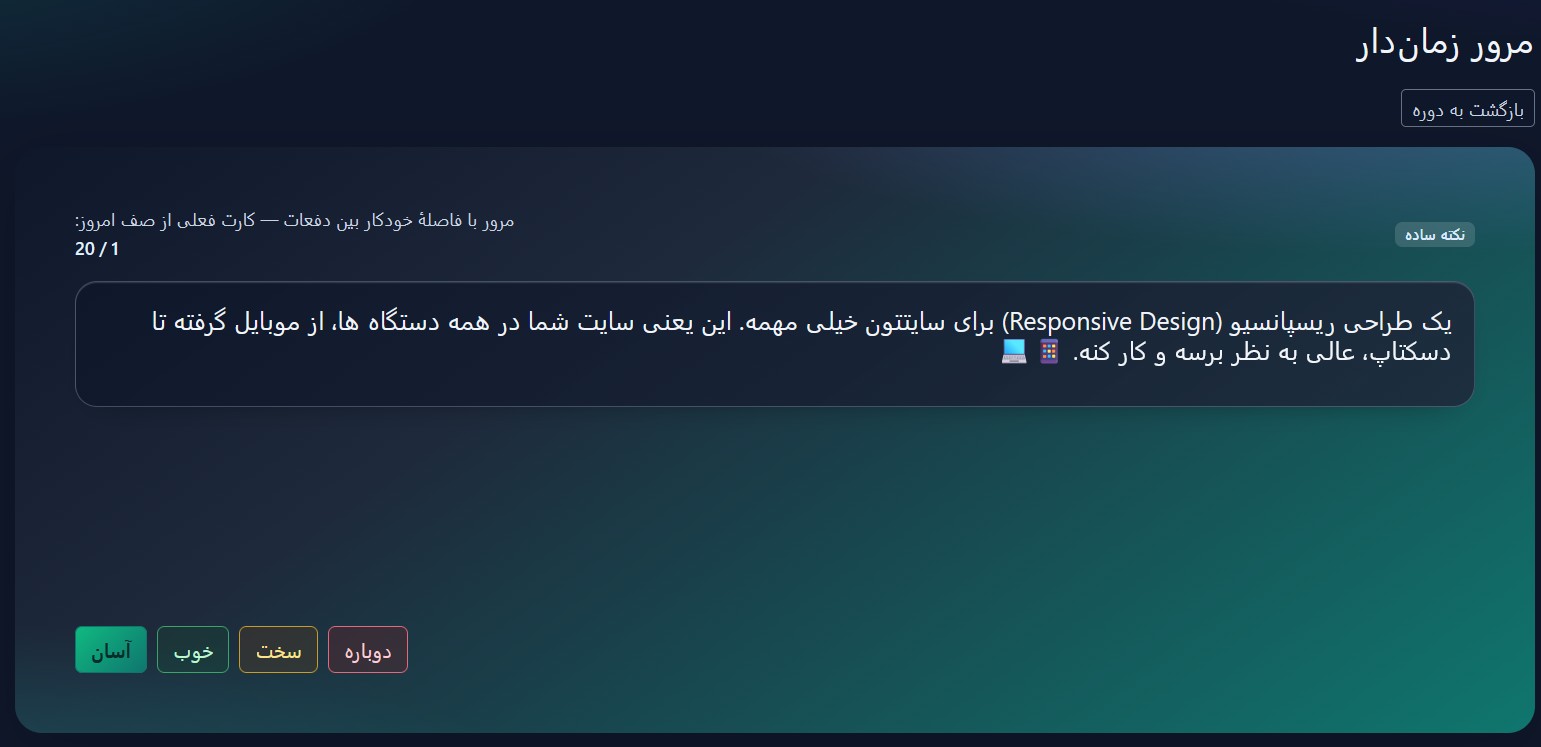
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
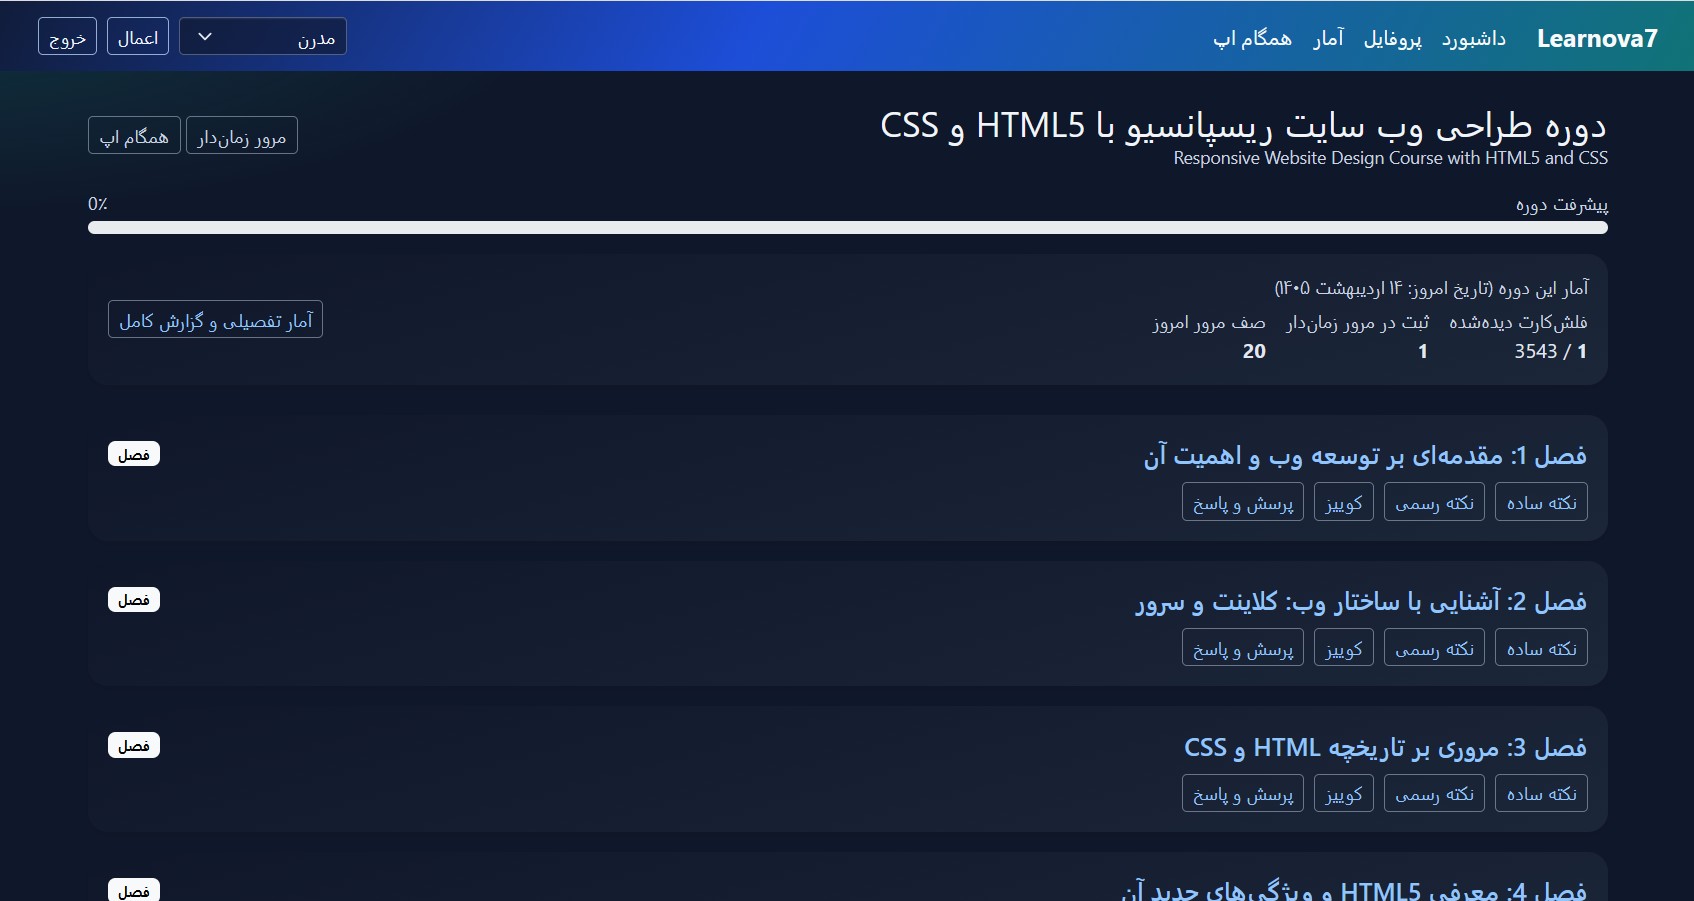
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
Programming
Secure Architecture
Secure Design
Security
Security Principles
Security Threats
SEO
software architecture
Software Development
Software Engineering
Software Security
Vulnerability
آسیب پذیری
اصول امنیت
امنیت
امنیت نرم افزار
برنامه نویسی
تهدیدات امنیتی
توسعه نرم افزار
طراحی امن
معماری امن
معماری نرم افزار
مهندسی نرم افزار
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.